Crypto : pourquoi Ethereum a repoussé sa grosse mise à jour Glamsterdam ?
Lundi 26 octobre, à 18 h 42 et 48 secondes heure de Bruxelles, Ethereum devait passer une étape de plus vers Glamsterdam, sa plus grosse mise à jour depuis 2022. Il ne s'est rien passé. Quatre jours plus tôt, les développeurs avaient tout annulé, sans donner de nouvelle date.
La raison ? Une société de sécurité, ChainSecurity, a trouvé 13 programmes déjà en service sur Ethereum qui pourraient se faire piéger par les nouvelles règles. Pas un piratage, pas un euro volé. Juste un « attendez, on n'avait pas pensé à ça ».
Le 26 octobre était la date prévue, et c'est tout ce qu'on sait du calendrier pour l'instant
D'abord, la bonne nouvelle : le filet a marché
Petit rappel du décor. Avant de toucher au vrai Ethereum, celui où dorment les vrais ETH, les développeurs essaient chaque mise à jour sur des réseaux d'essai, des copies conformes où tout fonctionne pareil mais avec de l'argent de Monopoly. Glamsterdam tourne déjà sur le premier, Sepolia, depuis le 6 octobre. Le 26, il devait arriver sur le second, Hoodi, celui où les gens qui font tourner le réseau répètent la bascule une dernière fois avant le grand soir.
Et c'est exactement à ça que sert une répétition. Le problème a été repéré pendant les tests, avant que les nouvelles règles ne touchent le moindre vrai portefeuille. Les développeurs ont préféré annuler plutôt que foncer, alors qu'ils visaient une sortie sur le vrai réseau début décembre. Franchement, c'est la décision que j'attends de gens qui gèrent un réseau qui pèse des centaines de milliards.
Mieux vaut que le décor tombe pendant la répétition générale, salle vide
Le problème, raconté avec un livreur
Sur Ethereum, un « contrat intelligent » est un petit programme posé sur la chaîne, qui s'exécute tout seul : il distribue des paiements, gère une file de retraits, échange des jetons. Et chaque opération consomme du « gaz », le carburant de calcul, payé par celui qui envoie la transaction. Plus d'opérations, plus de gaz. J'expliquais déjà il y a trois semaines que Glamsterdam change le prix de ce carburant : un simple envoi d'ETH devient beaucoup moins cher, mais créer une nouvelle donnée sur la chaîne coûte plus. C'est précisément ce changement-là qui coince.
Imagine une file d'attente de retraits. Le programme paie chaque personne de la liste, et si un paiement échoue, il note « échec » dans sa mémoire et passe au suivant. Un petit malin peut en profiter : il lance le traitement avec juste assez de carburant pour que ton paiement tombe en panne sèche, mais il en reste assez pour que le programme écrive « échec ». C'est le livreur qu'on envoie avec trop peu d'essence pour arriver chez toi, mais assez pour remplir l'avis de passage. Et ton retrait est marqué raté pour de bon, alors que tu n'as rien fait. Les spécialistes appellent ça du « griefing » : nuire sans forcément voler.
L'avis de passage alors que tu étais chez toi : sur Ethereum, c'est une attaque connue depuis des années
Pourquoi les vieilles protections ne tiennent plus
Les développeurs de ces programmes se protègent depuis longtemps, et la parade la plus simple tient à un prix. Aujourd'hui, écrire une nouvelle case dans la mémoire d'un contrat coûte 22 100 unités de gaz. C'est cher, et c'est voulu. Après la panne sèche, il reste trop peu de carburant pour payer ça. Le programme n'arrive donc pas à écrire son « échec », toute l'opération est annulée, et tu peux réessayer plus tard. Le livreur n'a plus assez d'essence pour remplir l'avis de passage, il repasse demain.
Glamsterdam change ce prix avec une proposition baptisée EIP-8037 (les mises à jour d'Ethereum sont découpées en propositions numérotées, comme des articles de loi). Au total, écrire une case coûtera environ cinq fois plus cher qu'aujourd'hui. Mais la note est coupée en deux. Une petite partie, 12 100 unités, à peu près la moitié du prix actuel, se paie avec le réservoir habituel. Le gros du reste, près de 98 000 unités, se paie d'abord avec un deuxième réservoir, rangé à part et réservé à la création de données.
Et c'est là que ça coince. Ce deuxième réservoir, le programme ne le voit pas quand il regarde sa jauge. Le petit malin peut donc vider le réservoir habituel pour provoquer la panne sèche, tout en laissant le second bien rempli. Avec le même petit reste qu'avant, l'écriture « échec » passe : le livreur a maintenant un bidon d'essence de secours rien que pour remplir ses avis de passage. Cerise sur le gâteau, quand une opération est annulée en cours de route, du carburant déjà brûlé peut revenir dans le réservoir. Certains programmes surveillent justement leur jauge pour repérer l'attaque, et cette jauge se met à mentir.
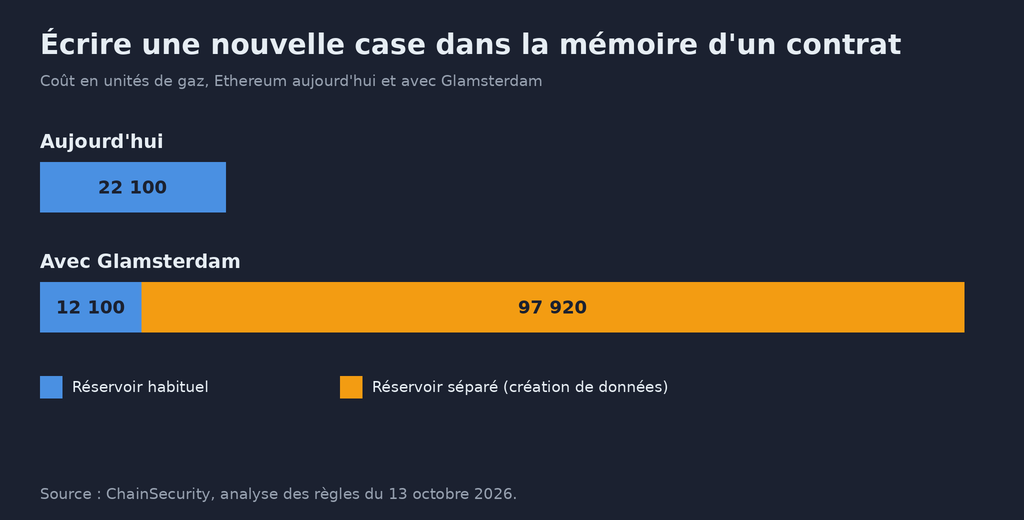
Le coût total monte, mais la part prise dans le réservoir habituel baisse : c'est elle que les protections surveillaient
En clair, des programmes dont le code n'a pas bougé d'une ligne deviendraient attaquables parce que les règles ont changé en dessous. Ça, tout développeur l'a vécu au moins une fois, moi le premier : une mise à jour du système, pas une ligne de ton code touchée, et un truc qui marchait depuis des années casse. Sauf qu'ici, on ne parle pas d'un bouton mal aligné, on parle de retraits d'argent bloqués.
ChainSecurity a analysé les nouvelles règles le 13 octobre, et a annoncé le 23 avoir trouvé 13 cas réels parmi les contrats déjà en service. Elle ne les nomme pas : elle prévient d'abord les projets concernés en privé, pour qu'ils corrigent avant que les petits malins ne lisent le rapport. Et elle précise que toutes les protections basées sur le gaz ne tombent pas. Le 21 octobre, un chercheur en sécurité connu sous le pseudo pcaversaccio avait qualifié les risques de « sérieux » et demandé de revoir le calendrier. Le lendemain, c'était fait.
Et toi, avec tes ETH ?
Rien à faire. Vraiment rien. Si tu as des ETH sur une plateforme d'échange ou dans ton portefeuille, ce report ne change rien à ton solde, à tes clés ni à ton appli. Le vrai Ethereum n'a jamais reçu ces nouvelles règles.
Ce qui change, c'est le calendrier des bonnes nouvelles. Les envois d'ETH moins chers et les blocs plus grands, ceux qui doivent réduire la bousculade aux heures de pointe, arriveront plus tard que prévu. Combien plus tard ? Personne ne le sait. La Fondation Ethereum annonce simplement une nouvelle date « plus tard ». Certains médias spécialisés évoquent une nouvelle tentative sur Hoodi après Devcon, la grande conférence des développeurs d'Ethereum, du 3 au 6 novembre, mais rien d'officiel. Décembre devient franchement incertain.
Et comme à chaque mise à jour d'Ethereum, attends-toi aux arnaques qui surfent dessus. Un message qui te dit « Glamsterdam est reporté, migrez vos ETH avant vendredi pour ne pas les perdre », c'est faux. À cent pour cent. Une mise à jour d'Ethereum ne te demande jamais rien.
Mon avis
On va lire ici et là qu'Ethereum est en retard, que ça traîne, que c'est le bazar. Moi, je vois surtout un système qui a marché : une entreprise de sécurité lit les règles avant tout le monde, lance l'alerte, les développeurs écoutent et reportent en neuf jours. Je préfère mille fois une mise à jour en retard qu'un seul retrait bloqué pour toujours parce qu'on voulait tenir une date.
Et aux 13 projets dont ChainSecurity tait le nom : vous avez reçu un mail. Lisez-le avant décembre !
Sources
- Fondation Ethereum, 22 octobre 2026 : Glamsterdam reporté sur Hoodi
- ChainSecurity : quand le gaz dépensé revient, l'analyse d'EIP-8037 et EIP-8038
- Cointelegraph : le calendrier de l'alerte et les 13 contrats concernés
- CoinDesk, 23 octobre 2026 : Ethereum reporte le test de Glamsterdam
- Blockonomi : une nouvelle date évoquée après Devcon
Article écrit avec l'aide de Claude Code, relu et corrigé par moi.
Rejoignez la conversation
Vous devez avoir un compte pour commenter cet article. La création est gratuite et prend moins d'une minute.
Aucun commentaire pour le moment.