Bitcoin : un ordinateur quantique pourra-t-il voler tes bitcoins ?
Coinbase, qui garde dans ses coffres environ 5 % de tous les bitcoins du monde, a publié le 13 octobre un texte qui ressemble à un coup de klaxon poli. En résumé : il faut commencer tout de suite à changer les serrures du bitcoin, parce que le chantier prendra des années et que personne ne sait quand l'ordinateur quantique sera prêt. Pas de panique au programme, mais un chiffre qui fait réfléchir : environ un bitcoin sur trois a déjà laissé traîner de quoi fabriquer sa clé.
Il y a plus d'un million de bitcoins dans des coffres comme celui-là. Personne ne les a ouverts depuis 2010
Pourquoi une clé publique, ça peut se retourner contre toi
Quand tu possèdes des bitcoins, tu as deux clés. Une clé privée, que tu gardes pour toi et qui sert à dépenser. Et une clé publique, qui sert à vérifier que c'est bien toi. Les deux sont liées par un calcul mathématique : la publique se déduit de la privée, et l'inverse est tellement long à calculer qu'aucun ordinateur normal n'y arrivera avant la fin du monde.
Le mot important, c'est « normal ». Un ordinateur quantique, lui, utilise une méthode complètement différente et saurait faire ce calcul à l'envers. Pas aujourd'hui : les machines actuelles plafonnent sous les mille qubits, l'unité de base de ces engins, et il en faudrait des centaines de milliers de très bonne qualité. Mais la barre descend vite, et j'écrivais hier comment Google vient de diviser par 40 les erreurs de la pièce la plus coûteuse de ces machines. C'est exactement ce genre de progrès qui raccourcit le calendrier.
La boîte aux lettres avec la clé scotchée dessus
Normalement, ta clé publique reste cachée tant que tu n'as rien dépensé. Le réseau ne voit qu'une empreinte, une sorte de résumé illisible. Le jour où tu envoies des bitcoins, la clé publique apparaît en clair sur la blockchain, le grand registre public des transactions, et elle y reste pour toujours.
D'où deux familles de comptes à problème. Les comptes très anciens, ceux de 2009 et 2010, où la clé publique était écrite en clair dès le départ parce que c'était la manière de faire à l'époque. Et tous les comptes qui ont servi à envoyer de l'argent puis qui ont continué à en recevoir sur la même adresse.
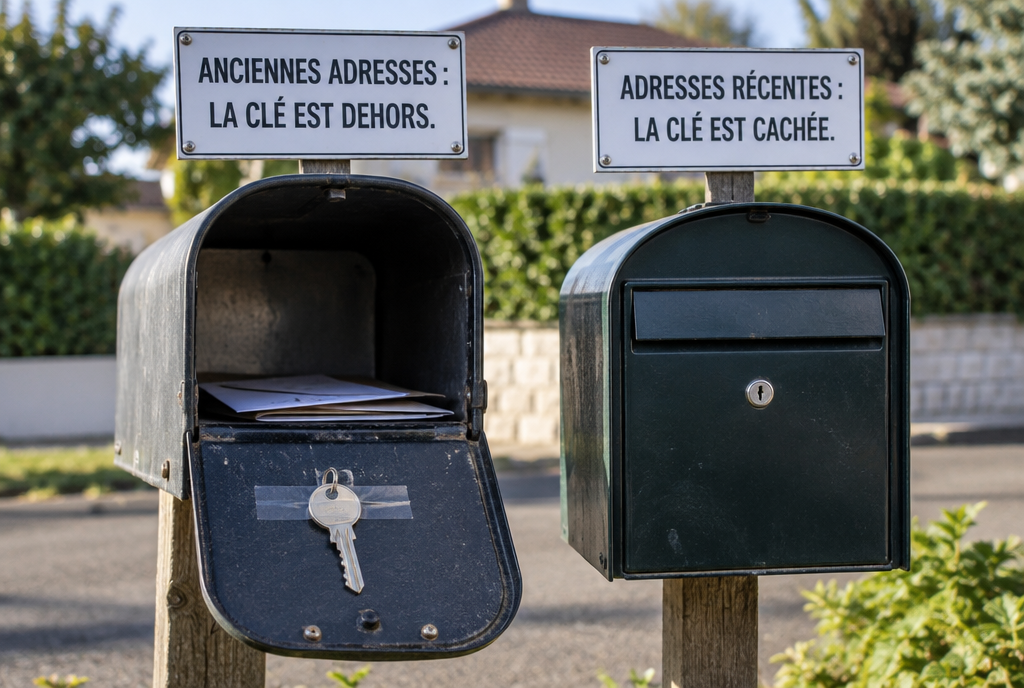
La boîte de gauche date de 2010. Son propriétaire ne savait pas qu'un jour on saurait lire les clés de loin
Le conseil consultatif de Coinbase sur le quantique a fait les comptes en avril : environ 6,9 millions de bitcoins sont dans ce cas, soit à peu près un bitcoin sur trois parmi ceux qui circulent. Le décompte vient de Project Eleven, une équipe qui a passé au peigne fin les quatorze millions d'adresses contenant quelque chose.
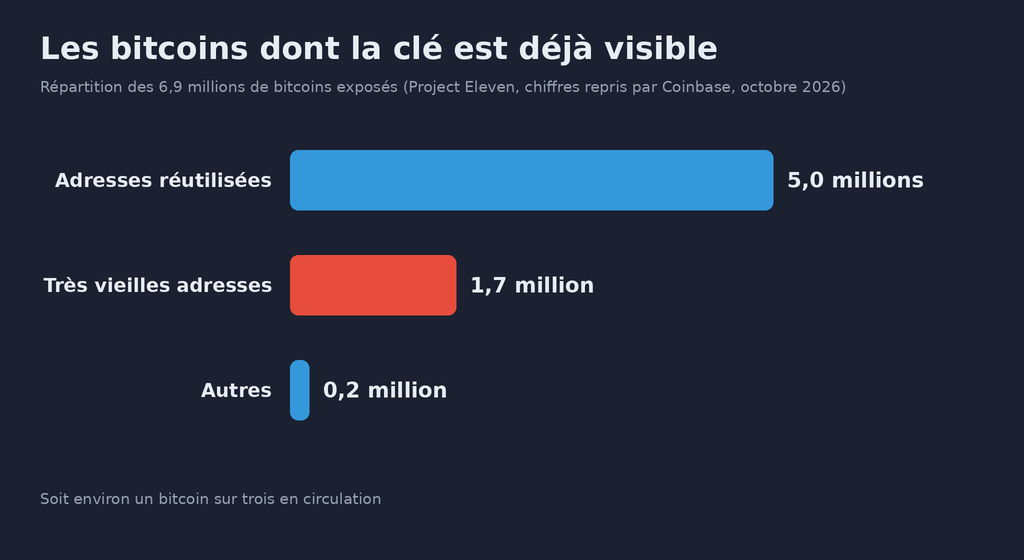
La grosse barre du haut, ce ne sont pas des trésors oubliés : ce sont des comptes bien vivants
Et attention au contresens, parce que c'est là que tout le monde se trompe. La plus grosse part, cinq millions de bitcoins, ne vient pas de portefeuilles perdus. Ce sont des adresses réutilisées, qui appartiennent le plus souvent à des gens bien actifs, et même à des plateformes d'échange qui gardent l'argent de leurs clients dessus. Pas des fantômes. Des voisins.
Le cas Satoshi, et la question que personne ne veut trancher
Dans le petit tas de 1,7 million de bitcoins sur les vieilles adresses, il y en a plus de 1,1 million qu'on attribue à Satoshi Nakamoto, l'inventeur du bitcoin, qui a disparu en 2011 sans jamais y toucher. Ces clés publiques sont gravées dans des blocs de 2009 et 2010. Aucune mise à jour du logiciel ne peut les effacer, et personne ne peut déplacer ces pièces sans la clé privée d'origine.
Donc voilà le problème, et il est magnifique. Le jour où une machine quantique saura casser ces clés, ces coffres-là s'ouvriront, et le bitcoin n'a aucun moyen de les protéger. Sauf à interdire à l'ancien type de signature de fonctionner, ce qui reviendrait à geler définitivement de l'argent qui appartient peut-être encore à quelqu'un. Il y a une proposition sur la table pour ça, baptisée BIP-361 et déposée en avril par un développeur connu du milieu, Jameson Lopp. Elle a mis le feu aux poudres pendant des semaines, parce que « geler des pièces » et « ne toucher à l'argent de personne » sont deux promesses que le bitcoin fait en même temps depuis quinze ans.
La position de Coinbase est maligne : traiter ce débat à côté, en parallèle, pour qu'il ne bloque pas le reste. Autrement dit, on change les serrures des maisons habitées d'abord, et on discutera ensuite de ce qu'on fait des maisons abandonnées. Franchement, c'est la seule façon d'avancer, parce que la discussion sur les pièces de Satoshi peut durer dix ans sans conclusion.
Sept ans de travaux, sur un pont qu'on ne peut pas fermer
Combien de temps pour le chantier ? Le billet de Coinbase dit prudemment « plusieurs années ». Sa branche recherche, elle, avance un chiffre : jusqu'à sept ans pour changer le système de signature du bitcoin. Sept ans pour un logiciel qui n'a pas de patron, pas de direction, et dont chaque modification doit convaincre des développeurs, des fabricants de portefeuilles, des plateformes et des mineurs répartis sur toute la planète.
On refait le tablier pendant que les camions passent. C'est exactement ça, une mise à jour du bitcoin
Le détail technique qui compte, et il est bien vu : Coinbase demande qu'on sépare le contenant de la serrure. Qu'on construise un emplacement capable d'accueillir n'importe quelle nouvelle signature, au lieu de couler dans le béton celle qu'on croit la meilleure aujourd'hui. Parce que les nouvelles signatures résistantes au quantique sont jeunes, et que l'une d'elles peut très bien être cassée dans cinq ans. Deux propositions vont dans ce sens, dont BIP-360, qui attend toujours son implémentation dans le logiciel principal.
Coinbase propose aussi une période où un même compte accepterait les deux types de clés, l'ancienne et la nouvelle, le temps que tout le monde déménage. C'est la rampe d'accès provisoire pendant les travaux du pont.
Et moi, qu'est-ce que je fais ?
Rien dans l'urgence, et surtout pas de gestes paniqués. Aucun ordinateur quantique ne menace tes bitcoins cette année, ni l'année prochaine. Une étude de 2026 chiffre à une chance sur six l'existence d'une machine capable de casser cette cryptographie d'ici 2035, et environ six chances sur dix d'ici 2050. C'est tout sauf imminent, mais ce n'est plus de la science-fiction non plus.
Ce que ça change pour toi, dans l'ordre des choses utiles :
D'abord, l'hygiène de base, qui n'a rien de quantique : une adresse de réception ne se réutilise pas. Tous les portefeuilles modernes en fabriquent une nouvelle à chaque fois, automatiquement, et c'est précisément pour que ta clé publique ne reste pas affichée. Si ton portefeuille te donne toujours la même adresse, c'est un portefeuille de 2015, et il est temps de changer. Le reste des bons gestes, je l'avais détaillé il y a trois jours en parlant des Ledger piégés.
Ensuite, le jour venu, il y aura une mise à jour de ton portefeuille et un déménagement à faire vers une nouvelle adresse. Ça ressemblera à un virement vers toi-même. Ce jour-là, méfie-toi comme de la peste des messages qui te presseront de « sécuriser tes fonds avant qu'il ne soit trop tard » : les escrocs adorent les migrations, et une vraie mise à jour ne se fait jamais en cliquant sur un lien reçu par mail.
Et si tes bitcoins sont chez une plateforme, c'est elle qui fera le travail. Ce qui veut dire qu'il faudra, à ce moment-là, qu'elle l'ait fait. Une question de plus à poser à son service client, et ça ne coûte rien de la poser tôt.
Mon avis
Ce qui me plaît dans cette sortie, c'est qu'elle ne vend rien. Coinbase ne lance pas un produit, ne promet pas de sauver le monde, et dit même que son texte n'est pas une position finale mais une contribution à la discussion. De la part d'une entreprise cotée en bourse, ça change agréablement.
Ce qui m'amuse moins, c'est le décalage. D'un côté des laboratoires qui publient des progrès tous les quinze jours sur des machines qui n'existent pas encore. De l'autre un réseau de quinze ans d'âge, avec des millions de clés gravées dans le marbre, qui doit se mettre d'accord à l'unanimité pour changer de serrure. Devine lequel des deux ira le plus vite !
Sources
- The Block, 13 octobre 2026 : les priorités techniques de Coinbase pour la migration post-quantique du bitcoin
- The Quantum Insider, 13 octobre 2026 : Coinbase appelle à commencer les travaux dès maintenant
- Project Eleven : le décompte des adresses dont la clé publique est visible
- BIP-360 : la proposition d'un emplacement capable d'accueillir des signatures résistantes au quantique
Article écrit avec l'aide de Claude Code, relu et corrigé par moi.
Rejoignez la conversation
Vous devez avoir un compte pour commenter cet article. La création est gratuite et prend moins d'une minute.
Aucun commentaire pour le moment.