Sécurité : qui lit vraiment tes questions à l'IA ? Un chercheur a posé 2 millions de pièges pour le savoir
Tu tapes une question à une IA. Où va-t-elle, qui la lit, et combien de temps est-elle gardée ? Personne ne le sait vraiment. Alors un chercheur a eu une idée toute bête pour le savoir : il a envoyé près de deux millions de questions piégées à des services d'IA, de juillet à novembre, et il a attendu de voir qui mordait à l'hameçon. Il a publié le résultat le 19 novembre, et les canaris ont chanté beaucoup plus fort que prévu. Ah, c'est du joli !
Le canari des mineurs, version 2026 : il surveille ton ordinateur portable
Le chercheur s'appelle HD Moore. Dans le milieu de la sécurité informatique, c'est une légende : il a créé Metasploit, la boîte à outils que les experts utilisent depuis plus de vingt ans pour tester si un système se laisse pirater. Aujourd'hui, il dirige la recherche chez Dragos, une société qui protège les usines et les centrales électriques. Son rapport s'appelle « Trois piratages, des fuites sans fin », et franchement, le titre ne ment pas.
Le piège du canari, expliqué simplement
Autrefois, les mineurs descendaient au fond avec un canari en cage. L'oiseau est plus sensible que l'homme aux gaz toxiques : s'il tombait de son perchoir, il fallait remonter, et vite. En informatique, un « canari » est un faux secret que personne n'a aucune raison d'utiliser. Si quelqu'un s'en sert, l'alarme sonne, et on sait qu'il a mis son nez là où il ne fallait pas.
L'équipe de Moore a donc glissé dans chaque question un faux secret unique : une clé d'accès à un compte Amazon, un mot de passe, l'adresse d'un dépôt de code privé, un lien vers une page qui n'existait nulle part ailleurs. Les comptes Amazon étaient bien réels, mais vides et surveillés à la loupe. Chaque faux secret était relié à une seule question, à un seul modèle, à un seul intermédiaire. Le jour où quelqu'un l'utilise, on sait exactement par où la question est passée.
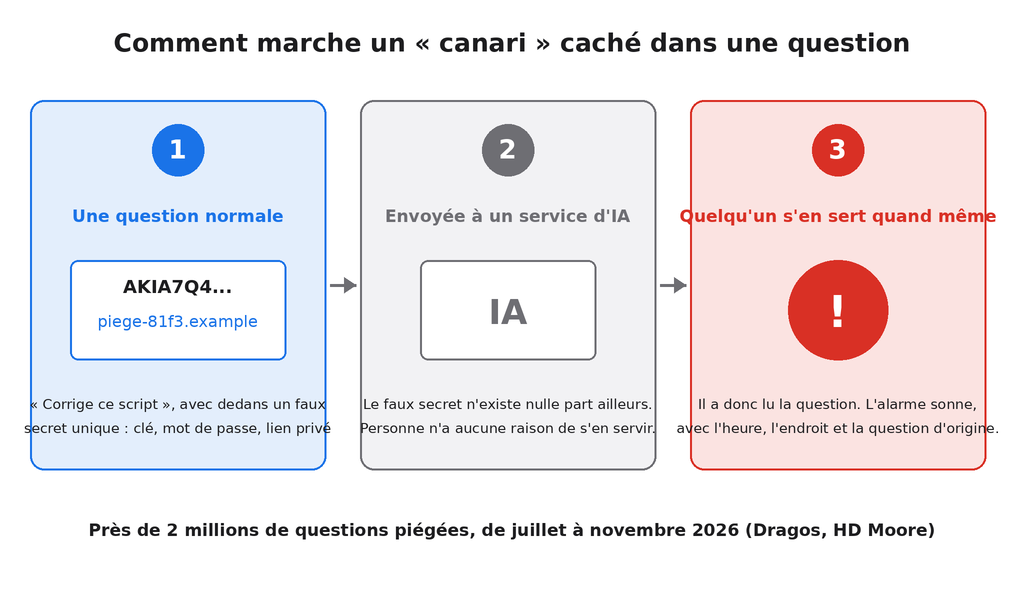
Un faux secret par question : celui qui s'en sert se dénonce tout seul
Ce que j'adore dans cette méthode, c'est qu'elle ne demande aucune confiance. Le fournisseur peut promettre ce qu'il veut dans ses conditions d'utilisation, le canari, lui, ne lit pas les contrats. Il chante ou il ne chante pas.
Ta question fait du stop
Quand tu poses une question dans une appli d'IA, elle ne file pas forcément tout droit chez celui qui a créé le modèle. Elle passe souvent par un routeur, un service comme OpenRouter qui choisit pour toi le fournisseur le moins cher du moment. Ce routeur peut l'envoyer à un revendeur, qui loue de la puissance de calcul à un hébergeur, qui fait tourner le modèle. Parfois, il y a encore un routeur au milieu.
Et voilà le problème : sur tout le trajet, ta question est chiffrée, comme dans une enveloppe fermée. Mais à chaque étape, quelqu'un ouvre l'enveloppe pour savoir quoi en faire. C'est obligé, un modèle ne peut pas répondre à une question qu'il ne lit pas. La petite case « ne pas garder mes données » que tu coches au départ n'engage vraiment que le premier maillon. En gros, comme le dit Moore, une option de confidentialité ne lie que le premier saut.
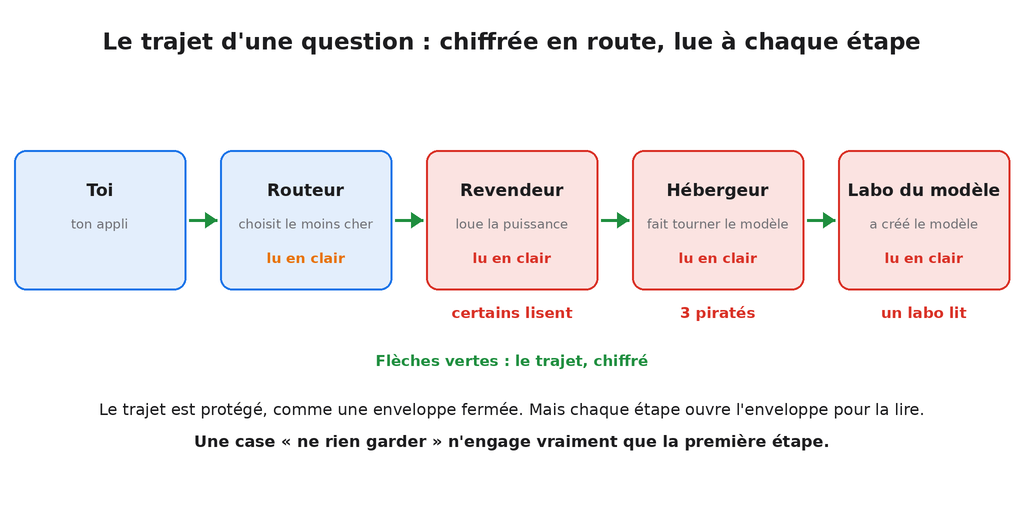
Cinq maillons, et chacun ouvre l'enveloppe
Ce que les canaris ont chanté
Premier coup de tonnerre : au moins trois hébergeurs avaient été piratés, le plus ancien depuis la mi-juillet, et aucun ne le savait avant que Dragos les prévienne. Des pirates aspiraient tranquillement les questions qui passaient chez eux. Chez le plus touché, ils ont volé environ deux cents fausses clés Amazon, et certaines ont été essayées quelques heures seulement après l'envoi de la question. Au total, les fausses clés ont servi à des dizaines de milliers de tentatives d'accès aux comptes vides. Détail qui fait froid dans le dos : le 1er novembre, un des pirates a ajouté à son arsenal ARTEX, un outil d'attaque piloté par une IA, pour vérifier que les clés volées marchaient encore. Une IA qui pirate les questions posées à d'autres IA, on y est.
Deuxième trouvaille, plus banale et presque pire : sur une place de marché où des revendeurs proposent l'accès aux modèles au meilleur prix, certains vendeurs lisaient tout simplement les questions de leurs clients. Aucun piratage, aucune faille : il leur suffisait d'allumer l'enregistrement des requêtes, une option standard. Moore a même repéré un vendeur qui ajoutait discrètement environ mille « tokens », ces petits morceaux de mots que l'IA facture à l'unité, à chaque question. Je ne sais pas ce qu'il y mettait, mais a priori, c'est toi qui payais la note !
Troisième trouvaille, et c'est elle qui a fait le plus de bruit : un labo d'IA chinois a ouvert les liens secrets de plus de la moitié des questions envoyées à ses modèles entre juillet et octobre. Y compris environ deux tiers de celles qui portaient la mention « ne rien garder » ou « ne pas collecter mes données ». Le robot qui ouvrait les liens passait en général deux à trois jours après la question, sans se presser.
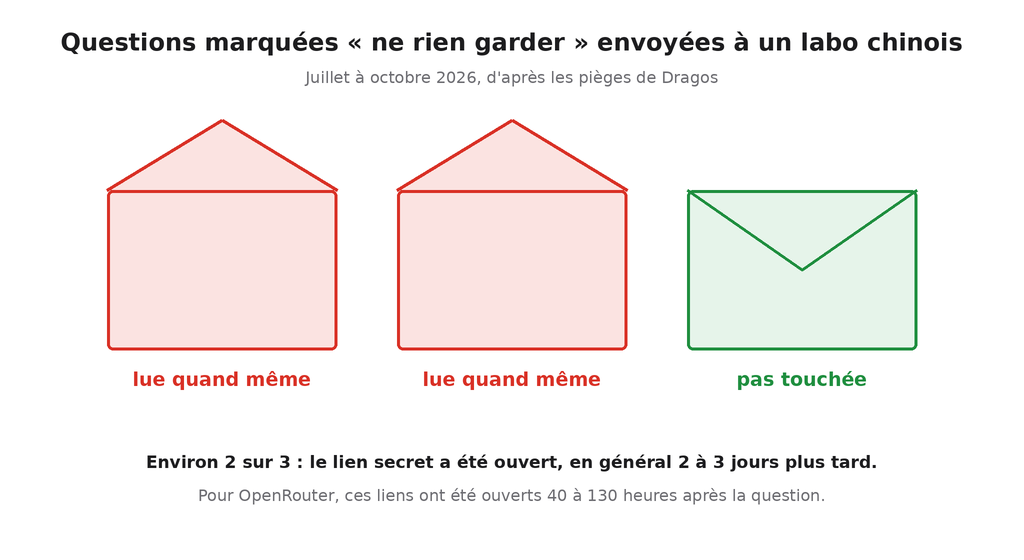
« Ne rien garder », qu'ils disaient
Dragos ne donne pas de nom. Mais samedi 21 novembre, OpenRouter a envoyé un mail à ses clients avec un objet qui a le mérite d'être clair : « Les requêtes que vous avez envoyées aux modèles MiniMax ont peut-être été lues ». Selon OpenRouter, plusieurs fournisseurs transféraient les questions directement à MiniMax, un labo d'IA basé à Shanghai, en violation de leurs contrats, et les liens piégés ont été ouverts entre un jour et demi et plus de cinq jours plus tard. OpenRouter a retiré l'étiquette « ne rien garder » des accès concernés le temps de son enquête. MiniMax, de son côté, explique qu'un filtrage de contenu était actif chez lui avant le 22 octobre et qu'il a depuis coupé toute conservation.
Et la cerise : un des liens piégés a été collé dans une messagerie d'entreprise chinoise, Feishu, 24 jours après la question. En deux minutes, il a été ouvert par trois ordinateurs et trois téléphones, à Pékin et à Shanghai. Ta question, partagée en deux minutes sur six écrans à l'autre bout du monde !
Et les grands noms ? Dragos ne cite ni OpenAI, ni Google, ni Anthropic parmi les fournisseurs piratés. Il glisse juste que les gros fournisseurs américains ont « leurs propres problèmes », sans détailler. Je n'en tire aucune conclusion, dans un sens ou dans l'autre.
La bonne nouvelle, c'est le canari lui-même
Jusqu'ici, la confidentialité d'un service d'IA, c'était une promesse écrite dans des conditions d'utilisation que personne ne lit. Maintenant, on a une méthode simple pour la vérifier. Et elle marche : deux jours après le rapport, OpenRouter prévenait ses clients et resserrait ses règles. Ça, c'est une excellente nouvelle ! Sans les canaris, ces fuites auraient pu durer des années.
Mieux : tout le monde peut le faire. Le site Canarytokens, de la société Thinkst, fabrique gratuitement de faux secrets : un lien, une fausse clé, un faux document Word. Tu donnes ton adresse mail, et si quelqu'un l'ouvre un jour, tu reçois une alerte avec l'heure et l'adresse de l'intrus. C'est exactement la brique de départ qu'a utilisée l'équipe de Moore.
Moi, je fais déjà un peu attention. J'utilise Claude Code toute la journée pour développer, et il n'a même pas le droit d'ouvrir mes fichiers de mots de passe : j'ai mis en place un garde-fou qui bloque la lecture de ces fichiers avant même qu'il essaie. Mais je ne m'étais jamais posé la question du trajet. Ce qui part dans une question, je le considérais comme parti chez Anthropic, point. Ce rapport m'a rappelé que « parti chez quelqu'un » et « parti chez qui je crois », ce n'est pas la même chose.
Concrètement, je fais quoi ?
Si tu utilises ChatGPT, Claude ou Gemini dans leur appli officielle, tu parles directement au créateur du modèle, sans revendeur au milieu. Moore classe d'ailleurs ça en deuxième position de ses conseils, juste après « héberge-le toi-même si tu en as les moyens ». Le risque grimpe avec les applis inconnues du genre « ChatGPT gratuit et illimité », qui achètent souvent le modèle le moins cher du moment chez un revendeur, et tu ne sais jamais lequel.
Et dans tous les cas, une règle simple, valable même avec les plus grands : on ne colle jamais dans un chatbot un mot de passe, une clé d'accès, un numéro de carte, un dossier médical ou le fichier clients de sa boîte. Une question à une IA, c'est une carte postale, pas une lettre recommandée. Tout le monde peut la lire en chemin.
Si tu gères des outils d'IA dans une entreprise, sème tes propres canaris. Une fausse clé dans un compte vide surveillé, un lien Canarytokens dans un faux document : ça coûte zéro euro et ça te dira, preuves à l'appui, si ton fournisseur tient ses promesses.
Si tu es développeur et que tu passes par OpenRouter
Tu peux forcer le routeur à n'utiliser que des fournisseurs qui déclarent ne rien garder, refuser ceux qui collectent les données, choisir toi-même le fournisseur et interdire le repli vers un autre en cas de panne. Ça se règle dans la partie provider de ta requête :
"provider": {
  "zdr": true,
  "data_collection": "deny",
  "only": ["anthropic"],
  "allow_fallbacks": false
}
Attention quand même : ces réglages filtrent sur ce que les fournisseurs DÉCLARENT. OpenRouter le dit lui-même dans sa documentation, il ne vérifie pas les contrats de ses fournisseurs. Le canari, lui, vérifie. Et pense à ajouter artex-agent et artex-judge-r121 à tes alertes de sécurité : ce sont les signatures de l'outil d'attaque repéré par Dragos, absentes des listes publiques jusqu'ici.
Bref, on croyait parler à une IA, on parlait à toute une chaîne d'intermédiaires, et chez trois d'entre eux, il y avait des cambrioleurs dans la cave. Moi, la prochaine fois que je vois une appli qui promet « ChatGPT gratuit et illimité », je me demanderai surtout qui paie l'addition. Parce que quand c'est gratuit, ça fait longtemps qu'on sait qui est le produit !
Sources
- Dragos, HD Moore, 19 novembre 2026 : trois piratages, des fuites sans fin, ta chaîne d'IA a besoin de canaris (en anglais)
- HD Moore sur X : le résumé de l'étude en trois points (en anglais)
- The Cyber Security Guru : le mail d'OpenRouter sur MiniMax et les étiquettes « ne rien garder » (en anglais)
- FourWeekMBA, 21 novembre 2026 : des liens envoyés à MiniMax ouverts 40 à 130 heures plus tard (en anglais)
- Canarytokens, par Thinkst : fabriquer gratuitement ses propres faux secrets (en anglais)
Article écrit avec l'aide de Claude Code, relu et corrigé par moi.
Rejoignez la conversation
Vous devez avoir un compte pour commenter cet article. La création est gratuite et prend moins d'une minute.
Aucun commentaire pour le moment.