Bitcoin : un pirate a détourné des milliers de machines de minage avec l'IA, comment c'est possible ?
Dans la nuit de samedi à dimanche, vers 3 heures du matin chez nous, des milliers de machines qui minent du bitcoin se sont mises à travailler pour quelqu'un d'autre. Sans qu'on les débranche, sans qu'on les vole, sans même qu'on touche à un seul câble. Quelqu'un a juste changé un réglage à distance. D'après les premières estimations de la communauté, environ 64 000 machines ont été détournées pendant deux heures. Et le patron de l'entreprise visée, Luxor, parle d'une attaque menée à l'aide de l'IA. Mouais, voyons ça.
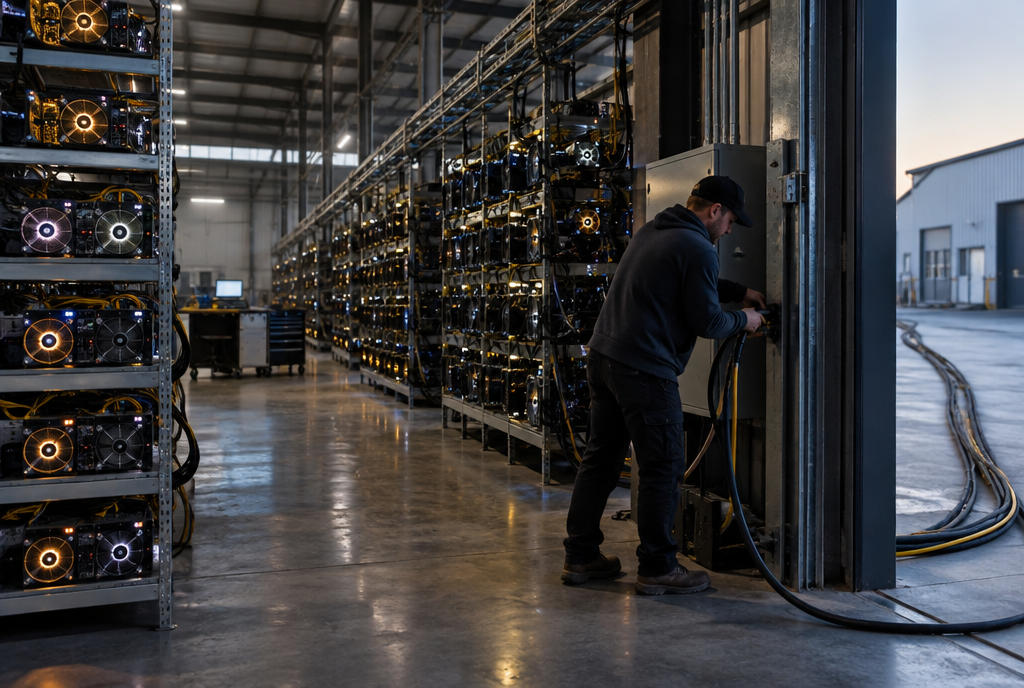
Les machines tournent toujours, mais plus pour leur propriétaire
Le minage, en deux minutes
Environ toutes les dix minutes, le réseau Bitcoin enregistre un nouveau paquet de transactions, qu'on appelle un bloc. Pour avoir le droit de l'écrire, des machines du monde entier font un concours de calcul : elles essaient des milliards de combinaisons à la seconde, et la première qui trouve la bonne remporte la récompense, 3,125 bitcoins plus les frais payés par les utilisateurs.
Le problème, c'est qu'avec une seule machine, tu peux attendre des siècles avant de gagner. Alors les mineurs se regroupent dans des « pools », des coopératives qui mettent leur puissance en commun et se partagent les gains selon ce que chacun a apporté. Exactement comme une cagnotte de loto entre collègues : personne ne gagne souvent, mais quand le bureau gagne, tout le monde touche sa part.
Un pool de minage, c'est la cagnotte du bureau, mais avec des machines
La télécommande de 64 000 machines
Quand tu as des milliers de machines, tu ne vas pas les régler une par une. Luxor vend un logiciel pour ça, Commander : un tableau de bord qui permet de surveiller et de configurer toute une ferme de minage depuis un seul écran. Parmi les réglages, il y en a un tout bête : l'adresse du pool pour lequel chaque machine travaille. C'est celui-là que le pirate a modifié.
Samedi 14 novembre, dès 18 heures, heure de Californie, des comptes clients de Commander ont vu leurs machines rediriger leur puissance vers OCEAN, un autre pool, sur le compte du pirate. Luxor parle d'« un peu plus d'une douzaine de comptes clients » touchés. La communauté, elle, a compté environ 64 000 machines et 13 exahashs par seconde, c'est-à-dire 13 milliards de milliards d'essais de calcul chaque seconde. Ça représente un peu plus d'un centième de toute la puissance du réseau Bitcoin à ce moment-là. Luxor n'a confirmé aucun de ces deux chiffres.
Une seule télécommande, des milliers de machines
C'est un peu comme si quelqu'un entrait dans le logiciel de paie de ton entreprise et changeait juste le numéro de compte sur ta fiche. Tu continues de travailler, le salaire continue de tomber, mais plus chez toi.
Deux heures, et une drôle de paie
La bonne nouvelle, c'est que ça n'a pas duré. Les équipes de garde de Luxor ont repéré les changements, bouché le trou en deux heures et remis les machines sur leur réglage d'origine. Pendant ce temps-là, les machines détournées n'ont trouvé aucun bloc.
Et pourtant, le pirate a été payé ! Environ 0,162 bitcoin, à peu près 10 500 dollars, d'après le décompte du pool OCEAN relayé par la presse spécialisée. L'explication est presque comique. OCEAN paie ses membres pour le travail des derniers temps, même s'ils sont partis entre-temps. Quand le pool a trouvé deux blocs un peu plus tard, avec ses mineurs habituels, la part du pirate est tombée toute seule. Dans la cagnotte du bureau, c'est le stagiaire qui a joué deux heures avec l'argent des autres et qui touche quand même sa part du gros lot. Rien ne dit qu'OCEAN savait quoi que ce soit, et Luxor ne l'accuse de rien.
Et l'IA dans tout ça ?
C'est la partie qui m'a fait tiquer. Le patron de Luxor, Nick Hansen, a écrit que l'intrusion était passée par « un vecteur sophistiqué, rendu possible par l'IA ». Il n'a pas dit comment. Mais il a ajouté une phrase qui fait froid dans le dos : « des modèles débridés tournent 24 heures sur 24 contre toute ta surface ». Un modèle débridé, c'est une IA dont on a retiré les garde-fous, celle qui ne refuse plus jamais de t'aider à forcer une porte. Et ta « surface », c'est tout ce que ton entreprise expose sur Internet : ses sites, ses logiciels, ses accès.
Ça rejoint ce que je racontais il y a cinq jours avec des pirates armés d'IA qui ont volé les clés de Railway. Les attaquants ne se fatiguent plus. Une IA teste tes portes toute la nuit, sans café, sans week-end, sans s'ennuyer. Et la réponse de Luxor est assez parlante : l'entreprise a acheté ses propres cartes graphiques pour faire tourner ses propres modèles débridés, et s'attaquer elle-même avant les autres. Combattre le feu par le feu.
Et toi, si tu as des bitcoins ?
Alors là, rassure-toi : rien. Personne n'a volé un seul bitcoin à qui que ce soit. Les portefeuilles des gens n'ont pas été touchés, le réseau a continué de tourner normalement, et un peu plus d'un centième de la puissance détournée pendant deux heures, c'est très loin de la moitié qu'il faudrait pour tricher sur l'écriture des blocs. Les seuls perdants, ce sont les clients de Luxor, qui ont travaillé deux heures pour rien. Et Luxor a promis de les rembourser intégralement, comme si leurs machines avaient miné normalement. D'après l'entreprise, aucune donnée client n'a fuité, et son propre pool et le logiciel installé dans les machines n'ont pas été touchés.
Ce piratage-là n'a pas touché aux portefeuilles des particuliers
Ce que je retiens, c'est la leçon pour tout le monde, pas seulement pour les mineurs : le point faible n'était ni le bitcoin, ni les machines. C'était la télécommande. Un seul logiciel qui pilote des milliers d'appareils, c'est pratique, et c'est aussi la porte rêvée pour qui veut tout prendre d'un coup.
Et chez toi, la même leçon vaut pour les petites télécommandes de ta maison : l'appli de tes caméras, celle de ta box internet ou de ton chauffage connecté. Un mot de passe qui ne sert nulle part ailleurs, et la double authentification activée, ce code à six chiffres reçu sur ton téléphone en plus du mot de passe. C'est deux minutes de réglage, et c'est exactement le genre de porte qu'une IA qui teste tout la nuit essaiera en premier.
Bravo quand même à Luxor pour les deux heures de réaction et le remboursement complet, sans tourner autour du pot. Quant au pirate, 10 500 dollars pour une telle mise en scène, je ne sais pas si ça valait le risque. Mais une IA qui bosse toute la nuit, ça ne coûte pas grand-chose !
Sources
- The Cyber Express : Luxor, une attaque aidée par l'IA détourne la puissance de ses clients (en anglais)
- Crypto Briefing, 15 novembre 2026 : environ 64 000 machines détournées vers le pool OCEAN (en anglais)
- Crypto Briefing : le patron de Luxor alerte sur les attaques aidées par l'IA (en anglais)
- Bitcoin.com News : Luxor confirme le piratage (en anglais)
Article écrit avec l'aide de Claude Code, relu et corrigé par moi.
Rejoignez la conversation
Vous devez avoir un compte pour commenter cet article. La création est gratuite et prend moins d'une minute.
Aucun commentaire pour le moment.