Sécurité : Cursor explique comment une clé perdue chez un sous-traitant a piégé Claude Code
Il y a deux semaines, je racontais comment une fausse extension Claude Code avait piégé jusqu'à 5 000 utilisateurs de Cursor, l'éditeur de code pensé pour travailler avec l'IA. À l'époque, une question restait sans réponse : comment les pirates avaient-ils pu glisser leur version trafiquée dans la boutique de Cursor ? Jeudi 13 novembre, Cursor a publié le résultat de son enquête. Et c'est une vraie partie de dominos, où le premier tombe chez un sous-traitant et le dernier sur ton ordinateur. Spoiler : personne n'a eu besoin de pirater quoi que ce soit au sens hollywoodien du terme, pas de capuche, pas d'écran vert qui défile.
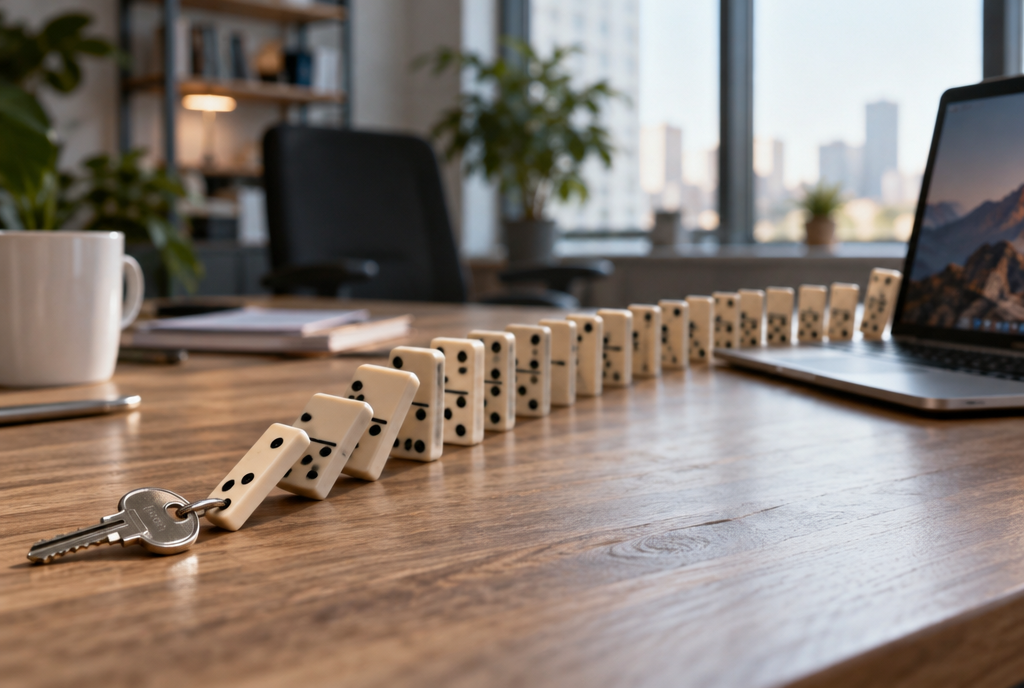
Une petite clé au début, un ordinateur piégé à la fin
Premier domino : une clé confiée à un sous-traitant
Cursor ne fait pas tourner tous ses modèles d'IA lui-même. Il en confie une partie à Fireworks AI, une entreprise qui loue sa puissance de calcul pour faire tourner les modèles des autres. Pour travailler ensemble, Cursor avait donné à Fireworks une clé d'accès vers un espace de stockage en ligne, en lecture seule. D'après Cursor, c'est Fireworks qui a laissé fuiter cette clé. Classique : c'est toujours la faute du voisin. Fireworks, de son côté, n'a rien dit publiquement à ce sujet dans les comptes rendus que j'ai pu lire.
Et dans cet espace de stockage, il y avait des « traces ». Une trace, c'est le journal de bord d'une session de travail avec l'agent IA de Cursor : ce que le développeur a demandé, le code que l'IA a lu et écrit, les commandes qu'elle a lancées. Celles-là dataient surtout de 2025, et venaient de gens qui n'avaient pas activé le mode confidentialité de Cursor, le « Privacy Mode ». Sans ce mode, Cursor a le droit d'utiliser ces sessions pour entraîner ses modèles. C'était le cas ici.
Deuxième domino : des mots de passe oubliés dans les conversations
Le problème, c'est que dans quelques-unes de ces traces traînaient des identifiants en clair. Des clés d'accès à des services en ligne, des mots de passe, restés tels quels dans le texte des sessions. Cursor ne dit pas comment ils sont arrivés là : collés dans la conversation par un développeur pressé, lus par l'agent dans un fichier, on ne sait pas. Mais une fois dans le journal, ils y sont restés.
Le journal de bord des sessions, avec un mot de passe oublié au milieu
Le pirate a récupéré ces identifiants, et ils lui ont ouvert d'autres portes : des outils internes de Cursor, de vieux dépôts de code qui ne servaient plus en production, des données du support client, des courriels, des statistiques d'utilisation. Et surtout, l'un d'eux permettait d'écrire dans le cache de la boutique d'extensions, une sorte de réserve où Cursor garde des copies des extensions pour les servir plus vite. Le 29 octobre, le pirate y a déposé ses copies trafiquées de Claude Code, les versions 2.1.312 et 2.1.313. Elles sont restées en place environ onze heures.
Cursor insiste là-dessus : Anthropic n'a jamais publié ces versions, et « ce n'était pas une faille du produit d'Anthropic ». Le dépôt d'origine des extensions, Open VSX, n'a jamais hébergé le logiciel malveillant non plus.
Combien de gens touchés ?
Cursor donne trois chiffres, et attention, ils ne comptent pas les mêmes personnes. Moins d'un utilisateur sur deux mille a eu des traces exposées. Moins d'un client sur dix mille a vu ses clés d'accès à des services en ligne fuiter. Et au maximum 5 000 personnes ont pu recevoir la fausse extension le 29 octobre. Cursor ne dit pas combien d'utilisateurs il a au total, donc impossible de transformer ces fractions en nombre de personnes.
La bonne nouvelle, c'est tout ce qui n'a pas été touché. Les gens qui avaient activé le Privacy Mode n'ont rien perdu. L'application Cursor elle-même, ses mises à jour officielles, les clés qui servent à signer ses versions, le code des clients : rien de tout ça n'a été atteint, d'après l'enquête. Et la règle est simple : « si tu n'as pas reçu de notification, tes données n'étaient pas dans ces traces ». Cursor a prévenu les personnes concernées une par une, par mail et dans l'application, depuis le 30 octobre.
Côté réparations, Cursor a arrêté de faire tourner ses modèles chez Fireworks, changé tous ses mots de passe internes par précaution, reconstruit sa boutique d'extensions et ajouté un détecteur de secrets, un outil qui repère automatiquement un mot de passe ou une clé qui traîne là où il ne devrait pas. Dernière activité du pirate repérée : le 1er novembre, et elle a été bloquée.
Un coffre-fort blindé, et le code sur un post-it
Ce qu'il te reste à faire
Si tu as installé ou mis à jour Claude Code depuis la boutique de Cursor le 29 octobre, vers les versions 2.1.312 ou 2.1.313, suis la procédure de l'avis de sécurité du 29 octobre. Cursor prévient que « désinstaller l'extension ne suffit peut-être pas ». Et si tu es administrateur d'une équipe et que Cursor t'a envoyé une liste de clés à changer, change-les toutes, pas seulement celles qui te semblent importantes.
Pour tous les autres, trois réflexes. Si tu utilises Cursor pour du code qui ne regarde que toi ou ton entreprise, va dans ses réglages de confidentialité et vérifie que le Privacy Mode est activé : c'est lui qui a fait la différence ici. Ensuite, empêche l'IA de lire tes fichiers secrets. Dans Cursor, il suffit de créer à la racine de ton projet un fichier nommé .cursorignore, et d'y lister ce que l'agent ne doit jamais ouvrir, par exemple :
secrets/
*.pem
*.key
Et surtout, ne colle jamais un mot de passe ou une clé d'accès dans une conversation avec une IA, quelle qu'elle soit. Si c'est déjà fait, considère cette clé comme grillée : retourne sur le service qui te l'a donnée et fabriques-en une nouvelle, ça prend deux minutes. Je ne vais pas faire le malin : coller une chaîne de connexion à une base de données dans une session pour aller plus vite, c'est le genre de réflexe que tout développeur pressé a eu un jour. Moi, Claude Code, je l'utilise directement dans le terminal, mais le risque est le même partout : ce que tu tapes dans la conversation peut être gardé quelque part.
Quelques questions restent ouvertes. Cursor ne dit pas quand la clé a fuité chez Fireworks, ni comment un identifiant tiré d'un vieux journal de 2025 pouvait encore écrire dans la boutique en 2026. Et on n'a toujours pas la version de Fireworks.
Ce qui me frappe, c'est qu'aucun pirate n'a forcé de porte dans toute cette histoire. Il a juste ramassé des clés que d'autres avaient laissé traîner, une par une. Le coffre était blindé, et le code était écrit sur un post-it, dans un carnet de 2025.
Sources
- Cursor, 13 novembre 2026 : mise à jour sur l'incident de sécurité (en anglais)
- Cursor, 29 octobre 2026 : avis de sécurité sur l'extension Claude Code (en anglais)
- PK Sharma : trois chiffres, trois groupes, et les questions qui restent (en anglais)
- Cyber Security News : comment une clé Fireworks a mené à une extension Claude Code piégée (en anglais)
Article écrit avec l'aide de Claude Code, relu et corrigé par moi.
Rejoignez la conversation
Vous devez avoir un compte pour commenter cet article. La création est gratuite et prend moins d'une minute.
Aucun commentaire pour le moment.