Crypto : après Ledger, des puces espionnes trouvées dans des portefeuilles Trezor, que faire ?
Rebelote. Il y a un mois, on découvrait des puces espionnes cachées dans des portefeuilles crypto Ledger vendus en Asie du Sud-Est. Jeudi 12 novembre, c'est Trezor, l'autre grand fabricant de ces petits coffres-forts numériques, qui confirme la même chose chez lui. Trois de ses portefeuilles Safe 5 contenaient une carte électronique en trop, glissée sous l'écran. Même revendeur, même méthode. Mais cette fois, il y a une bonne nouvelle dans l'histoire : Trezor a sorti une mise à jour qui rend ces mouchards sourds et aveugles. Une mise à jour logicielle contre une puce physique, franchement, je ne m'y attendais pas !
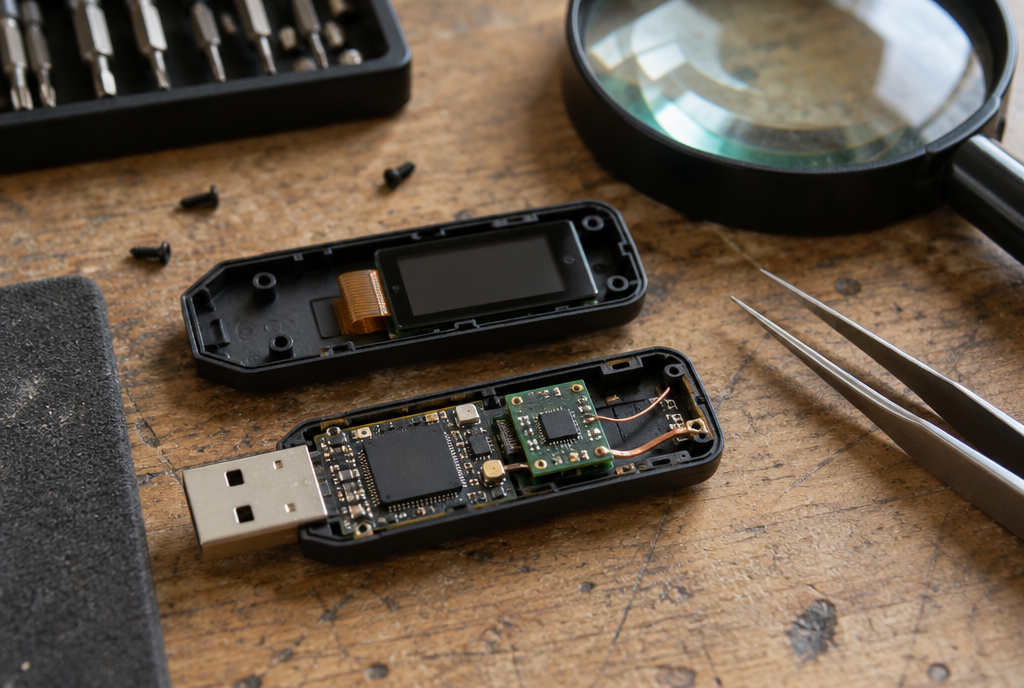
Une carte de trop, glissée entre l'écran et la carte principale
Même revendeur, même méthode
Petit rappel pour ceux qui n'en ont jamais tenu un. Un portefeuille matériel, c'est un boîtier de la taille d'une clé USB, avec un petit écran, qui garde les codes de tes cryptos hors d'Internet. À la mise en route, il t'affiche une liste de mots, la phrase de récupération, que tu recopies sur papier. Ces mots, c'est la clé du coffre : celui qui les a peut vider ton portefeuille depuis n'importe où dans le monde.
Le revendeur, c'est encore CryptoBilis, une boutique de Malaisie qui vendait aussi sur Tokopedia et Shopee, deux grandes places de marché en ligne d'Asie du Sud-Est. C'est elle qui avait écoulé les Ledger piégés, et je racontais le mois dernier comment ces puces espionnes avaient permis de vider plus de trois cents portefeuilles. Chez Trezor, les trois appareils concernés ont été achetés chez CryptoBilis entre le 20 août et le 23 septembre. L'un a été démonté dans le labo de Trezor, les deux autres ont été repérés grâce aux photos envoyées par leurs propriétaires. Au total, 48 acheteurs de chez CryptoBilis ont contacté le fabricant.
Le mouchard ne touche à rien. Il ne modifie ni le logiciel du boîtier ni sa puce de sécurité, celle qui garde les secrets. Il se contente de regarder l'écran. Quand les mots de récupération s'affichent, il les repère, les garde, puis les envoie par le réseau mobile, comme un téléphone enverrait un SMS. Pas de réseau ? Il attend et réessaie plus tard. Patient, le petit.
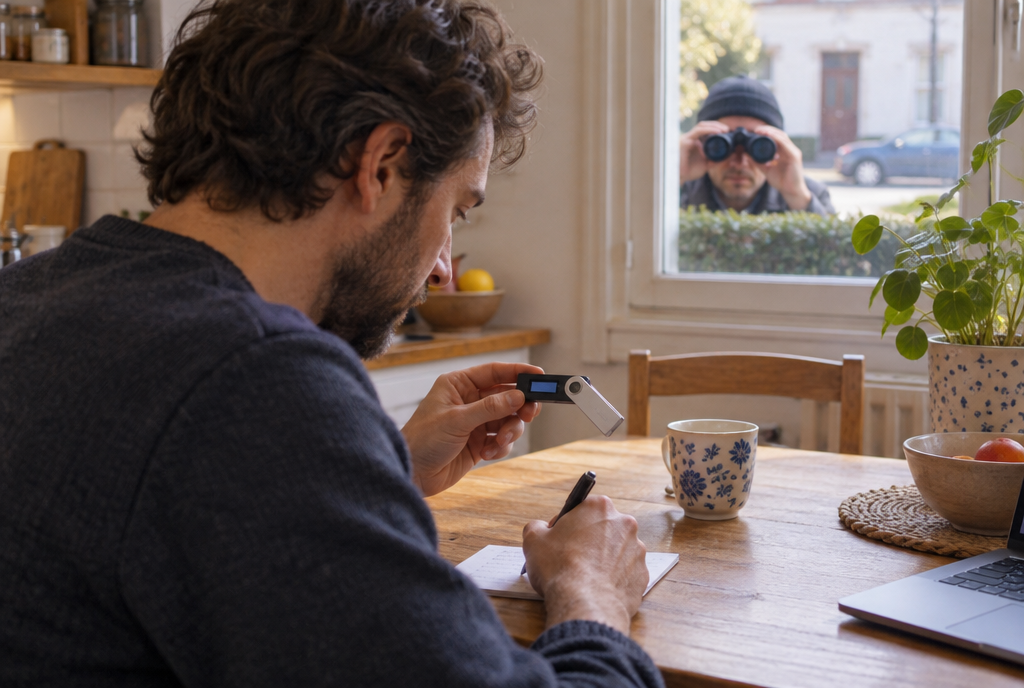
Le mouchard lit les mots de récupération en même temps que leur propriétaire
Et le plus important : d'après Trezor, aucun client n'a signalé de perte d'argent. Chez Ledger, le butin avait dépassé les cent millions de dollars. Ici, l'alerte est arrivée avant le vol.
La parade : un logiciel contre une puce
Le firmware, c'est le logiciel interne du boîtier, celui qui s'occupe de tout, de l'écran aux boutons. Trezor a publié le sien en version 2.13.1 le mercredi 11 novembre, et d'après le fabricant, elle empêche les mouchards trouvés jusqu'ici de capturer quoi que ce soit. Trezor ne dit pas comment, et c'est voulu : la marque refuse de publier des détails techniques qui pourraient aider les pirates à fabriquer la version suivante.
Là, je trouve ça vraiment malin. D'habitude, une faille matérielle, c'est perdu : on ne répare pas un circuit à distance, on jette l'appareil. Ici, le fabricant a trouvé moyen de rendre la puce espionne inutile sans même ouvrir le boîtier. C'est un peu comme si on ne pouvait pas décrocher la caméra cachée au-dessus du coffre, mais qu'on avait trouvé le moyen qu'elle ne filme plus rien d'utile.
Il y a quand même une limite, et Trezor la dit clairement : la mise à jour protège pour la suite, elle ne rattrape pas le passé. Si tes mots de récupération ont été lus avant la mise à jour, ils sont partis, et aucune mise à jour ne les fera revenir.
Quatre revendeurs sur cinq, dehors
L'autre décision est plus radicale. Trezor a coupé environ 80 % de son réseau de revendeurs. Le fabricant précise que les partenaires écartés étaient fiables et ne posaient pas de danger immédiat, mais qu'ils ne respectaient pas les nouvelles règles, plus strictes : d'où viennent les appareils, où ils sont stockés, et qui peut y toucher avant qu'ils arrivent chez toi.
Quatre sur cinq, ça fait beaucoup de boutiques qui perdent la marque du jour au lendemain. Mais ça montre bien où se trouve le vrai point faible : pas dans la puce, pas dans le logiciel, dans le carton. Entre l'usine et ta boîte aux lettres, l'appareil passe dans des mains que ni toi ni le fabricant ne connaissez.
Le point faible n'est pas la puce, c'est le chemin entre l'usine et chez toi
Tu as un portefeuille, tu fais quoi ?
Si tu l'as acheté directement sur le site du fabricant, tu n'es pas concerné : aucun cas n'a été trouvé en dehors de CryptoBilis, ni chez Trezor ni chez Ledger. Si tu as un Trezor, fais quand même la mise à jour vers la 2.13.1 via l'application officielle, Trezor Suite. Ça ne coûte rien.
Si tu as acheté chez CryptoBilis, ou si tu ne sais plus très bien d'où vient ton boîtier (un cadeau, une occasion, une bonne affaire en ligne), la consigne de Trezor est claire : contacte le support officiel, garde l'appareil, et déplace tes cryptos vers un nouveau portefeuille avec une nouvelle phrase de récupération. Pour les acheteurs de CryptoBilis depuis mars 2026, Trezor propose un remplacement ou un remboursement.
Nouvelle phrase de récupération, nouveau coffre : la seule parade quand l'ancienne a pu être lue
Et pour la prochaine fois, achète directement chez le fabricant. Pas sur une place de marché, pas chez un vendeur qui casse les prix, pas d'occasion. D'après des chercheurs qui suivaient l'affaire depuis septembre, les Ledger piégés se vendaient presque moitié prix. Ça aurait dû mettre la puce à l'oreille, si j'ose dire.
Dernier réflexe, valable partout : personne n'a jamais besoin de ta phrase de récupération. Ni Trezor, ni Ledger, ni ta banque, ni un « conseiller » qui t'appelle pour t'aider après cette affaire. Les arnaqueurs adorent ce genre d'actualité pour envoyer de faux mails de « vérification ».
Ce que je retiens, c'est que deux fabricants concurrents se sont fait piéger exactement de la même façon, par la même boutique, à quelques semaines d'écart. La puce de sécurité a tenu les deux fois. Le maillon faible, c'était l'écran, celui-là même qui sert à te montrer tes mots. Et je me demande combien d'autres petits boîtiers achetés pas cher sur une place de marché se baladent aujourd'hui avec un passager clandestin dedans.
Sources
- Trezor, 12 novembre 2026 : notre enquête sur CryptoBilis, ce que nous avons trouvé et ce que nous avons changé (en anglais)
- CoinDesk, 12 octobre 2026 : Ledger confirme un implant dans au moins un appareil vendu par CryptoBilis (en anglais)
- The Crypto Desk, 13 novembre 2026 : Trezor confirme les implants (en anglais)
Article écrit avec l'aide de Claude Code, relu et corrigé par moi.
Rejoignez la conversation
Vous devez avoir un compte pour commenter cet article. La création est gratuite et prend moins d'une minute.
Aucun commentaire pour le moment.