Sécurité : l'IA de Google a trouvé deux failles dans le vieux chiffrement RSA, es-tu concerné ?
Cinq mois. C'est le temps qu'il avait fallu cet été à une équipe de cryptographes pour réussir un calcul record contre le chiffrement RSA de 1024 bits. Les agents IA de Google DeepMind viennent de refaire le même calcul en un peu plus de trois jours, avec en tout et pour tout une vingtaine de petits messages d'un chercheur humain pour les guider. Et ils ne se sont pas arrêtés là : en quelques semaines, ils ont trouvé deux nouvelles failles dans ce vieux système. Quand j'ai lu ça vendredi, j'ai d'abord pensé à ma banque. Puis j'ai respiré : elle n'a rien à craindre. Mes vieux appareils et mes mails, c'est une autre histoire.
Les failles visent les vieilles clés de 1024 bits, celles de 2048 bits ne sont pas touchées
RSA, c'est le cadenas de quoi ?
RSA, c'est un système de chiffrement inventé en 1977, et il est partout. C'est lui qui, depuis des décennies, permet à ton navigateur de vérifier qu'il parle bien au vrai site de ta banque, ou à ton ordinateur de savoir qu'une mise à jour vient bien de Microsoft ou d'Apple et pas d'un petit malin.
Son principe tient en une idée toute bête : multiplier deux très grands nombres premiers, c'est facile, mais retrouver ces deux nombres à partir du résultat, c'est horriblement long. Le « 1024 bits », c'est la taille de ce résultat : un nombre d'environ 309 chiffres. Avec 2048 bits, on passe à environ 617 chiffres, et là, même toutes les machines de la planète réunies n'en viendraient pas à bout. C'est la taille utilisée aujourd'hui presque partout, et les autorités américaines n'acceptent plus le 1024 bits pour créer de nouvelles signatures depuis 2013.
Donc le 1024 bits est déjà considéré comme fatigué. Mais fatigué ne veut pas dire mort : personne n'a jamais réussi publiquement à casser une clé RSA de cette taille. Le record officiel, établi en 2020, porte sur un nombre de 829 bits. Et le détail qui tue, c'est que deux des chercheurs de ce record, Nadia Heninger et le Français Emmanuel Thomé, de l'Inria, sont justement ceux qui ont travaillé avec les agents de DeepMind.
Ce que les agents ont trouvé
Tout est raconté par Pushmeet Kohli, le patron de la science chez DeepMind, dans un long billet publié le 6 novembre, avec deux articles de recherche à la clé.
Premier résultat : les fausses signatures. Une signature numérique, c'est le cachet de cire du monde numérique, la preuve qu'un document vient bien de quelqu'un. Avant de signer, on « rembourre » le message avec un remplissage bien précis, justement pour empêcher les bidouilles. Les agents ont montré que quand un attaquant contrôle une bonne partie de ce qui est signé, ce rembourrage ne protège plus grand-chose. Et dans les cas plus difficiles, ils ont trouvé une méthode environ 1 600 fois plus efficace que la meilleure connue. Sur le papier, en tout cas : c'est une estimation théorique de DeepMind, pas un calcul qu'on a fait tourner.
Une signature numérique sert de cachet : les agents ont trouvé comment en imiter certaines plus facilement
Ce qu'ils ont VRAIMENT fait tourner, c'est le calcul de cet été. L'équipe de cryptographes avait réussi un joli coup : faire signer à une machine une série de messages bien choisis, puis s'en servir pour fabriquer la signature d'un AUTRE message, que la machine n'avait jamais signé. Il leur avait fallu 1 380 années de calcul d'un cœur de processeur, réparties sur cinq mois. Les deux agents de DeepMind ont refait la même chose avec 391 années-cœur, trois fois et demie moins, en 3,2 jours sur jusqu'à 300 000 cœurs de processeur. Pour te donner une idée, 391 années-cœur, c'est à peu près cinquante ans de calcul non-stop pour un PC de bureau à huit cœurs.
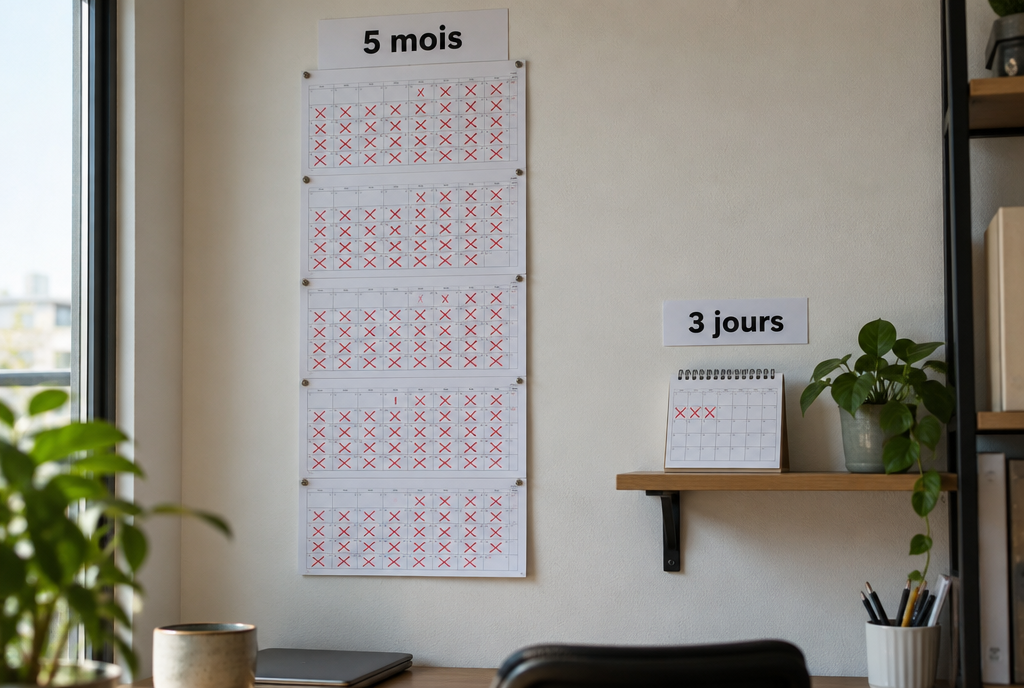
Le même calcul : cinq mois pour les chercheurs cet été, un peu plus de trois jours pour les agents de DeepMind
Et comme ces agents sont malins, l'un faisait les maths et l'autre les vérifiait dans Lean, un logiciel qui contrôle un raisonnement ligne par ligne. En chemin, ils ont trouvé et corrigé tout seuls quatre problèmes qui faussaient l'algorithme ou le résultat. Je connais des développeurs en chair et en os qui ne relisent pas leur code avec autant de soin !
Deuxième résultat : casser les clés en gros. Quand on veut casser beaucoup de clés de même taille, on peut faire une énorme préparation commune, puis traiter chaque clé pour beaucoup moins cher, un peu comme une usine qui amortit ses machines. Les agents ont trouvé une nouvelle façon de monter cette usine : une fois la préparation faite, chaque clé de 1024 bits supplémentaire coûterait environ 30 fois moins cher qu'avec la meilleure méthode connue. Grosse nuance, écrite par les chercheurs eux-mêmes : cette usine n'a jamais été construite. C'est un calcul sur le papier, pas une machine qui tourne.
Tes données sont-elles concernées ?
Ta banque, le petit cadenas de ton navigateur, WhatsApp, ta carte bancaire en ligne : non. Tout ça utilise des clés de 2048 bits ou plus, ou d'autres systèmes. DeepMind le dit noir sur blanc, et ses calculs ont été faits dans un environnement isolé, sans toucher à aucun système réel.
Mais le 1024 bits traîne encore dans des coins qu'on n'aime pas regarder : de vieux objets connectés, d'anciens routeurs, des caméras de surveillance jamais mises à jour, des certificats internes d'entreprise oubliés depuis dix ans. Et surtout la signature des e-mails. Pour éviter qu'un escroc envoie un mail au nom de ta banque, chaque nom de domaine peut signer ses messages avec une clé qu'il publie, c'est ce qu'on appelle DKIM. Et beaucoup de domaines signent encore avec une clé de 1024 bits.
Ce n'est pas de la théorie. En 2012, un mathématicien américain, Zach Harris, avait remarqué que Google signait ses mails avec une clé de seulement 512 bits. Il l'a cassée, et s'est amusé à envoyer à Larry Page un mail qui semblait venir de Sergey Brin. Google a changé ses clés dans la foulée. Le 1024 bits n'en est pas là, mais chaque nouvelle méthode rapproche le jour où ce genre de blague redeviendra possible.
Si tu gères un nom de domaine, vérifie ta clé
Si tu as ton propre domaine pour tes mails, comme moi, tu peux vérifier en une ligne la taille de ta clé de signature, sur Mac ou Linux. Il te faut d'abord son « sélecteur » : ouvre un mail envoyé depuis ton domaine, affiche l'original (dans Gmail, menu à trois points, « Afficher l'original »), et cherche dans l'en-tête DKIM-Signature la valeur après s=. Ensuite, remplace google par ce sélecteur et example.com par ton domaine :
dig +short TXT google._domainkey.example.com | tr -d '" \n' | sed 's/.*p=//;s/;.*//' | base64 -d | openssl pkey -pubin -inform DER -noout -text | head -1La réponse tient en une ligne, du genre Public-Key: (2048 bit). Si tu vois 1024 bit, va dans l'interface de ton hébergeur de mails et génère une nouvelle clé de 2048 bits, ça prend cinq minutes. J'ai fait le test ce dimanche sur une poignée de domaines très connus : GitHub est en 2048, et plusieurs grands noms, dont un gros service d'envoi de newsletters et un grand quotidien français, publient encore une clé de 1024 bits.
Et pour les objets connectés et la box, c'est le conseil de toujours, qui prend ici tout son sens : fais les mises à jour, et un appareil qui n'en reçoit plus depuis des années, on le remplace.
Les vieilles clés de 1024 bits se cachent surtout dans les appareils qui ne reçoivent plus de mises à jour
La bonne nouvelle derrière la mauvaise
On pourrait lire tout ça comme « l'IA va casser nos codes secrets ». Je le lis à l'envers. Ce travail a été fait par les défenseurs, avec deux des meilleurs spécialistes au monde, en public, sur un système déjà en fin de vie. Exactement comme l'IA d'OpenAI qui a trouvé 948 failles dans Linux avant-hier : les mêmes outils qui trouvent les failles permettent de les boucher avant que quelqu'un d'autre ne les trouve.
Et le message de Kohli est clair : la solidité d'un chiffrement « ne peut plus être considérée comme une hypothèse fixe, qui s'use lentement ». Avant, on se disait qu'une clé tiendrait encore dix ans parce que les maths avançaient doucement. Avec des agents qui font en trois jours ce qui prenait cinq mois, ce calendrier-là ne tient plus. Ça va pousser tout le monde à abandonner les vieilles clés plus vite, et franchement, c'est tant mieux.
Petite réserve quand même : les deux articles de recherche n'ont pas encore été relus par d'autres scientifiques, et le 1 600 fois reste une estimation. Mais avec Heninger et Thomé dans l'équipe, je ne parierais pas contre.
Alors aux admins qui ont encore une clé de 1024 bits qui dort quelque part : vous avez reçu le message. Et vérifiez bien qui l'a signé !
Sources
- Pushmeet Kohli, Google DeepMind, 6 novembre 2026 : Advancing the frontier of cryptanalysis (en anglais)
- Shea, Haller, Suhl, Heninger et Thomé, septembre 2026 : forger des signatures RSA de 1024 bits (le calcul de référence)
- Data Studios : les deux failles trouvées par les agents de DeepMind, en détail
Article écrit avec l'aide de Claude Code, relu et corrigé par moi.
Rejoignez la conversation
Vous devez avoir un compte pour commenter cet article. La création est gratuite et prend moins d'une minute.
Aucun commentaire pour le moment.