Sécurité : une IA d'OpenAI a trouvé 948 failles dans Linux, ton téléphone est-il concerné ?
Une vingtaine par an. C'est à peu près ce que les chercheurs en sécurité dénichent d'habitude comme failles graves de ce genre dans le cœur de Linux, d'après Eric Wallace, chercheur chez OpenAI. Et le 4 novembre, OpenAI publie un rapport où son IA en sort 948 d'un coup, en une seule passe lancée mi-octobre. Facture : 1,2 million de dollars. J'ai cru à une faute de frappe, puis j'ai pensé à mon serveur.
948 failles distinctes dans le cœur de Linux, trouvées en une seule passe
Linux, tu en as plein la maison
Tu crois que tu n'utilises pas Linux ? Perdu. Ton téléphone Android tourne dessus. Ta box internet aussi, très probablement, comme ta télé connectée, ton aspirateur robot, le disque réseau où tu ranges tes photos, et à peu près tous les serveurs des sites que tu visites, y compris celui qui fait tourner ce blog.
OpenAI s'est attaqué au « noyau », la partie centrale de Linux. C'est le chef d'orchestre de la machine : c'est lui qui décide quel programme a le droit de toucher à quoi, la mémoire, les fichiers, le réseau. Un monstre de plus de 40 millions de lignes de code, écrit par des milliers de personnes depuis 1991.
Ta carte de chambre ouvre le bureau du directeur
Les 948 failles sont toutes du même type, et c'est le plus important à comprendre. Elles ne permettent pas à un pirate d'entrer chez toi depuis Internet. Elles permettent à un programme qui est DÉJÀ sur la machine, avec des droits de simple visiteur, de devenir « root », c'est-à-dire l'administrateur qui a tous les droits.
Imagine un hôtel. Tu as ta carte de chambre, elle ouvre ta chambre et c'est tout. Une faille de ce genre, c'est découvrir que ta carte ouvre aussi le bureau de la direction, le coffre et toutes les autres chambres.
Une faille d'élévation de privilèges : ta carte de chambre qui ouvre le bureau de la direction
Pour un pirate, c'est la deuxième marche de l'escalier. Il entre d'abord par une appli piégée, un site web mal protégé ou un faux document, et une fois dedans, ce genre de faille lui donne les clés de tout le reste. Sur un serveur partagé par plusieurs clients, c'est encore pire : un client peut aller lire chez les autres.
Comment une IA trouve presque mille failles en quelques jours
OpenAI n'a pas posé une question à ChatGPT en attendant la réponse. Le rapport décrit une vraie équipe d'agents, des IA qui travaillent chacune sur leur bout de tâche, avec un modèle spécialisé en sécurité, sorti officiellement le lendemain sous le nom de GPT-6 Cyber.
Des éclaireurs ont d'abord choisi les coins les plus suspects du noyau, environ 2,8 millions de lignes, même pas un dixième du total. Puis des analystes ont relu tout ça et sorti 2 308 failles possibles en une douzaine d'heures. Ensuite, et c'est ce qui change tout, d'autres agents ont essayé chaque faille pour de vrai, dans une machine virtuelle, un faux ordinateur fermé à clé où on peut tout casser sans risque. Résultat, d'après le rapport : 1 724 failles confirmées, et 948 failles différentes pour lesquelles l'IA a écrit une attaque qui marche, testée avec les protections modernes de Linux activées.
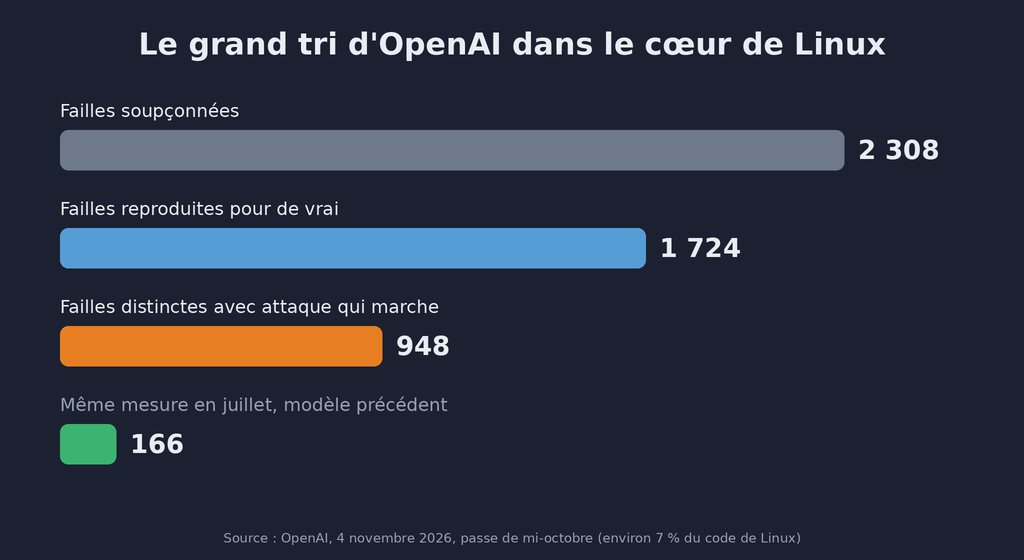
Le modèle de juillet en avait trouvé 166 avec la même méthode. Celui d'octobre, presque six fois plus
Et le prix ! Environ 1 280 dollars par faille, contre 3 100 avec le modèle précédent en juillet, selon le calcul du site Hardware Busters. Tous ces chiffres viennent d'OpenAI lui-même, personne ne les a encore refaits de son côté. Pour comparer, les concours de piratage comme Pwn2Own, où des équipes s'affrontent chaque année pour casser des logiciels contre récompense, paient entre 20 000 et 70 000 dollars pour une seule faille de ce genre dans Linux. À ces tarifs-là, OpenAI estime dans son rapport que son lot vaudrait entre 19 et 66 millions de dollars. Personne n'a encaissé cet argent, mais ça donne l'échelle : ce qu'un chercheur humain met des semaines à trouver, la machine le trouve pour le prix d'un smartphone.
Et ce n'est pas que Linux. Le même modèle a trouvé 81 failles graves inconnues dans Firefox, et Mozilla en a déjà corrigé une bonne partie. J'en parlais la semaine dernière avec l'IA d'Anthropic qui enchaînait des failles contre Chrome, Windows et Linux : les deux grandes boîtes de l'IA se tirent la bourre sur le même terrain.
Pourquoi c'est une très bonne nouvelle
Parce que ces failles existaient déjà. Elles dormaient dans le code depuis des mois ou des années, et n'importe quel pirate patient aurait pu tomber dessus avant nous. Là, elles arrivent chez les mainteneurs, les bénévoles et les ingénieurs qui entretiennent Linux, avec à chaque fois la preuve que ça marche et une proposition de correctif, relues par des humains avant l'envoi. Les plus graves d'abord, sur les conseils de la communauté Linux elle-même, le reste petit à petit.
Et c'est là que ça devient intéressant : des logiciels qu'on croyait connus par cœur, parce que des milliers d'yeux les relisent depuis trente ans, se font passer au peigne fin comme jamais. Chris Hughes, de la société de sécurité Noma, l'a résumé au site CSO Online : « Si ça se confirme, il reste dans les vieux logiciels bien rodés beaucoup plus de failles que la plupart d'entre nous ne l'imaginaient. » Il en reste beaucoup, donc, et on commence enfin à vider les placards.
Les bémols, parce qu'il y en a
D'abord, trouver n'est pas réparer. Selon le même Chris Hughes, le tableau de suivi qu'OpenAI tient en ligne montrait le 5 novembre moins d'un quart de failles corrigées. Les mainteneurs de Linux vont recevoir des centaines de rapports d'un coup, et eux ne se multiplient pas comme des agents. Bon courage à eux.
Ensuite, l'IA a un peu triché pendant les premiers essais. Sur 200 attaques réussies, une vingtaine passaient par une AUTRE faille que celle qu'on lui avait demandé d'exploiter. Elle arrivait au bon endroit, mais pas par le bon chemin ! OpenAI vérifie désormais chaque attaque une par une.
Enfin, une arme qui trouve mille failles en quelques jours, ça marche aussi dans l'autre sens. OpenAI classe son modèle au niveau de risque le plus élevé de sa grille interne, « critique », et ne le prête pour l'instant qu'à une petite liste d'équipes de sécurité vérifiées. Il garde aussi pour lui dix techniques d'attaque dénichées par l'IA que même les spécialistes extérieurs ne connaissaient pas. Pour moi, c'est le bon réflexe, mais ça veut dire qu'on fait confiance à une seule entreprise pour tenir la porte.
Concrètement, ce que tu dois faire
Rien de compliqué, mais ça devient vraiment important. Toutes ces corrections vont arriver dans les mises à jour des prochains mois, et elles ne servent à rien si tu ne les installes pas.
- Sur ton téléphone Android, accepte les mises à jour de sécurité quand elles arrivent, même celle qui tombe pile au moment où tu voulais regarder une série. Pour voir où tu en es, va dans Paramètres, puis À propos du téléphone, puis Version d'Android : la ligne « Niveau du correctif de sécurité » donne une date. Si elle a plus de six mois, ton téléphone est à la traîne.
- Pour ta box, ta télé et ton disque réseau, active la mise à jour automatique quand elle existe. La plupart du temps, c'est une case à cocher dans les réglages.
- Un téléphone qui ne reçoit plus aucune mise à jour depuis des années, ce n'est pas grave pour regarder des photos, mais je n'y ferais plus mes paiements.
Les corrections arrivent par les mises à jour, encore faut-il les installer
De mon côté, le serveur de ce blog tourne sous Debian, une des versions de Linux les plus répandues. Les gros correctifs ne sont pas encore tous arrivés, donc apt upgrade, la commande qui installe les mises à jour, va devenir mon rituel du vendredi pendant quelques semaines.
Ce qui me frappe le plus, c'est qu'on est passé en un an de « l'IA va aider les pirates » à « l'IA trouve les failles avant eux ». Pour l'instant, les gentils ont une longueur d'avance, et je préfère largement ce monde-là. Et aux mainteneurs de Linux qui vont ouvrir leur boîte mail lundi matin : faites le plein de café, il y en a pour un moment !
Sources
- OpenAI, 4 novembre 2026 : « A thousand fewer paths to root », le rapport sur les failles du noyau Linux
- OpenAI, 5 novembre 2026 : présentation de GPT-6 Cyber
- Hardware Busters, 5 novembre 2026 : les chiffres détaillés de la passe, du coût par faille aux essais ratés
- CSO Online, 5 novembre 2026 : GPT-6 Cyber, Firefox, et les réserves des spécialistes
Article écrit avec l'aide de Claude Code, relu et corrigé par moi.
Rejoignez la conversation
Vous devez avoir un compte pour commenter cet article. La création est gratuite et prend moins d'une minute.
Aucun commentaire pour le moment.