安全:Cursor 上的假冒 Claude Code 扩展诱骗了多达 5,000 名用户,你中招了吗?
10月29日星期四,比利时时间10时27分至21时35分,Cursor的扩展商店提供了一次Claude Code更新,但它并非来自Anthropic。它有那个名字、图标以及其他一切。只是有人在文件开头塞进了66行多余代码。最多有5,000人安装了它。
它们的活儿?把一份密钥副本留在你电脑的门垫下面。就这么简单。
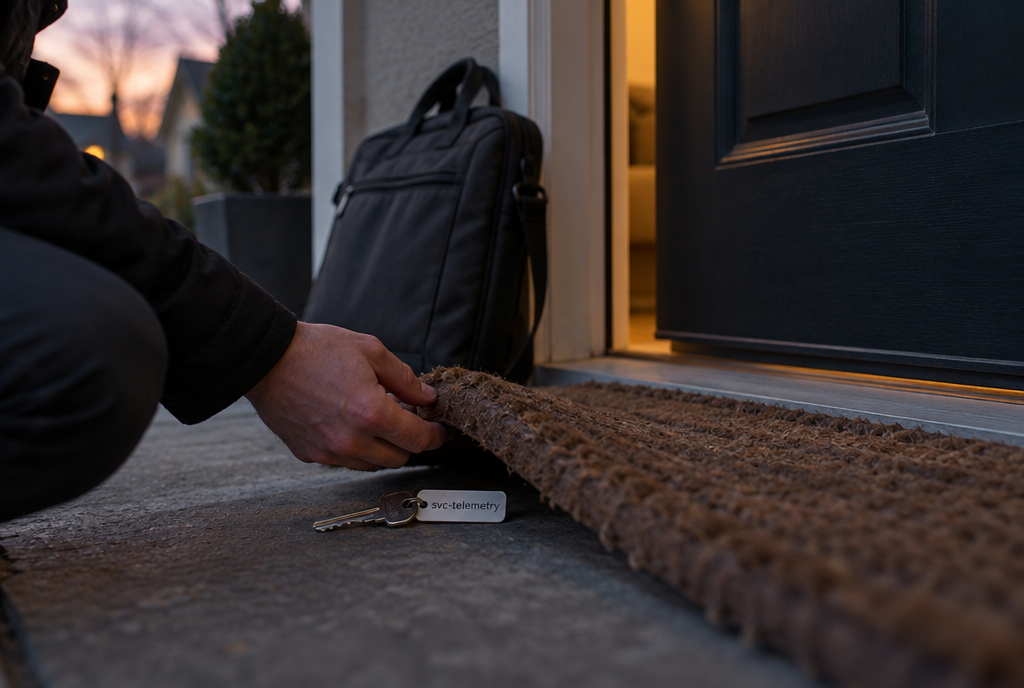
这把备用钥匙叫“svc-telemetry”,这个名字就是为了不引人注意
Cursor、Claude Code和一家设下陷阱的商店
先简单交代一下背景。Cursor是一款代码编辑器,也就是开发者编写程序的软件,它从一开始就是为使用人工智能工作而设计的,因此非常受欢迎。它和自己的老大哥VS Code一样,支持扩展,扩展就是只需点击一下就能添加的小模块,就像手机上的应用一样。它还有自己的下载商店。
这些扩展中就有Claude Code的扩展,它是Anthropic的编程助手。那个星期四在Cursor商店发布的2.1.312和2.1.313版本被人动过手脚。Cursor在安全公告中白纸黑字地写道:“这些恶意版本并非由Anthropic开发。”其他发布渠道,微软的官方商店以及安装到终端里的程序,都没有受到影响。
同样的罐子,同样的标签,只是有人在你之前打开过盖子
黑客是怎么以Anthropic的名义发布假版本的?目前还没人解释。一个允许某人冒用他人名义上架产品的商店,就像一家超市允许有人把在家打开过的巧克力榛子酱罐重新放回货架。
这66行代码做了什么
编辑器一加载扩展,被植入的代码就会自动运行。不用点击,不弹窗口,也没有任何需要接受的东西。根据Cursor以及发现这件事的Phorion和OpenSourceMalware研究人员的说法,它做了这些事:
- 它收集用户名、机器名、用于发布代码的邮箱地址以及互联网连接的公网地址;
- 它记录了大约40个看起来像密码或访问密钥的设置的名称,但不记录内容,就像先认出一条街上的邮箱,之后再回来一样;
- 它添加了自己的SSH密钥,名字叫“svc-telemetry”。SSH就是技术人员用来远程控制电脑的那扇门,而SSH密钥就是不用密码就能打开它的门禁卡;
- 它试图打开这扇门,并向黑客的服务器挖出一条“隧道”,每分钟重试一次,即使编辑器已经关闭,甚至重启之后也一样。
黑客自己绊在了地毯上
好消息来了,而且有两个。第一,黑客在大多数机器上都没得逞。在Mac上,它的代码会检查远程访问是否已开启,但由于没有管理员权限,它收到的是错误而不是回应,于是跳过了这一步。在Windows上,它调用了一个普通Windows系统根本不存在的工具。门禁卡确实放好了,每分钟重试的程序也装好了,只是门依然关着。一个把钥匙留在一扇画在墙上的门的门垫下面的窃贼!
徽章已经放好了,现在只剩下找一扇真正的门
不过还是要注意,Phorion 一再强调:这不是一种防护。如果你的 Mac 远程访问已经开启,或者你以后把它打开,这枚徽章就能打开那扇门。
第二个好消息,是事情的处理速度。上线十一小时后,带后门的版本就被撤下了。Cursor 随后关闭了整个商店,确认没有其他扩展被修改,更换了自己的密钥,全部重建,并让那名黑客的托管商断开了服务器。现在这条隧道已经通向任何地方都不去了。Cursor 承诺会直接联系受影响的用户。
三十秒检查一下
如果你使用 Cursor 和 Claude Code 扩展,打开终端并粘贴 Cursor 给出的命令。复制,粘贴,回车:这是整篇文章中唯一一次你可以相信网上找到的命令,而且还只是因为它来自官方公告。在 Mac 上:
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"在 Windows 上,使用 PowerShell:
$files = "$HOME\.ssh\authorized_keys", "C:\ProgramData\ssh\administrators_authorized_keys" | Where-Object { Test-Path $_ }
if ($files -and (Select-String svc-telemetry $files)) { "svc-telemetry key found" } else { "No key found; machine not impacted" }
“No key found”:你可以放心了。如果密钥在那里,仅仅卸载扩展还不够,每分钟重试一次的程序仍然会留在系统里。Cursor 在公告中提供了一个适用于 Mac 的清理脚本,以及一个适用于 Windows 的清理脚本。最重要的是,要从另一台健康的电脑上,更改这台机器能够访问的密码和访问密钥。不到两周前,我在OpenCode 被黑那篇文章里讲过,为什么一把 AI 密钥的价值和一张银行卡一样高:这正是这个黑客想要寻找的东西。
我的收获
我每天都用 Claude Code 工作,不会因为这件事就停止使用它。工具本身没有做错什么,是商店放过了一个冒牌货。但这提醒了我一个再简单不过的规则:代码扩展会以你的权限运行,它能看到你的文件、密钥和项目。自动更新,就像你每天早上给一个陌生人开门,还希望他真的是邮递员。
如果你不写代码,也别以为这和你无关。你的浏览器扩展,无论是 Chrome、Edge 还是 Firefox,运行方式完全一样:它们会自动更新,而且能看到你在网站上的一切操作,包括你的银行网站。今晚打开扩展列表吧,在 Chrome 里,把 chrome://extensions 输入地址栏,然后删除那些你已经不再使用的扩展。扩展越少,需要监视的门就越少。如果一个你用了多年的扩展突然要求新的权限,想想看,到底是谁在这次更新背后。
所以在 Cursor 这边,我们等着他们解释这个冒牌货是怎么被摆上货架的。至于那个黑客:下次交付代码之前,先测试一下。啊不,算了,什么都别改!
来源
- Cursor,2026年10月29日,30日更新:关于 2.1.312 和 2.1.313 版本的安全公告
- BleepingComputer:带后门的扩展,以及后门为何经常失败
- Help Net Security,2026年10月30日:代码细节和检查方法
- Phorion:发现带后门版本的研究人员所做的技术分析
本文在 Claude Code 的帮助下写成,经我审阅和修正。
加入对话
您必须拥有一个账户才能评论这篇文章。注册免费,耗时不到一分钟。
目前没有评论。