Sécurité : une fausse extension Claude Code a piégé jusqu'à 5 000 utilisateurs de Cursor, es-tu touché ?
Jeudi 29 octobre, de 10 h 27 à 21 h 35, heure belge, la boutique d'extensions de Cursor a proposé une mise à jour de Claude Code qui ne venait pas d'Anthropic. Elle en avait le nom, l'icône et tout le reste. Sauf qu'en tête du fichier, quelqu'un avait glissé 66 lignes de trop. Jusqu'à 5 000 personnes l'ont installée.
Leur boulot ? Laisser un double de la clé sous le paillasson de ton ordinateur. Rien que ça.
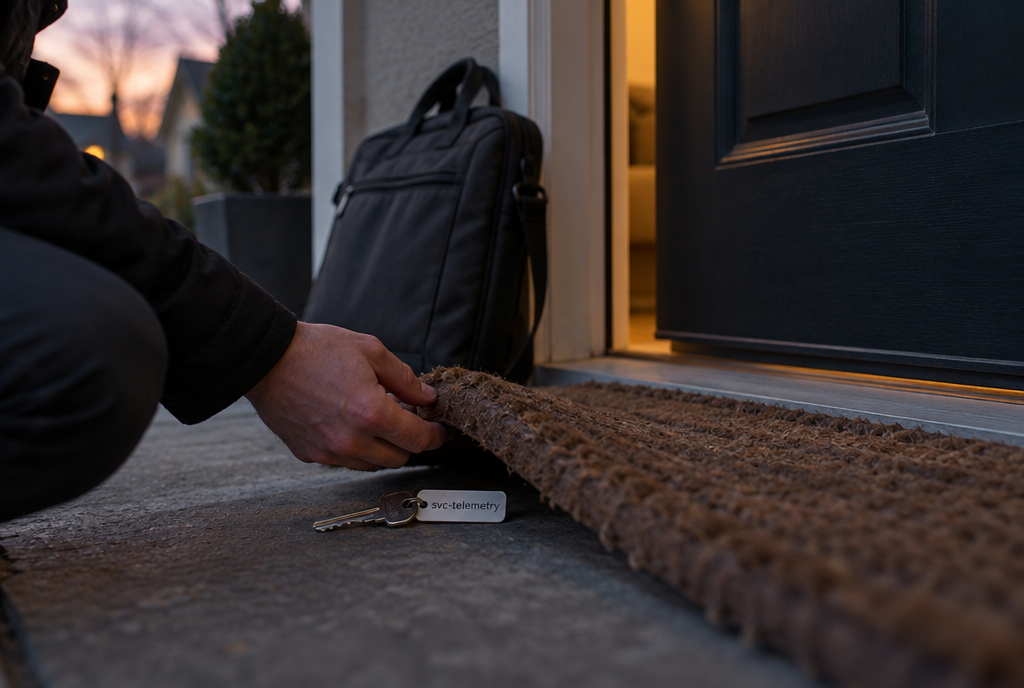
Le double de clé s'appelait « svc-telemetry », un nom fait pour passer inaperçu
Cursor, Claude Code et une boutique piégée
Petit rappel du décor. Cursor est un éditeur de code, le logiciel dans lequel les développeurs écrivent leurs programmes, très populaire parce qu'il a été pensé dès le départ pour travailler avec l'IA. Comme son grand frère VS Code, l'éditeur gratuit de Microsoft sur lequel il est construit, il accepte des extensions : des petits modules qu'on ajoute en un clic, comme une appli sur un téléphone. Et il a sa propre boutique pour les télécharger.
Parmi ces extensions, il y a celle de Claude Code, l'assistant de programmation d'Anthropic. Les versions 2.1.312 et 2.1.313 publiées ce jeudi-là sur la boutique de Cursor avaient été trafiquées. Cursor l'écrit noir sur blanc dans son avis de sécurité : « ces versions malveillantes n'ont pas été développées par Anthropic ». Les autres canaux de diffusion, la boutique officielle de Microsoft et le programme qu'on installe dans un terminal, n'ont pas été touchés.
Même pot, même étiquette, mais quelqu'un a ouvert le couvercle avant toi
Comment le pirate a-t-il pu publier une fausse version sous le nom d'Anthropic ? Personne ne l'a encore expliqué. Une boutique qui laisse quelqu'un déposer un produit au nom d'un autre, c'est un supermarché qui accepte qu'on remette en rayon un pot de pâte à tartiner rouvert à la maison.
Ce que faisaient les 66 lignes
Le code piégé se lançait tout seul dès que l'éditeur chargeait l'extension. Pas de clic, pas de fenêtre, rien à accepter. D'après Cursor et les chercheurs de Phorion et d'OpenSourceMalware, qui ont repéré l'affaire, voici ce qu'il faisait :
- il relevait le nom de l'utilisateur, celui de la machine, l'adresse mail utilisée pour publier du code et l'adresse publique de la connexion Internet ;
- il notait le nom, mais pas le contenu, d'une quarantaine de réglages qui ressemblent à des mots de passe ou à des clés d'accès, comme on repère les boîtes aux lettres d'une rue avant de revenir ;
- il ajoutait sa propre clé SSH, du nom de « svc-telemetry ». SSH, c'est la porte que les informaticiens utilisent pour piloter un ordinateur à distance, et une clé SSH, c'est le badge qui l'ouvre sans mot de passe ;
- il essayait d'ouvrir cette porte et de creuser un « tunnel » vers le serveur du pirate, en réessayant toutes les minutes, même éditeur fermé et même après un redémarrage.
Le pirate s'est pris les pieds dans le tapis
Et là, bonne nouvelle, il y en a même deux. La première : le pirate a raté son coup sur la plupart des machines. Sur Mac, son code vérifiait si l'accès à distance était allumé, mais sans les droits d'administrateur, il recevait une erreur au lieu d'une réponse et sautait l'étape. Sur Windows, il appelait un outil qui n'existe tout simplement pas sur un Windows normal. Le badge était bien posé et le programme qui réessaie toutes les minutes bien installé, mais la porte restait fermée. Un cambrioleur qui laisse sa clé sous le paillasson d'une porte peinte sur le mur !
Le badge était posé, il ne restait plus qu'à trouver une vraie porte
Attention quand même, Phorion insiste là-dessus : ce n'est pas une protection. Si l'accès à distance de ton Mac est déjà allumé, ou si tu l'allumes un jour, la porte s'ouvre avec ce badge.
La seconde bonne nouvelle, c'est la réaction. Onze heures après la mise en ligne, la version piégée était retirée. Cursor a ensuite fermé toute sa boutique, vérifié qu'aucune autre extension n'avait été modifiée, changé ses propres clés, tout reconstruit, et fait débrancher le serveur du pirate par son hébergeur. Le tunnel ne mène donc plus nulle part. Cursor promet de contacter directement les utilisateurs concernés.
Vérifie en trente secondes
Si tu utilises Cursor avec l'extension Claude Code, ouvre un terminal et colle la commande de Cursor. Copier, coller, Entrée : c'est le seul moment de l'article où tu as le droit de faire confiance à une commande trouvée sur Internet, et encore, uniquement parce qu'elle vient de l'avis officiel. Sur Mac :
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"Sur Windows, dans PowerShell :
$files = "$HOME\.ssh\authorized_keys", "C:\ProgramData\ssh\administrators_authorized_keys" | Where-Object { Test-Path $_ }
if ($files -and (Select-String svc-telemetry $files)) { "svc-telemetry key found" } else { "No key found; machine not impacted" }
« No key found » : tu es tranquille. Si la clé est là, désinstaller l'extension ne suffit pas, le programme qui réessaie toutes les minutes reste en place. Cursor fournit un script de nettoyage pour Mac et un pour Windows dans son avis. Et surtout, depuis un autre ordinateur sain, change les mots de passe et les clés d'accès que cette machine pouvait atteindre. Je racontais il y a moins de deux semaines, avec le piratage d'OpenCode, pourquoi une clé d'IA vaut autant qu'une carte bancaire : c'est exactement le genre de chose que ce pirate venait chercher.
Ce que j'en retiens
Moi qui travaille avec Claude Code tous les jours, je ne vais pas m'arrêter de l'utiliser pour ça. L'outil n'y est pour rien, c'est la boutique qui a laissé passer un faux. Mais ça me rappelle une règle toute bête : une extension de code tourne avec tes droits, elle voit tes fichiers, tes clés et tes projets. Une mise à jour automatique, c'est un inconnu à qui tu ouvres ta porte tous les matins en espérant que c'est bien le facteur.
Et si tu ne codes pas, ne crois pas que ça ne te concerne pas. Les extensions de ton navigateur, Chrome, Edge ou Firefox, marchent exactement pareil : elles se mettent à jour toutes seules, et elles voient tout ce que tu fais sur tes sites, ta banque comprise. Ouvre la liste ce soir (dans Chrome, tape chrome://extensions dans la barre d'adresse), et supprime celles que tu n'utilises plus. Moins d'extensions, c'est moins de portes à surveiller. Et si une extension que tu connais depuis des années te demande soudain de nouvelles permissions, pose-toi la question de qui est vraiment derrière la mise à jour.
Alors chez Cursor, on attend l'explication sur la façon dont ce faux a atterri en rayon. Et au pirate : la prochaine fois, teste ton code avant de le livrer. Ah non, finalement, ne change rien !
Sources
- Cursor, 29 octobre 2026, mis à jour le 30 : avis de sécurité sur les versions 2.1.312 et 2.1.313
- BleepingComputer : l'extension piégée et pourquoi la porte dérobée échouait souvent
- Help Net Security, 30 octobre 2026 : le détail du code et les vérifications
- Phorion : l'analyse technique des chercheurs qui ont repéré la version piégée
Article écrit avec l'aide de Claude Code, relu et corrigé par moi.
Rejoignez la conversation
Vous devez avoir un compte pour commenter cet article. La création est gratuite et prend moins d'une minute.
Aucun commentaire pour le moment.