Crypto : Binance s'est fait voler 6,3 milliards de dollars, que se passe-t-il pour ses clients ?
6,3 milliards de dollars. J'ai relu le chiffre deux fois. Jeudi soir 29 octobre, vers 21 h 20 heure belge, quelqu'un a commencé à vider les portefeuilles de Binance, la plus grosse plateforme d'échange de cryptos au monde. L'essentiel est parti en une vingtaine de minutes, sur dix blockchains différentes, d'après la société d'enquête TRM Labs. Le montant, c'est Binance elle-même qui l'a donné. Le précédent record, c'était Bybit en février 2025 avec 1,5 milliard de dollars. Là, c'est plus de quatre fois plus !
Alors forcément, si tu as des cryptos chez Binance, une seule question te trotte dans la tête : est-ce que c'est mon argent qui est parti ?
La caisse a été vidée, le coffre est resté fermé
D'abord, ton solde n'a pas bougé
Réponse courte : non. Binance a annoncé qu'elle couvrirait toutes les pertes avec l'argent de l'entreprise, et son co-patron Richard Teng a précisé vendredi avoir mis de côté plus de 6,34 milliards de dollars, dont 5 milliards déjà détenus dans les cryptos qui ont été volées. Il y a aussi le SAFU, une sorte de caisse de secours que Binance alimente depuis 2018 justement pour ce genre de catastrophe. Elle pèse environ 1,2 milliard d'après CNBC, donc elle ne suffit pas à elle seule : le reste sort de la poche de Binance. Une tirelire d'un milliard qui ne suffit pas, on n'a pas tous les jours ce genre de problème !
Ce qui coince, c'est la sortie. Depuis vendredi 00 h 13 (heure universelle), les retraits sont bloqués. Les dépôts, eux, marchent à nouveau normalement. Binance vise une reprise des retraits ce dimanche 1er novembre, par étapes, et promet pour lundi une preuve de réserves, c'est-à-dire un état public qui montre qu'elle détient bien de quoi rendre à chaque client ce qui figure sur son compte. Attention, c'est un objectif, pas une date gravée dans le marbre : la reprise dépend des contrôles de sécurité.
Une caisse vidée, pas le coffre
Une plateforme comme Binance range l'argent de ses clients à deux endroits. La grosse majorité dort dans des portefeuilles « froids », complètement débranchés d'Internet : c'est le coffre de la banque. Une petite partie reste dans des portefeuilles « chauds », connectés en permanence, parce qu'il faut bien pouvoir payer les retraits de la journée sans aller ouvrir le coffre toutes les cinq minutes : c'est la caisse du magasin.
C'est la caisse qui a été vidée. Une caisse à 6,3 milliards, oui, mais quand tu gères l'argent de centaines de millions de clients, la caisse du jour est grosse. Binance assure que l'argent des clients rangé au froid n'a pas été touché.
Un ordinateur portable et une procuration
Comment on vide une caisse pareille ? Les premières constatations de Binance pointent vers l'ordinateur portable d'un ingénieur « DevOps », la personne qui s'occupe des machines et des serveurs qui font tourner le site. Depuis ce portable, le pirate aurait atteint un service interne capable d'envoyer des ordres de retrait. Sauf que vendredi, l'enquête a trouvé « d'autres points d'entrée », et Richard Teng a parlé d'« une attaque complexe », menée par plus d'une personne. Le pirate n'a pas « simplement utilisé les droits d'un seul ingénieur », a-t-il dit. Aucune clé secrète des portefeuilles n'aurait fuité.
Et là, il y a un détail qui m'a fait tiquer. Pour vider le portefeuille principal sur Ethereum, le pirate a utilisé une fonction officielle d'Ethereum, ajoutée en mai 2025 et baptisée EIP-7702. En gros, elle permet à un portefeuille ordinaire de confier ses actions à un petit programme, un peu comme quand tu signes une procuration pour qu'un proche fasse des démarches à ta place. Pratique pour regrouper plusieurs paiements en un seul. Sauf qu'ici, la procuration a été signée au profit du pirate, sans passer par les vérifications habituelles de Binance, et le petit programme a tout ramassé d'un coup, puis s'est autodétruit pour effacer les traces.
Une procuration signée, et le programme a tout vidé d'un coup
Ido Ben-Natan, patron de la société de sécurité Blockaid, remet les choses à leur place : le pirate aurait pu voler cet argent sans cette fonction, elle lui a surtout permis de tout rafler en une seule passe. Pour lui, le vrai problème est ailleurs : « au bout du compte, le système de signature a signé une transaction qu'il n'aurait jamais dû signer ». Le même schéma que chez Bitget le mois dernier, où des pirates avaient volé 387 millions sans voler une seule clé. On ne casse plus le coffre, on fait signer la bonne personne au mauvais moment.
Côté coupable, les sociétés d'enquête TRM Labs et Chainalysis désignent, avec un haut niveau de confiance, un groupe de pirates nord-coréens baptisé TraderTraitor. Le même que le FBI avait déjà relié au vol chez Bybit. Binance, elle, n'a encore nommé personne.
Trois milliards gelés, mais pas les bitcoins
Bonne nouvelle, et elle est grosse : environ 3 milliards de dollars sont déjà gelés, selon le point fait par Binance vendredi. Comment on gèle de la crypto ? Ça dépend de laquelle.
Une partie du butin était en « stablecoins », ces jetons qui valent toujours un dollar, comme l'USDT de Tether ou l'USDC de Circle. Ils ont une particularité : une société les émet, et cette société garde la main sur eux. D'après leurs propres annonces du 30 octobre, Tether a bloqué plus de 1,56 milliard d'USDT et Circle environ 800 millions d'USDC. Les jetons gelés ne peuvent plus bouger, et ils peuvent même être détruits puis réémis pour revenir à la victime, après une décision de justice.
Le bitcoin et l'ether, eux, n'ont pas de patron. Personne ne peut les bloquer à distance. Les enquêteurs suivent leur trace sur la blockchain, qui est publique, et attendent qu'ils passent par une plateforme qui coopère. Résultat, d'après le décompte de FinanceFeeds, le pirate garde la main sur environ 3,3 milliards de dollars impossibles à geler, éparpillés sur une quarantaine d'adresses.
Les stablecoins sont gelés, les bitcoins se sont fait la malle
Et retiens bien l'envers de la médaille, si tu as des stablecoins. Ce pouvoir de geler, Tether et Circle l'ont aussi sur les tiens. Là, il sert à coincer un voleur, et tant mieux. Mais un jeton qu'une entreprise peut bloquer d'un clic, ce n'est pas tout à fait la même chose qu'un bitcoin dont tu es seul maître.
Le bitcoin a pris la claque aussi
Les cours n'ont pas aimé, évidemment. Vendredi 30 octobre à 15 h 24 (heure de New York), le bitcoin tombait à 76 300 dollars d'après CoinDesk, son plus bas depuis le 18 septembre. Le BNB, la crypto maison de Binance, perdait 6 % à 701 dollars selon CNBC. Mais Binance n'est pas seule responsable : le même jour, la Bourse technologique américaine reculait de 3,4 % et l'action Intel s'effondrait de 25 %. Il y avait beaucoup de monde qui vendait, et pas seulement à cause du piratage.
Si tu as un compte Binance
Trois choses à savoir, et elles valent pour n'importe quelle plateforme.
- tu n'as rien à faire pour être remboursé : Binance couvre la perte toute seule, sans formulaire ni démarche. Quand les retraits reviendront, attends-toi à des délais et à des files d'attente, tout le monde va se présenter au guichet en même temps ;
- les arnaques arrivent toujours juste après un piratage. Dans les jours qui viennent, tu vas peut-être recevoir un mail ou un SMS « Binance » qui te parle de remboursement, de vérification de compte ou de fonds à récupérer, avec un lien. C'est un piège. Personne chez Binance n'a besoin de ton mot de passe, de ton code de double authentification ou de ta phrase de récupération ;
- et la vieille règle du milieu reste vraie : une plateforme d'échange, c'est un guichet, pas un coffre. Les cryptos que tu ne fais pas bouger peuvent dormir sur un portefeuille matériel, ce petit boîtier qui garde tes clés hors d'Internet, à acheter neuf et sur le site du fabricant (comme je le racontais avant-hier avec l'affaire Keystone).
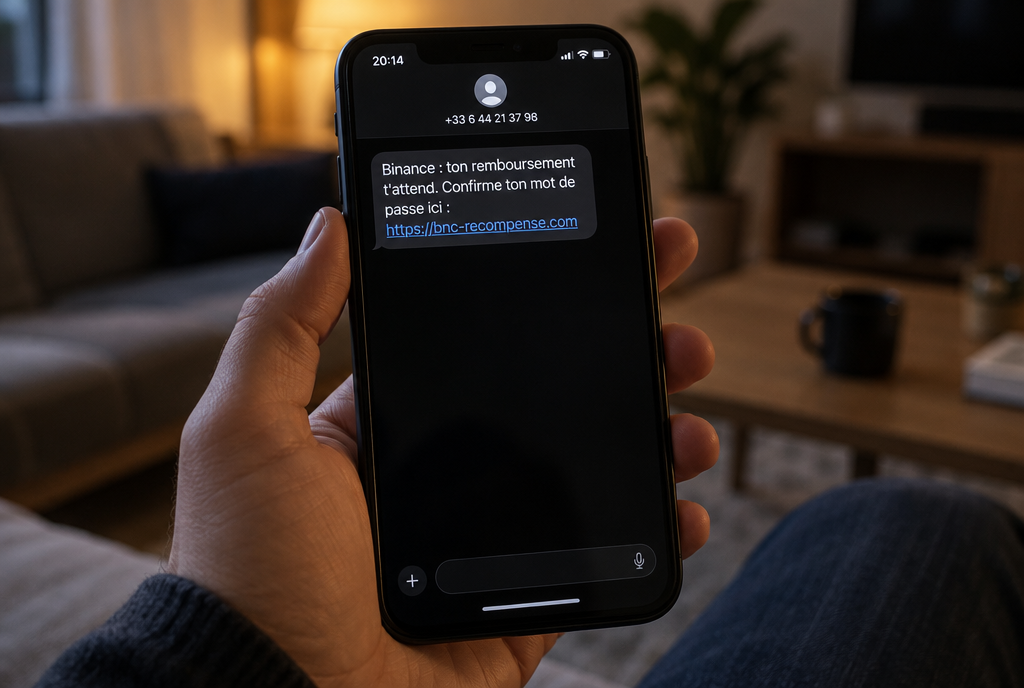
Le genre de message qui va circuler ce week-end, et qui va direct à la poubelle
Moi qui ai toujours eu plutôt confiance en Binance, je trouve que la maison réagit comme il faut : annonce rapide, chiffres sur la table, et 6,3 milliards payés de sa poche sans faire porter un centime aux clients. Peu d'entreprises au monde peuvent encaisser ça sans vaciller. Maintenant, il faudra quand même qu'elle nous explique comment un seul portable a pu mener aussi loin.
Sources
- CoinDesk, 30 octobre 2026 : Binance découvre d'autres points d'entrée et vise une reprise des retraits dimanche
- CNBC, 30 octobre 2026 : 3 milliards gelés, comment fonctionne le gel et ce qui se passe ensuite
- Cointelegraph : EIP-7702 n'a pas causé le piratage, mais a pu l'aggraver
- CoinDesk, 30 octobre 2026 : le suivi en direct des marchés
- FinanceFeeds : la chronologie sur la blockchain et les gels de Tether et Circle
Article écrit avec l'aide de Claude Code, relu et corrigé par moi.
Rejoignez la conversation
Vous devez avoir un compte pour commenter cet article. La création est gratuite et prend moins d'une minute.
Aucun commentaire pour le moment.