Bitcoin:为什么 Bitcoin Core 现在会立刻公布某些漏洞?
多年来,Bitcoin Core处理漏洞,就像公证人处理遗嘱一样:悄无声息。Bitcoin Core是比特币网络的参考软件,负责在全球数万台电脑上验证交易。有人在其中发现漏洞时,开发者会悄悄把它补上,几个月后,有时甚至一年后,才把这段故事说出来。10月22日,他们改了规矩。原因可以用一句话概括:现在,人工智能只要问一个问题,就能找到某些漏洞。
当所有人都知道该往门垫下面看时,把钥匙藏在那里毫无意义
为什么我们要把漏洞藏起来
这种做法叫作漏洞披露禁运,而且有它的道理。你发现了一个漏洞,把它修好,但什么也不说。为什么?因为一个更新要花几个月才能传遍网络上的所有电脑。如果你在修复补丁发布当天宣布这个漏洞,就等于在全世界一半人还在运行旧版本的时候,把使用说明交给攻击者。这有点像,在锁匠还没去每个人家里修好之前,不要在整个街区大喊你的后门关不严。
在Bitcoin Core,这套做法是这样的:低严重程度的漏洞会在修复它的版本发布两周后披露。中等或严重漏洞要等到最后一个受影响的版本不再维护,也就是大约一年后。一年的沉默,是为了给所有人时间更新。
问题在于:人工智能也会读修复补丁
Chaincode Labs的Bitcoin Core开发者Antoine Poinsot于10月22日在比特币开发者讨论列表上解释了这一点。他们收到的“很容易被重新发现”的漏洞报告越来越多,而这正如他所说,“很大程度上是因为LLM大幅降低了门槛”,让人能够找到某些类型的漏洞,或者发现一个被悄悄塞进去的修复补丁。LLM就是ChatGPT或Claude这样的语言模型。
问题就出在这里,漏洞披露禁运垮掉了。你的隐蔽修复补丁,人工智能可以读懂它,理解它修复了什么,然后推断出漏洞。秘密不再保护任何人,只是推迟了诚实用户知道自己需要更新的时间。Poinsot直截了当地说,对于这类漏洞,漏洞披露禁运“没带来多少好处,却会推迟修复版本的发布”。我上个月也写过这件事:Bitcoin Core 32.0中补上的两个漏洞之一,正是用人工智能模型找到的。
新规到底是什么
从现在起,开发者收到报告后,可以把它归入一个新的类别:“容易发现”。标准不是人工智能已经找到了它,而是人工智能不费劲就可能找到它。对于这类漏洞,不再藏着掖着:修复补丁会立刻发到所有仍在维护的版本上,不只是下一个大版本,会尽快发布一个修复版本,包含详细信息的公开安全公告也会在同一天发布。锁匠来了,同时也把这件事告诉整个街区。
其他所有漏洞都不变:小漏洞等两周,中等和严重漏洞等大约一年。至于关键漏洞,也就是那些可能凭空制造比特币,或者把网络一分为二的漏洞,仍然单独处理。这项改动于10月16日提出,22日获得通过。在我写这篇文章的时候,还没有漏洞被归入这个新类别。
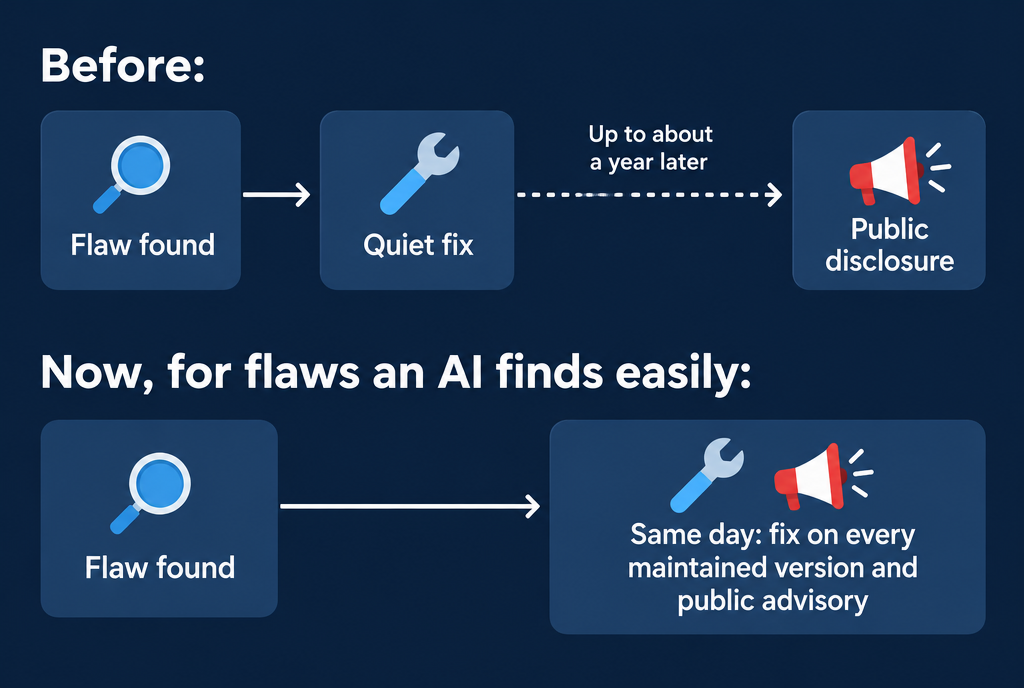
对于人工智能不费力就能找到的漏洞,修复补丁和公告会一起发布
这事是怎么来的:27个半小时内的4,962条警报
这项改动不是凭空出现的。今年夏天,在与Coldcard钱包有关的大规模盗窃事件之后,由于其密钥可以被猜出(我在8月讲过这件事),一群志愿者给自己取名为“Bitcoin Red Team”。16个人在Rob Hamilton和那位以calle为名而知名的开发者带领下,把人工智能代理投放到390个与比特币有关的项目上:钱包、加密库、商家工具。Bitcoin Core本身不在名单里。
结果,根据他们8月4日的总结:27个半小时内发出了4,962条警报,其中85条被判定为关键,635条为严重。全部计算费用超过40,000美元,由OpenSats支付,这是一家为比特币周边自由软件开发者提供资金的基金会。
但要注意,一条警报并不等于一个漏洞。在总结时,只有略多于五分之一的警报通过复现它的测试得到了确认。其余的都是“也许”。AI发现得快,发现得多,它也错得很多。这正是开发者被报告淹没的原因。
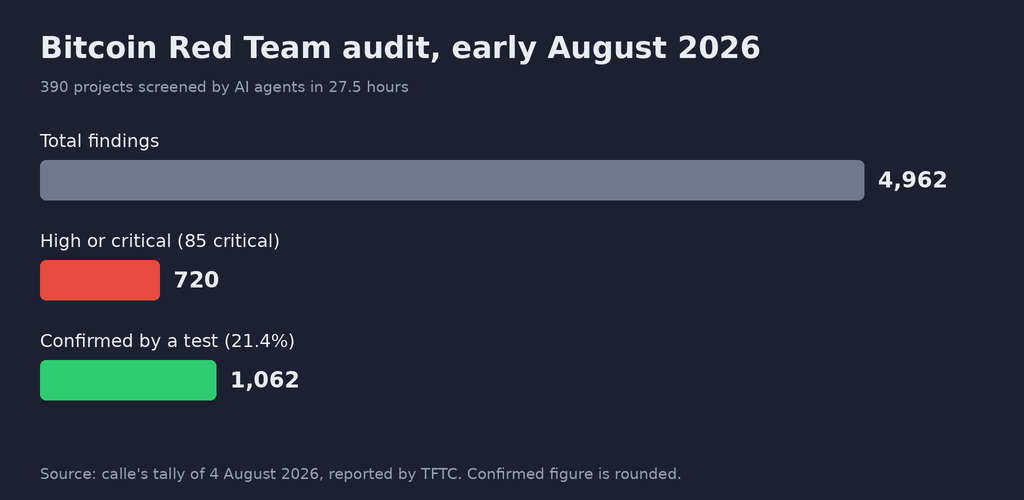
警报很多,在总结时只有五分之一得到确认
好吧,那你呢,你怎么办?
如果你的比特币放在交易平台上或银行的应用里,什么都不用做。是他们在运行这些软件,也是他们需要更新。
如果你运行着自己的Bitcoin Core节点,也就是一台自行验证所有交易的电脑,而不是信任某个人,好消息是,你不再需要跳到最新的大版本才能受到保护:仍在维护的版本也会收到修复补丁。坏消息是,在当天公布的漏洞,也是攻击者当天就知道的漏洞。订阅Bitcoin Core网站上的安全公告,并在接下来的几天里更新,不要拖到几个月后。
如果你把比特币放在硬件钱包里,也就是那个把你的密钥保存在离线状态的小设备,那么对它的内部软件也要有同样的反应。制造商也会收到一大堆由AI生成的报告。
被我们推到以后再做的更新,就是这一次不能再推了
我的看法
确实要付出代价,Poinsot也没有隐瞒这一点:快速发布的修复补丁,测试就会少一些。在一款保护着数百万人的资金的软件上,这可不是小事。其他开发者原本想在修复补丁准备好之前,甚至更早通知用户;最终采用的规则是在修复版本发布的同时发布公告,而不是提前发布。
但说真的,我更喜欢这条规则。保密,是为一个专家需要花上几周才能理解修复补丁的世界设计的保护措施。那个世界已经不存在了。AI一分钟就能做到,不管是好人还是坏人。还不如让好人和坏人同时得到通知。
至于所有那些从2022年起就让Bitcoin节点在柜子深处运行、却一次更新都没做的人:也许现在该去跟它打个招呼了。
来源
- Bitcoin.com News:Bitcoin Core change sa politique de sécurité, les citations d'Antoine Poinsot
- Decrypt via Yahoo Tech,2026年10月23日:Bitcoin Core réécrit sa politique pour un monde où l'IA trouve les bugs
- Crypto Briefing,2026年10月23日:la nouvelle catégorie « facilement découvrable »
- TFTC:l'audit de la Bitcoin Red Team,4 962 alertes sur 390 projets
- Bitcoin Core:la page des avis de sécurité
本文在Claude Code的帮助下写成,由我审阅和修正。
加入对话
您必须拥有一个账户才能评论这篇文章。注册免费,耗时不到一分钟。
目前没有评论。