Bitcoin : pourquoi Bitcoin Core publie désormais certaines failles tout de suite ?
Pendant des années, Bitcoin Core a géré ses failles comme un notaire gère un testament : en silence. Bitcoin Core, c'est le logiciel de référence du réseau Bitcoin, celui qui vérifie les transactions sur des dizaines de milliers d'ordinateurs dans le monde. Quand quelqu'un y trouvait un trou, les développeurs le bouchaient discrètement, et ne racontaient l'histoire que des mois plus tard, parfois un an. Le 22 octobre, ils ont changé la règle. La raison tient en une phrase : l'IA trouve maintenant certaines failles en une seule question.
Cacher la clé sous le paillasson ne sert à rien quand tout le monde sait regarder dessous
Pourquoi on cachait les failles
Le principe s'appelle l'embargo, et il a sa logique. Tu trouves une faille, tu la corriges, mais tu ne dis rien. Pourquoi ? Parce qu'une mise à jour met des mois à se répandre sur tous les ordinateurs du réseau. Si tu annonces le trou le jour du correctif, tu donnes le mode d'emploi aux attaquants pendant que la moitié du monde tourne encore sur l'ancienne version. C'est un peu comme ne pas crier dans tout le quartier que ta porte de derrière ferme mal tant que le serrurier n'est pas passé chez tout le monde.
Chez Bitcoin Core, ça donnait ceci : une faille de faible gravité était dévoilée deux semaines après la version qui la corrigeait. Une faille moyenne ou grave attendait que la dernière version touchée ne soit plus maintenue, soit environ un an. Un an de silence, pour laisser à tout le monde le temps de mettre à jour.
Le problème : l'IA lit aussi les correctifs
Antoine Poinsot, développeur de Bitcoin Core chez Chaincode Labs, l'a expliqué le 22 octobre sur la liste de discussion des développeurs de Bitcoin. Ils reçoivent de plus en plus de signalements de failles « faciles à (re)découvrir », et c'est, je cite, « en grande partie parce que les LLM abaissent radicalement la barre » pour trouver certains types de bugs, ou pour repérer un correctif glissé en douce. Les LLM, ce sont les modèles de langage comme ChatGPT ou Claude.
Et c'est là que l'embargo s'écroule. Ton correctif discret, une IA peut le lire, comprendre ce qu'il répare et en déduire la faille. Le secret ne protège plus personne, il retarde juste le moment où les utilisateurs honnêtes savent qu'ils doivent mettre à jour. Poinsot le dit sans détour : pour ces failles-là, l'embargo « n'apporte pas grand-chose, mais retarde la sortie d'une version corrigée ». J'en parlais d'ailleurs le mois dernier : un des deux trous bouchés dans Bitcoin Core 32.0 avait justement été trouvé avec un modèle d'IA.
La nouvelle règle, en clair
Désormais, quand un signalement arrive, les développeurs peuvent le ranger dans une nouvelle case : « facilement découvrable ». Le critère n'est pas qu'une IA l'ait trouvé, c'est qu'une IA pourrait le trouver sans se fouler. Et pour ces failles-là, plus de cachotteries : le correctif part tout de suite sur toutes les versions encore maintenues, pas seulement sur la prochaine grande version, une version corrigée sort le plus vite possible, et l'avis de sécurité public, avec les détails, est publié le même jour. Le serrurier passe, et il le dit en même temps à tout le quartier.
Pour toutes les autres failles, rien ne change : deux semaines pour les petites, environ un an pour les moyennes et graves. Et les failles critiques, celles qui pourraient créer des bitcoins de nulle part ou couper le réseau en deux, gardent leur traitement à part. Le changement a été proposé le 16 octobre et accepté le 22. À l'heure où j'écris, aucune faille n'a encore été rangée dans la nouvelle case.
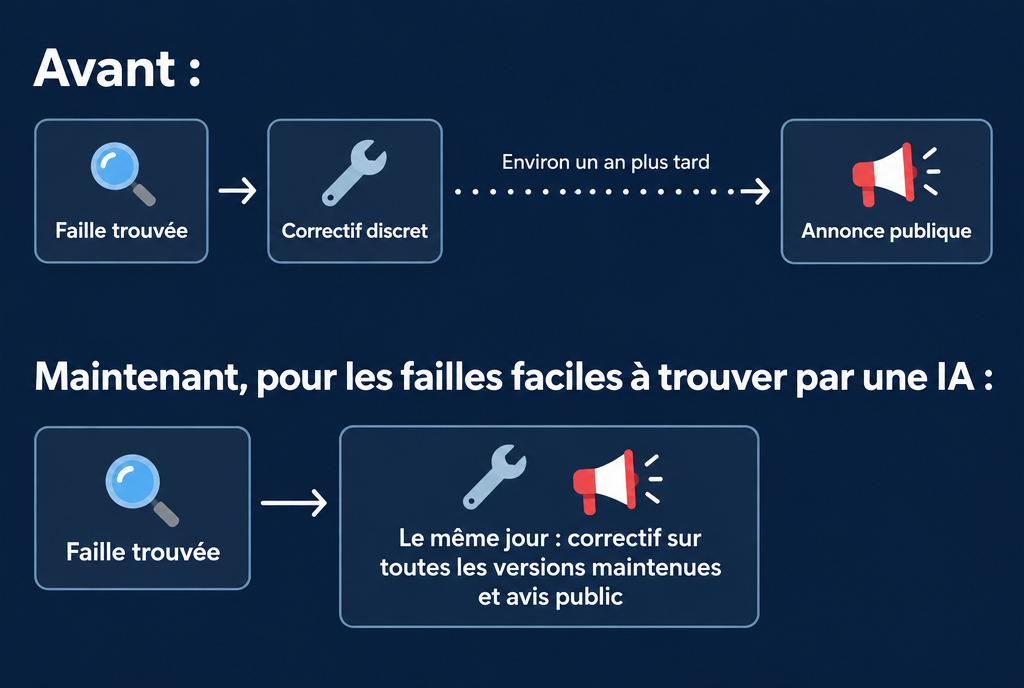
Pour les failles qu'une IA trouve sans effort, le correctif et l'annonce sortent ensemble
D'où ça sort : 4 962 alertes en 27 heures et demie
Ce changement ne tombe pas du ciel. Cet été, après le vol massif lié aux portefeuilles Coldcard, dont les clés étaient devinables (je racontais l'affaire en août), un groupe de bénévoles s'est baptisé la « Bitcoin Red Team ». Seize personnes, menées par Rob Hamilton et le développeur connu sous le nom de calle, ont lâché des agents IA sur 390 projets liés à Bitcoin : portefeuilles, bibliothèques de chiffrement, outils pour commerçants. Bitcoin Core lui-même n'était pas dans la liste.
Résultat, d'après leur bilan du 4 août : 4 962 alertes en 27 heures et demie, dont 85 jugées critiques et 635 graves. Le tout pour plus de 40 000 dollars de calcul, payés par OpenSats, une fondation qui finance les développeurs de logiciels libres autour de Bitcoin.
Mais attention, une alerte n'est pas une faille. Au moment du bilan, à peine plus d'une alerte sur cinq avait été confirmée par un test qui la reproduit. Le reste, c'est du « peut-être ». L'IA trouve vite, elle trouve beaucoup, et elle se trompe aussi beaucoup. C'est précisément pour ça que les développeurs croulent sous les signalements.
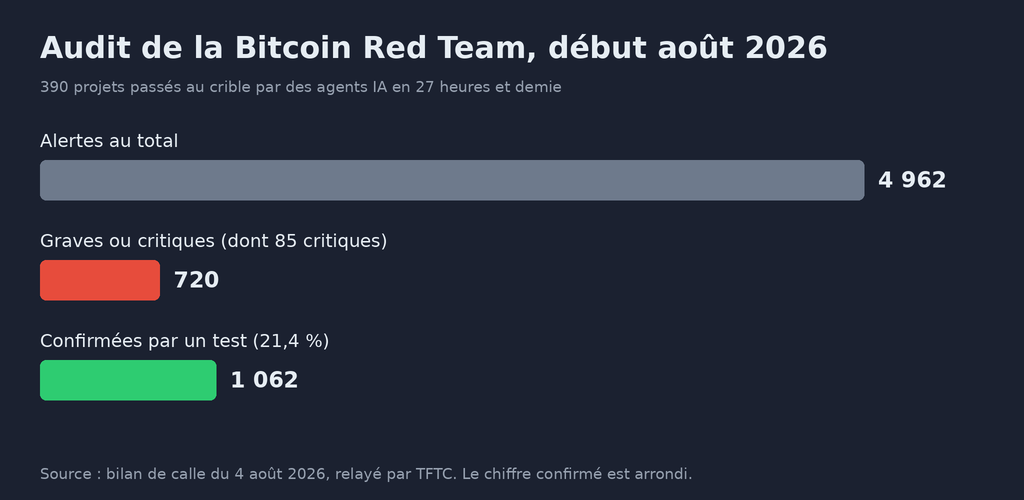
Beaucoup d'alertes, et seulement une sur cinq confirmée au moment du bilan
Bon, et toi, tu fais quoi ?
Si tes bitcoins dorment sur une plateforme d'échange ou dans l'appli de ta banque, rien. Ce sont eux qui font tourner ces logiciels, et ce sont eux qui doivent mettre à jour.
Si tu fais tourner ton propre nœud Bitcoin Core (un ordinateur qui vérifie lui-même toutes les transactions, au lieu de faire confiance à quelqu'un), la bonne nouvelle, c'est que tu n'as plus besoin de sauter à la toute dernière grande version pour être protégé : les versions encore maintenues recevront aussi les correctifs. La mauvaise, c'est qu'une faille annoncée le jour même est une faille que les attaquants connaissent aussi le jour même. Abonne-toi aux annonces de sécurité sur le site de Bitcoin Core, et mets à jour dans les jours qui suivent, pas dans les mois.
Et si tu gardes tes bitcoins sur un portefeuille matériel, ce petit boîtier qui garde ta clé hors ligne, c'est le même réflexe pour son logiciel interne. Les fabricants vont recevoir, eux aussi, une avalanche de signalements produits par des IA.
La mise à jour qu'on repousse à plus tard, c'est celle-là qu'il ne faut plus repousser
Mon avis
Il y a un vrai prix à payer, et Poinsot ne le cache pas : un correctif sorti vite est un correctif moins testé. Sur un logiciel qui protège l'argent de millions de gens, ce n'est pas rien. D'autres développeurs auraient voulu prévenir les utilisateurs avant même que le correctif soit prêt ; la règle retenue publie l'avis en même temps que la version corrigée, pas avant.
Mais franchement, je préfère cette règle-là. Le secret, c'était une protection pensée pour un monde où il fallait des semaines à un expert pour comprendre un correctif. Ce monde-là n'existe plus. Une IA le fait en une minute, pour le gentil comme pour le méchant. Autant que le gentil soit prévenu en même temps que le méchant.
Et à tous ceux qui ont un nœud Bitcoin qui tourne au fond du placard depuis 2022 sans la moindre mise à jour : c'est peut-être le moment d'aller lui dire bonjour.
Sources
- Bitcoin.com News : Bitcoin Core change sa politique de sécurité, les citations d'Antoine Poinsot
- Decrypt via Yahoo Tech, 23 octobre 2026 : Bitcoin Core réécrit sa politique pour un monde où l'IA trouve les bugs
- Crypto Briefing, 23 octobre 2026 : la nouvelle catégorie « facilement découvrable »
- TFTC : l'audit de la Bitcoin Red Team, 4 962 alertes sur 390 projets
- Bitcoin Core : la page des avis de sécurité
Article écrit avec l'aide de Claude Code, relu et corrigé par moi.
Rejoignez la conversation
Vous devez avoir un compte pour commenter cet article. La création est gratuite et prend moins d'une minute.
Aucun commentaire pour le moment.