OpenCode piraté : pourquoi ta clé d'IA vaut autant qu'une carte bancaire ?
Imagine le réveil. Samedi matin, tu attrapes ton téléphone, et la première notification vient de ton compte OpenAI ou Google : alerte de dépense. 1 700 dollars consommés pendant la nuit, pendant que tu dormais. Le genre de réveil où tu te dis : « c'est une blague ? » C'est ce qui est arrivé à plusieurs développeurs ce week-end, tous clients d'OpenCode, un assistant de programmation libre qui fait à peu près le même travail que Claude Code. Quelqu'un est entré dans les coffres d'OpenCode et a pris leurs clés.
Pas besoin de crocheter les portes quand on prend les clés à la réception
Une clé d'IA, c'est une carte bancaire sans code
Quand tu veux brancher un outil comme OpenCode sur les modèles d'OpenAI, d'Anthropic ou de Google, tu lui donnes une clé d'API. C'est une longue suite de caractères qui dit au fournisseur : « tout ce que demande ce programme, c'est moi qui paie ». Chaque question posée, chaque réponse se facture au morceau de mot, comme je l'expliquais le mois dernier quand OpenAI a ouvert le moteur de Codex à tous les développeurs.
Le problème, c'est que cette clé fonctionne comme une carte bancaire qui n'aurait pas de code. Celui qui la tient peut s'en servir, n'importe où, autant qu'il veut, sur ta facture. Pas de confirmation sur ton téléphone, pas de deuxième vérification.
OpenCode propose une console en ligne, un site où ses utilisateurs pouvaient enregistrer leurs clés pour ne pas les retaper. C'est elle qui a été visitée. Les clés ont pu être exposées à partir du samedi 17 octobre, à 2 h 30 du matin, heure de Bruxelles. L'application elle-même n'est pas touchée, et le cofondateur Dax Raad insiste là-dessus : les clés qu'on utilise dans l'outil installé sur sa machine ne passent jamais par leurs serveurs.
Le genre de notification qui réveille mieux qu'un café
Bilan annoncé par OpenCode : 1,4 % des utilisateurs de sa console, ceux qui y avaient branché un fournisseur extérieur. Les victimes ont reçu un mail ; pas de mail, pas de problème. Sur les réseaux, les factures racontées vont de quelques centaines de dollars à plus de 1 700, et certains ont vu Google suspendre carrément leurs projets pour « activité abusive ». Double peine !
Mais pourquoi voler des clés d'IA ?
OpenCode parle d'une « attaque par distillation à grande échelle ». La distillation, c'est une technique tout à fait normale à la base : on prend un gros modèle très doué, on lui pose des millions de questions, et on entraîne un petit modèle à imiter ses réponses. L'élève apprend en recopiant le maître.
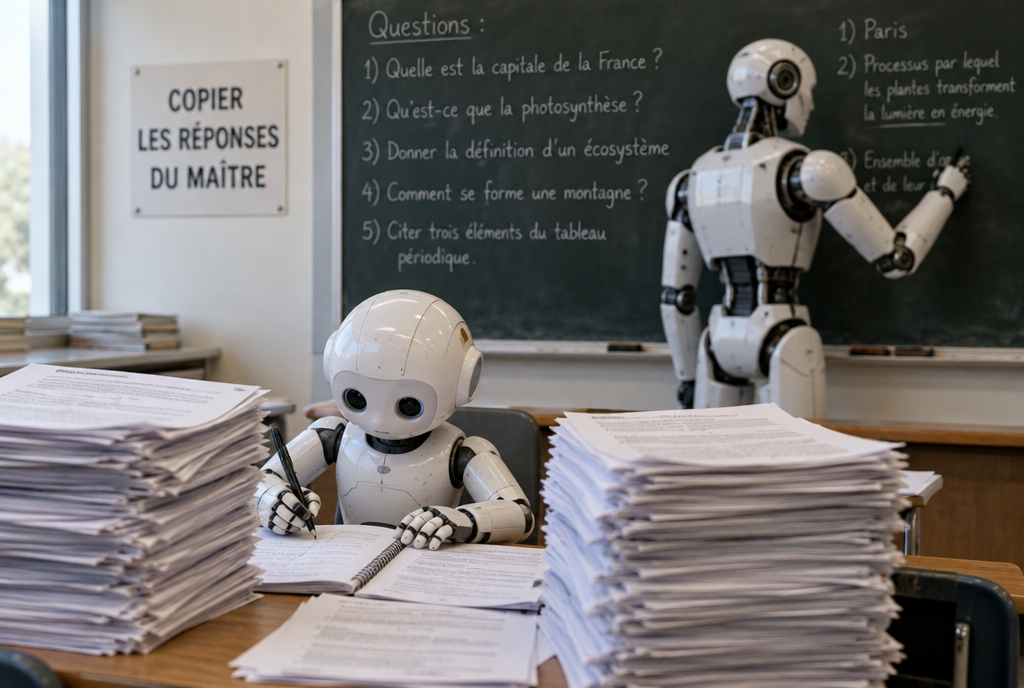
La distillation : poser des millions de questions au maître et recopier ses réponses
Sauf que des millions de questions, ça coûte une fortune. Avec les clés des autres, ça ne coûte plus rien à celui qui copie. Et ça permet aussi à quelqu'un qui vit dans un pays où ces modèles ne sont pas accessibles de s'en servir quand même.
Prudence quand même : OpenCode n'a pas expliqué comment l'attaque s'est faite, et plusieurs spécialistes trouvent le mot « distillation » un peu gonflé. Pour eux, c'est un piratage tout bête de clés, et rien ne prouve encore à quoi elles ont servi. C'est vrai que « distillation à grande échelle », ça sonne mieux que « on gardait des clés dans un vieux système qu'on était en train de remplacer ». Ce dernier point, c'est pourtant OpenCode qui l'écrit dans son mail aux victimes.
La riposte a été rapide, et c'est la bonne nouvelle
Là où l'histoire s'arrange, c'est côté fournisseurs. Anthropic et Google ont bloqué d'office les clés qu'ils pensaient exposées. OpenAI a travaillé avec OpenCode pour rendre l'accès et rembourser les crédits consommés par les pirates. Et OpenCode dit que les remboursements des frais indus sont en cours. Pour une fois, les trois géants ont joué dans la même équipe, et vite. Il ne manquait plus que le maillot.
Ce qui m'a le plus frappé, c'est le rythme. D'après Dax Raad, les attaquants ont tapé sur leurs systèmes sans s'arrêter pendant au moins 48 heures, avec des agents IA, ces programmes qui enchaînent les actions tout seuls. Et en face, l'équipe a fait tourner ses propres agents de défense jour et nuit. Des robots qui attaquent, des robots qui défendent, et des humains qui boivent du café entre les deux.
Le détail absurde : l'IA qui refuse d'aider le vigile
Au début, les modèles d'IA de l'équipe d'OpenCode les aidaient à analyser l'attaque. Puis, au moment de regarder le code malveillant laissé par les pirates, ils ont refusé de continuer. Leurs garde-fous, ces règles qui les empêchent d'aider à pirater, ont vu passer du code de pirate et ont dit non. Sans faire la différence entre celui qui attaque et celui qui défend. « Un peu frustrant », a lâché Dax Raad. Je trouve qu'il est poli.
Il voit le cambrioleur et il se cache les yeux, pour ne pas devenir complice
La situation s'est débloquée quand OpenCode a obtenu l'accès à Daybreak Blue, un programme d'OpenAI qui réserve à des défenseurs vérifiés des modèles qui refusent beaucoup moins le travail de sécurité. Ce n'est pas la première fois : en juillet, Hugging Face, la grande bibliothèque en ligne des modèles d'IA, avait buté sur le même mur et l'avait résumé d'une phrase : les garde-fous « ne savent pas distinguer quelqu'un qui répond à un incident d'un attaquant ».
Et c'est un vrai sujet. Les pirates, eux, n'ont pas de garde-fous : ils utilisent ce qu'ils veulent. Si les gentils doivent remplir un dossier pour avoir le droit de regarder le code d'un cambrioleur, il y a quelque chose de bancal dans la serrure.
Concrètement, comment protéger ta clé
Si tu utilises un outil d'IA, n'importe lequel, avec ta propre clé et une facturation à l'usage, voilà ce que je ferais ce soir. Et ça vaut aussi si un ami t'a installé un petit assistant maison sur ton ordinateur.
Mets une limite de dépense mensuelle chez le fournisseur. OpenAI et Anthropic permettent de fixer un plafond dans leurs réglages de facturation, Google propose des budgets avec alertes. Avec un plafond à 50 dollars, un pirate te coûte 50 dollars, pas 1 700. C'est la tirelire du gamin : on peut la casser, mais il n'y a pas grand-chose dedans. Active aussi les alertes par mail, ce sont elles qui ont prévenu les victimes ce week-end.
Crée une clé par outil. Si l'une fuit, tu la supprimes, et les autres continuent de marcher. Et ne confie pas tes clés à un site tiers si ton outil sait les garder sur ta machine, c'est exactement la différence entre les victimes de ce week-end et les autres utilisateurs d'OpenCode.
Si tu es développeur
Tu peux sauter cette partie si tu ne programmes pas. Si tu as utilisé la console d'OpenCode avec des clés de fournisseurs, change-les tout de suite depuis le tableau de bord de chaque fournisseur, puis épluche ta consommation depuis le vendredi 16 octobre. L'outil en ligne de commande, lui, garde ses identifiants en local, et ce fichier te dit quels fournisseurs tu as branchés :
cat ~/.local/share/opencode/auth.jsonAttention, il contient des clés : tu le lis, tu ne le colles nulle part, et surtout pas dans une conversation avec une IA. Ce serait un peu ballot, vu le sujet.
Mon avis
Franchement, côté fournisseurs, chapeau : clés bloquées, remboursements lancés, en un week-end. Ce qui me reste en travers, c'est le vigile qui se cache les yeux. Si demain c'est ma boîte qui se fait attaquer par des agents qui ne dorment jamais, je n'ai pas envie de devoir remplir un formulaire pour que mon IA accepte de regarder le code du voleur.
Sources
- TechCrunch, 19 octobre 2026 : des pirates attaquent OpenCode et font payer les comptes IA de ses utilisateurs
- BleepingComputer : le piratage d'OpenCode expose des clés d'API
- OpenCode sur X, 17 octobre 2026 : l'annonce de l'incident
- daily.dev : que faire si tu utilises OpenCode
Article écrit avec l'aide de Claude Code, relu et corrigé par moi.
Rejoignez la conversation
Vous devez avoir un compte pour commenter cet article. La création est gratuite et prend moins d'une minute.
Aucun commentaire pour le moment.