Crypto : une puce espion cachée dans des Ledger, comment acheter son portefeuille sans se faire avoir ?
Tu achètes un portefeuille crypto tout neuf chez un revendeur officiel, la boîte est scellée, le petit film plastique est intact, l'appli du fabricant te dit « appareil authentique », tu notes tes 24 mots secrets sur le carton prévu pour, tu ranges tout ça dans un tiroir en te disant « bon, c'est scellé, c'est officiel, je suis tranquille », et quelques semaines plus tard ton compte est vide. C'est exactement ce qui vient d'arriver aux propriétaires de plus de trois cents portefeuilles en Asie du Sud-Est. Il y avait une deuxième puce dans la boîte. Une puce espion, avec sa propre carte SIM !
Le fabricant, c'est Ledger, l'entreprise française qui vend ces petites clés depuis plus de dix ans. Le revendeur, c'est CryptoBilis, une boutique de Kuala Lumpur, en Malaisie, qui figurait sur la liste officielle des revendeurs Ledger pour la Malaisie, l'Indonésie et les Philippines. Et le butin dépasse les 100 millions de dollars.
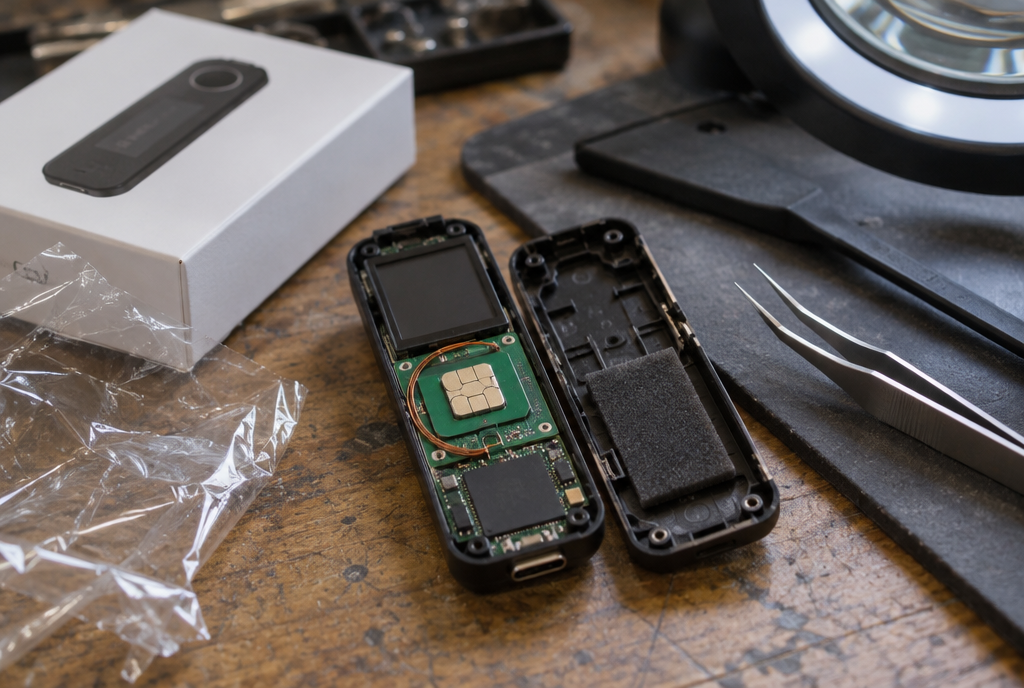
La boîte était scellée. L'intérieur, beaucoup moins
Un portefeuille matériel, c'est quoi ?
Pour ceux qui n'en ont jamais eu en main : c'est un petit boîtier de la taille d'une clé USB, avec un écran et deux boutons. Il garde les codes qui donnent accès à tes cryptos hors d'Internet, ce qu'on appelle un portefeuille « froid ». Même si ton ordinateur est infesté de virus, le pirate ne peut rien signer sans appuyer sur les boutons du boîtier, et il ne les a pas.
Il y a un seul point faible, et tout le monde le connaît : la phrase de récupération. Au premier allumage, le boîtier affiche 24 mots sur son petit écran, et tu les recopies sur papier. Ces 24 mots, c'est la clé du coffre. Si tu perds le boîtier, tu en rachètes un, tu tapes tes 24 mots, et tu retrouves tout. Ça marche aussi pour un voleur. Celui qui a les 24 mots a l'argent, sur n'importe quel appareil, n'importe où dans le monde. C'est un coffre-fort qui s'ouvre avec un petit poème, génial tant que tu es le seul à connaître le poème !
Comment la puce lisait les 24 mots
Celui qui a ouvert le capot, c'est Mark Karpelès, l'ancien patron de Mt. Gox, la plateforme qui s'était effondrée en 2014 avec des centaines de milliers de bitcoins de ses clients. Ironie de l'histoire, c'est lui qui joue les détectives cette fois. Il a acheté un Ledger en Malaisie, l'a démonté, et a publié les photos sur X : sous l'écran, là où il devrait y avoir un simple coussin de mousse, une fine carte électronique en plus, avec un petit processeur, une antenne, une puce de téléphone mobile et une eSIM, c'est-à-dire une carte SIM soudée, comme dans les téléphones récents.
Le principe est bête comme chou. La puce espionne regarde ce qui s'affiche à l'écran. Quand le boîtier montre les 24 mots pendant la mise en route, elle les note, puis elle les envoie par le réseau mobile, exactement comme ton téléphone envoie un SMS. Elle n'a même pas besoin de ton Wi-Fi. Le voleur reçoit la liste, attend tranquillement que tu remplisses le coffre, et le vide depuis un autre appareil, à des milliers de kilomètres.
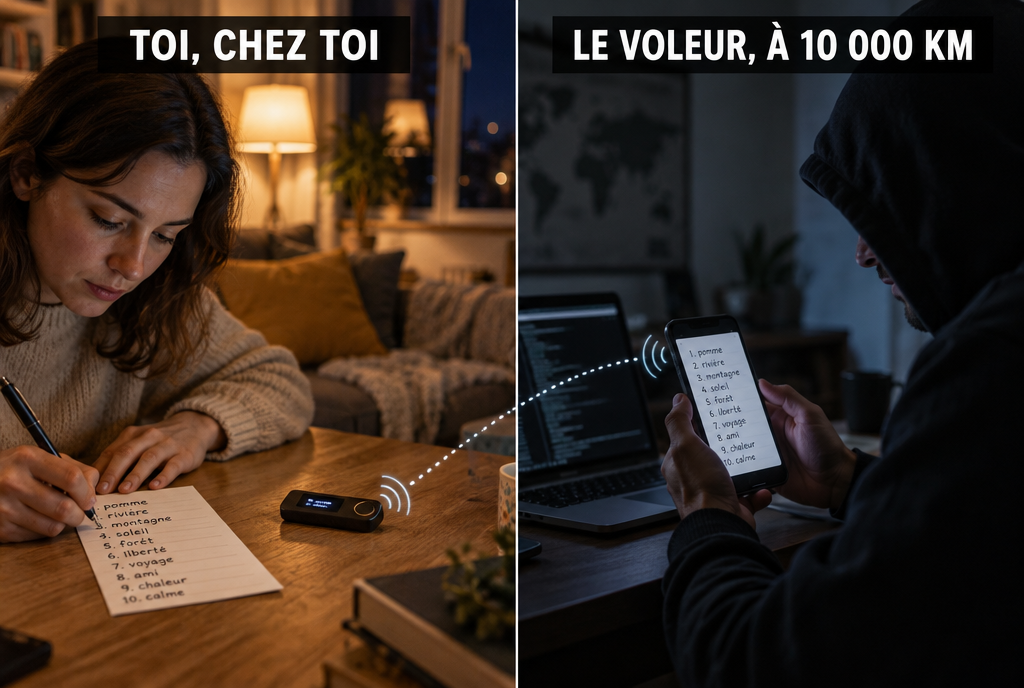
Tu recopies tes 24 mots, il les lit en même temps que toi
Et le pire, c'est que le contrôle d'authenticité n'a rien vu. L'appli de Ledger fait un test au branchement, le Genuine Check, qui interroge la puce de sécurité du boîtier pour vérifier qu'elle est bien d'origine. Elle l'était ! Le coffre-fort était authentique. C'est la caméra cachée au-dessus qui ne l'était pas. D'après Karpelès, la seule façon de repérer l'intrus, c'est d'ouvrir l'appareil.
Ledger a confirmé le 11 octobre sur X avoir trouvé « un implant matériel non autorisé » dans au moins un appareil d'une victime. Le détail technique de la puce, en revanche, vient des photos de Karpelès, pas de Ledger. Et une chose est rassurante dans cette histoire : la puce de sécurité de Ledger n'a pas été cassée. Le piège a été posé à côté d'elle.
102 millions, et surtout des dollars numériques
L'entreprise d'analyse Bitquery, qui suit l'argent de portefeuille en portefeuille sur les blockchains, a fait les comptes : 102 millions de dollars pris dans 324 portefeuilles, sur six blockchains différentes, d'après ses chiffres vérifiés le 13 octobre. D'autres estimations, comme celle de Galaxy Digital reprise par Bloomberg, tournent autour de 90 millions. Ledger, de son côté, n'a donné aucun montant.
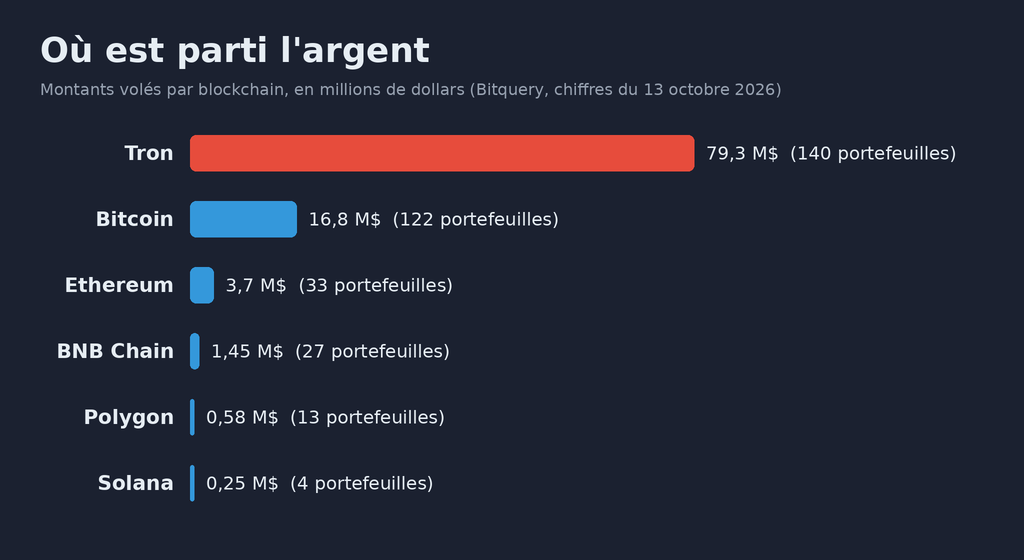
Près de quatre dollars volés sur cinq étaient des USDT sur Tron
La plus grosse part, 79 millions, était en USDT, ces jetons qui valent toujours un dollar, rangés sur Tron, une blockchain très utilisée en Asie pour envoyer de l'argent à l'étranger sans passer par une banque. Ça se comprend : dans cette région, beaucoup de gens gardent leurs économies en dollars numériques pour se protéger de leur monnaie locale. Ce n'étaient pas des spéculateurs, c'étaient des épargnants.
Et le voleur n'a pas fait ça sur un coup de tête. Bitquery a retrouvé des petits virements de test à partir du 25 septembre, comme un cambrioleur qui vérifie que la clé tourne bien dans la serrure, puis le grand vidage, d'un coup, le vendredi 9 octobre. Tether, l'entreprise qui émet les USDT, a gelé 10 millions dans la foulée, parce qu'elle peut bloquer ses propres jetons. Bonne nouvelle pour ceux-là. Le reste est parti dans Tornado Cash, un service qui mélange les cryptos de plein de gens pour brouiller la piste, et dans des échanges vers d'autres jetons que personne ne peut geler. Bref, un pro.
Comment la boutique est devenue un piège
C'est la partie qui fait le plus froid dans le dos. CryptoBilis a été vendue en mars 2026, d'après un de ses anciens cofondateurs, et en août elle appartenait entièrement à une personne domiciliée dans le nord-est de la Chine, selon Crowdfund Insider. Rien de public ne prouve que ce changement de propriétaire explique les puces. Mais Bitquery a remarqué que plus de huit portefeuilles vidés sur dix avaient reçu leurs premiers fonds en juin ou après.
Tu vois le problème ? Une boutique honnête, avec des années de bons avis et son nom sur la page officielle du fabricant, change de mains sans que personne ne le remarque, et le badge « revendeur officiel » continue de rassurer les clients. Le nom sur la porte est le même, la personne derrière le comptoir non.
Et chez nous, en Belgique ?
Ledger affirme que rien de ce qu'il vend directement n'a été touché. Mais un utilisateur a affirmé sur X que des Ledger vendus en Europe chez MediaMarkt avaient été trafiqués de la même manière. Rien ne le confirme pour l'instant, et Ledger ne l'a pas commenté. Sauf que MediaMarktSaturn, le groupe derrière MediaMarkt, a dit à Bloomberg avoir retiré tous les produits Ledger de ses magasins et de ses sites, le temps d'y voir clair avec le fabricant. Prudence de commerçant, pas aveu : mais si tu comptais en acheter un ce week-end au MediaMarkt du coin, ce sera ailleurs.
Et ça bouge chez les concurrents aussi : OneKey et Trezor, deux autres fabricants de portefeuilles, revoient ou suspendent certains de leurs revendeurs. Le patron de OneKey parle d'un an de chiffre d'affaires en jeu. Ce n'est pas qu'une affaire Ledger, c'est tout le modèle « acheté chez un intermédiaire » qui vient de prendre un coup.
Comment acheter le tien sans te faire avoir
La bonne nouvelle, c'est que la parade est simple.
Achète chez le fabricant, sur son propre site. Pas chez un revendeur, même affiché « officiel », pas sur une place de marché, et surtout pas d'occasion. Un portefeuille crypto n'est pas un câble de recharge : économiser dix euros chez un inconnu pour protéger des milliers d'euros, c'est le mauvais calcul.
Un seul intermédiaire de moins, c'est un tournevis de moins entre l'usine et toi
Si tu as acheté ton boîtier chez CryptoBilis, la consigne de Ledger est claire : ne l'allume pas s'il est encore dans sa boîte, et s'il est déjà en service, passe tout sur un nouvel appareil acheté directement chez le fabricant, avec une nouvelle phrase de 24 mots. Ledger parle des 90 derniers jours, mais vu les dates relevées par Bitquery, je remonterais jusqu'en juin sans hésiter.
Si tu as un doute sur un boîtier acheté ailleurs, même remède : un appareil neuf venu du fabricant et une phrase neuve. Ça prend une demi-heure et quelques frais de transaction. Bien moins cher qu'un compte vide !
Et un dernier réflexe, parce que les arnaqueurs vont surfer sur la panique dans les jours qui viennent : Ledger ne t'appellera jamais, ne t'enverra jamais de message privé et ne te demandera jamais tes 24 mots. Personne ne les demande pour de bonnes raisons. Jamais.
Alors, c'est la faute de Ledger ?
Pas vraiment, et en même temps un peu. Ledger n'a pas été piraté au sens strict, sa puce a tenu bon, et son appli a dit la vérité sur la seule chose qu'elle vérifiait. Mais pour les victimes, ça ne change rien du tout. Elles ont fait tout ce qu'on leur a appris : boîte scellée, revendeur officiel, test d'authenticité au vert, mots notés sur papier et pas dans le téléphone. Et ça n'a pas suffi. Le sale coup !
Ce qui m'inquiète, c'est la suite : si une puce espion avec sa SIM tient sous l'écran d'une clé de la taille d'un pouce, elle peut tenir dans tellement d'autres choses qu'on branche chez soi sans se poser de question, et franchement, je ne vais plus regarder un colis « scellé » de la même façon.
Sources
- Ledger Support sur X, 9 octobre 2026 : enquête sur les pertes des acheteurs de CryptoBilis et arrêt des ventes
- Ledger sur X, 11 octobre 2026 : point à 72 heures et implant matériel confirmé
- Bitquery, enquête publiée le 9 octobre 2026, chiffres vérifiés le 13 : 102 millions de dollars, 324 portefeuilles, six blockchains
- Help Net Security, 12 octobre 2026 : l'implant décrit par Mark Karpelès et le Genuine Check
- Crowdfund Insider, 11 octobre 2026 : la revente de CryptoBilis en 2026
- Crypto Briefing, 13 octobre 2026, d'après Bloomberg : MediaMarkt retire les produits Ledger, Ledger revoit ses ventes
- Ledger Support : les canaux officiels, Ledger ne demande jamais ta phrase de récupération
Article écrit avec l'aide de Claude Code, relu et corrigé par moi.
Rejoignez la conversation
Vous devez avoir un compte pour commenter cet article. La création est gratuite et prend moins d'une minute.
Aucun commentaire pour le moment.