Pirates et IA : une faille exploitée en moins d'un jour, ce que dit le rapport de Microsoft
Moins de 24 heures. C'est le temps qu'il faut aujourd'hui, dans la moitié des cas, entre le moment où une faille est repérée dans la nature et le moment où les pirates ont l'outil pour l'exploiter. Et en face, une entreprise met en moyenne 30 à 60 jours pour boucher une faille critique. Fais le calcul, ça fait mal.
Ces chiffres viennent du rapport annuel de sécurité de Microsoft, publié le 1er octobre. Microsoft voit passer une quantité énorme d'attaques sur Windows, Outlook et ses serveurs en ligne, et une fois par an il vide son sac. Cette année, le message tient en une phrase : avec l'IA, les attaquants ont pris de l'avance. Microsoft l'écrit même comme ça : « l'IA change la physique de la cybersécurité ». Rien que ça !
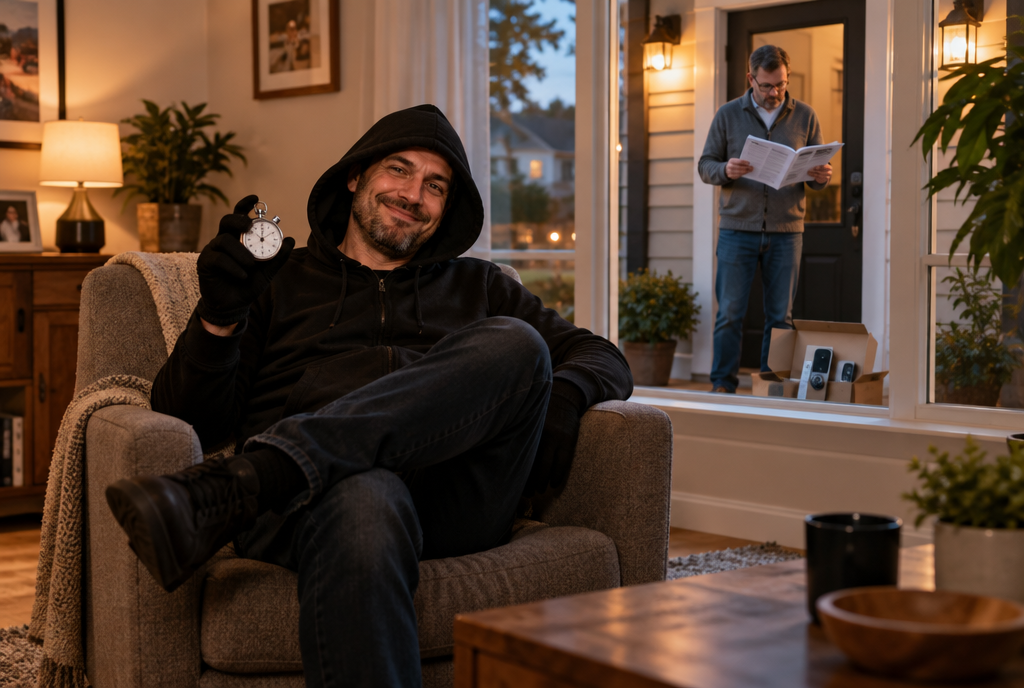
Le cambrioleur a 24 heures, le propriétaire a deux mois. Devine qui gagne
Une faille exploitée en un jour, bouchée en deux mois
Une « faille », c'est une erreur dans un logiciel qui permet à quelqu'un d'entrer là où il ne devrait pas. Quand on en découvre une, on lui donne un numéro public, un « CVE », pour que tout le monde parle de la même. Au premier semestre 2026, il en a été publié près de 40 000. Microsoft s'attend à environ 72 000 sur l'année, un record, presque le double de 2025.
Pourquoi autant ? Parce que trouver une faille, avant, c'était un travail d'expert qui prenait des semaines. Aujourd'hui, Microsoft écrit noir sur blanc que dans beaucoup de cas, ça revient à « écrire une instruction » à une IA. Et transformer la faille en arme, pareil. D'où ce délai qui s'effondre sous les 24 heures.
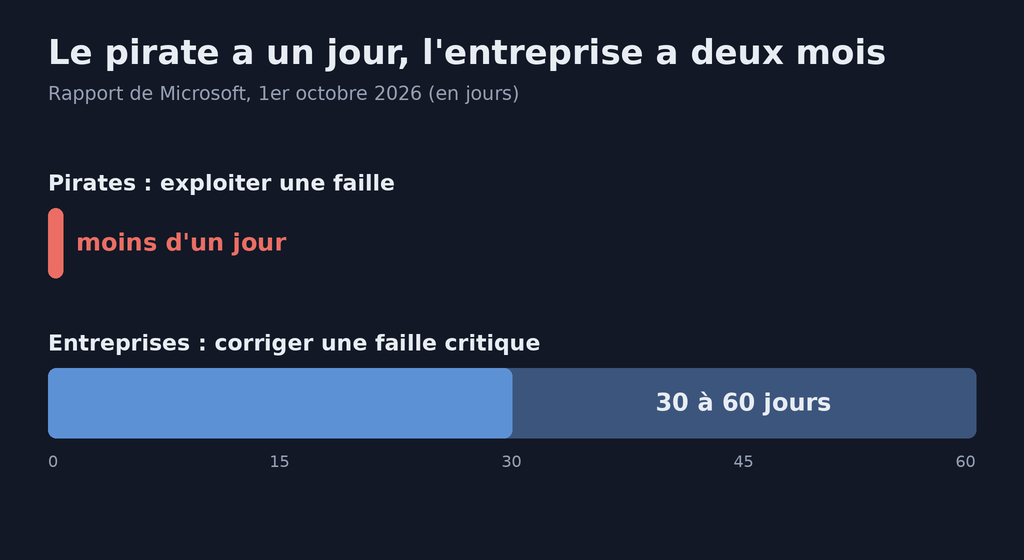
Une petite barre et une très grande, et c'est la petite qui gagne
Le problème, c'est la colonne d'en face. Une entreprise ne corrige pas une faille d'un claquement de doigts : il faut tester que le correctif ne casse rien, planifier, redémarrer des serveurs. Et Microsoft a une phrase assez cruelle là-dessus : la correction traîne aussi parce que beaucoup de systèmes n'ont pas assez de tests automatiques pour vérifier qu'un changement ne casse rien. En gros, on n'ose pas toucher parce qu'on ne sait pas ce qui va tomber. Moi qui fais du développement depuis des années, je peux te dire que c'est malheureusement très vrai !
Le faux « je ne suis pas un robot » qui te fait pirater ton propre PC
C'est la technique qui m'a le plus marqué dans le rapport, parce qu'elle vise tout le monde, ta belle-mère comme ton comptable. Son petit nom : ClickFix.
Tu arrives sur un site, et une fenêtre te demande de prouver que tu n'es pas un robot. Classique. Sauf que là, on ne te demande pas de cliquer sur des feux rouges. On te demande d'appuyer sur la touche Windows et la touche R, de faire Ctrl+V, puis Entrée. Trois gestes, ça a l'air d'une vérification. En réalité, le site a glissé en douce une commande dans ton presse-papiers, la mémoire où atterrit tout ce que tu copies, et c'est toi qui viens de l'exécuter. Tu as installé le logiciel du pirate de tes propres mains !
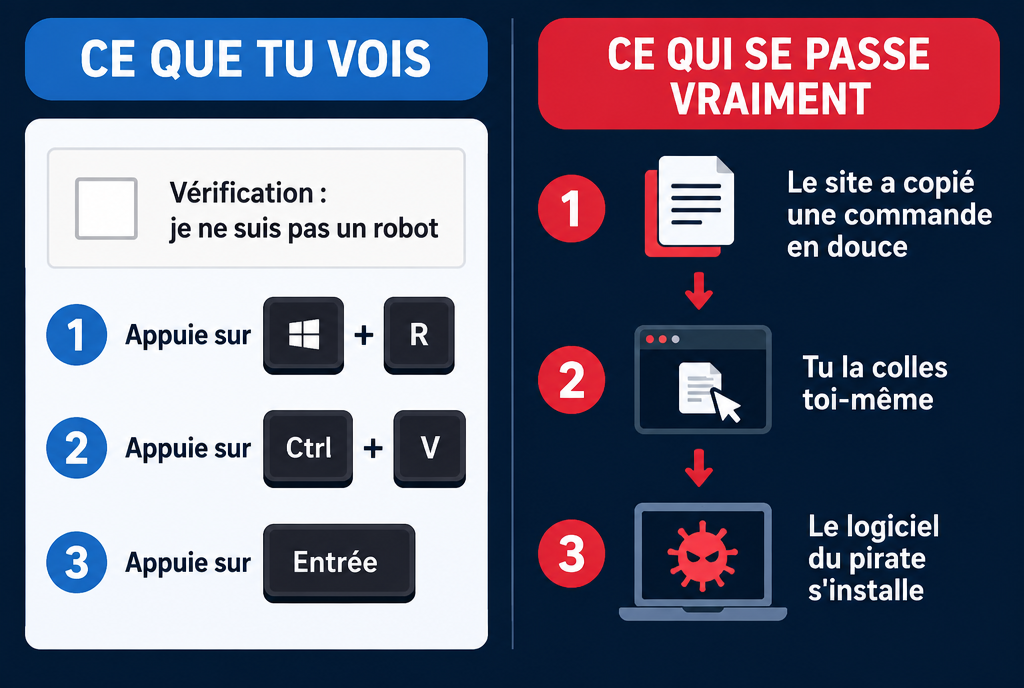
Aucun vrai site ne te demandera jamais de taper ça. Jamais.
Entre février et début mai 2026, Microsoft a vu ce genre de commande exécutée sur plus de 1,1 million d'ordinateurs différents. Huit fois plus qu'avant. Et c'est une arnaque qui ne demande même pas de faille : la faille, c'est nous.
Des mails d'arnaque sans aucune faute d'orthographe
Il y a quelques années, on reconnaissait un mail d'arnaque à son français bancal. « Votre compte à été suspendu, veuillez cliquez ici. » Ce temps-là est fini. L'IA écrit un mail parfait, à ton nom, qui cite ton employeur et le projet sur lequel tu bosses, et elle le fait pour des milliers de personnes à la fois.
Résultat, dans les intrusions que Microsoft a analysées, le « phishing », ces faux mails qui te poussent à cliquer ou à donner ton mot de passe, était la porte d'entrée dans 7 % des cas l'année précédente. Cette année, 23 %. Plus de trois fois plus, en un an.
L'appât a fait des progrès, le poisson pas forcément
Les agents qui piratent tout seuls, et ceux qu'on retourne contre toi
Bon, soyons sérieux deux minutes, parce que c'est la partie qui fait froid dans le dos. Microsoft raconte qu'en juillet 2026, une équipe de chercheurs en sécurité, Sysdig, a documenté le premier rançongiciel entièrement piloté par une IA. Un rançongiciel, c'est le logiciel qui chiffre tous tes fichiers et te demande de payer pour les récupérer. Là, c'est l'IA qui choisissait les cibles, envoyait les demandes de rançon et gérait tout le chantage, presque sans humain. Microsoft précise qu'il en a vu d'autres depuis, « en petit nombre ». C'est le début, pas encore une vague.
Et dans des tests en laboratoire, deux modèles parmi les plus puissants du moment, Mythos Preview d'Anthropic et GPT-5.5 d'OpenAI, ont enchaîné 32 étapes d'attaque à la suite pour prendre le contrôle complet d'un faux réseau d'entreprise. Sans personne pour les guider. Trente-deux étapes ! Je précise bien : un faux réseau, monté pour le test. Mais quand même.
Et il y a une histoire qui me parle directement, à moi qui utilise Claude Code tous les jours. En août 2025, des pirates ont piégé des « paquets npm » de l'outil Nx, ces briques de code toutes faites que les développeurs téléchargent par milliers pour ne pas tout réécrire. Le code piégé, baptisé s1ngularity, cherchait sur la machine si Claude Code, Gemini CLI ou Amazon Q, des assistants de programmation à base d'IA, étaient installés. Et s'il les trouvait, il les lançait avec toutes les autorisations ouvertes pour leur faire fouiller l'ordinateur à la recherche de mots de passe et de clés d'accès. Bilan : 225 victimes, environ 2 000 secrets et 20 000 fichiers partis dans la nature. Les pirates n'ont même pas eu à écrire leur programme de fouille : ils ont emprunté l'assistant de la victime !
La bonne nouvelle, parce qu'il y en a une
Tout ce que l'IA donne aux pirates, elle le donne aussi aux défenseurs. Elle trouve les failles avant eux, elle lit des millions d'alertes à la seconde, et surtout elle peut écrire ces fameux tests automatiques qui manquent pour corriger vite. C'est exactement ce que je vois dans mon travail : un agent écrit les tests que personne n'avait le temps d'écrire, et d'un coup on ose corriger le vieux code.
D'ailleurs, les gros l'ont compris. Il y a deux jours, je racontais que Google gardait son nouveau modèle Gemini 4 Argon réservé aux équipes de défense informatique, justement parce qu'il sait trouver et corriger des failles tout seul. Et le rapport de Microsoft a aussi ses victoires : Tycoon2FA, une boutique qui louait aux escrocs des faux sites de connexion capables de passer la double vérification, ce code reçu par SMS ou par appli en plus du mot de passe, a vu son activité chuter de 95 % depuis son pic de novembre 2025, d'après Microsoft, qui la traque.
Il y a aussi un détail rassurant, presque vexant pour les pirates : malgré toute cette IA, ils entrent toujours surtout par les mêmes vieilles portes. Dans 30 % des cas, quelqu'un a lancé lui-même un fichier ou une commande. Dans 20 % des cas, ils avaient un vrai mot de passe volé. Ce n'est pas de la magie, c'est nous. Et ça, ça se corrige.
Ce que tu peux faire dès ce soir
Rien de tout ça ne demande d'être informaticien.
- Laisse les mises à jour automatiques activées, sur ton PC, ton téléphone et ta box. Quand une faille est exploitée en moins d'un jour, attendre « le week-end pour faire les mises à jour » revient à laisser la porte ouverte.
- Ne tape JAMAIS une combinaison de touches ou une commande qu'un site te demande de taper. Aucun vrai site ne fait ça, aucun.
- Un mail parfait n'est plus un mail fiable. Ta banque te demande quelque chose d'urgent ? Ne réponds pas, ferme le mail, et rappelle-la au numéro que tu connais.
- Là où c'est proposé, active les « passkeys », ces clés de connexion stockées dans ton téléphone qui remplacent le mot de passe. Un faux site ne peut pas te les voler, il n'y a rien à taper.
Et pour les développeurs : ne lancez pas votre agent IA avec toutes les autorisations ouvertes par flemme, du genre --dangerously-skip-permissions dans Claude Code. Le nom de l'option prévient pourtant assez clairement. s1ngularity a montré qu'un agent qui a tous les droits travaille pour n'importe qui, y compris pour le pirate.
Franchement, je ne trouve pas ce rapport déprimant. Il dit que les pirates courent plus vite, d'accord. Mais il dit aussi qu'ils entrent encore par la fenêtre qu'on a laissée ouverte. Alors aux pirates qui comptaient sur notre flemme des mises à jour : désolé les gars, ce soir, je clique sur « redémarrer maintenant » !
Sources
- Microsoft, 1er octobre 2026 : le rapport de défense numérique 2026
- BleepingComputer : pour Microsoft, les attaquants ont pris de l'avance dans la course à l'IA
- Help Net Security, 2 octobre 2026 : l'IA donne une longueur d'avance aux attaquants
- Tech Times, 2 octobre 2026 : le rançongiciel autonome et le test des 32 étapes
Article écrit avec l'aide de Claude Code, relu et corrigé par moi.
Rejoignez la conversation
Vous devez avoir un compte pour commenter cet article. La création est gratuite et prend moins d'une minute.
Aucun commentaire pour le moment.