440台服务器被AI代理黑掉,其中包括204所学校
七分钟。这是一个攻击者从首次连接学校服务器到完全控制该机构网络所用的时间。不是七小时,也不是七天。七分钟,正好够去拿杯咖啡。
报告于9月10日发布,来自GreyNoise,这是一家美国公司,持续监控互联网上的攻击流量,并在攻击活动刚开始时就发现它们。结果是:至少有440台服务器遭到入侵,确认了395个组织,分布在48个国家。美国位居首位,有98个受害者,英国以59个紧随其后,比利时也在名单上。
让这个故事有意思的不是数量,而是方法。攻击者没有手写工具。他向这个问题投放了数百个AI代理,然后收割结果。对于从没接触过这类东西的人来说,代理就是一个被赋予目标和实现目标所需工具的程序:它运行命令,连接机器,移动文件,尝试,出错,再来一次,不需要人类验证每一步。
没人看的软件
一切都始于PaperCut,一款打印软件。具体来说,它就是安装在大楼某台服务器上的程序,负责管理企业、学校或医院的所有打印机:谁有权打印,要打印多少页,在哪台机器上,在几楼。也是它要求你先刷门禁卡再取走打印件,免得你寄给互助保险机构的挂号信掉进公共文件筐里。
没人会看这个软件。它一点也不性感,只负责数复印件。不过它运行在服务器上,在很多安装环境中可以从互联网访问,而且在Windows上默认以机器上最高的权限运行。这个负责数你打印量的小程序,坐的可是老板的椅子。
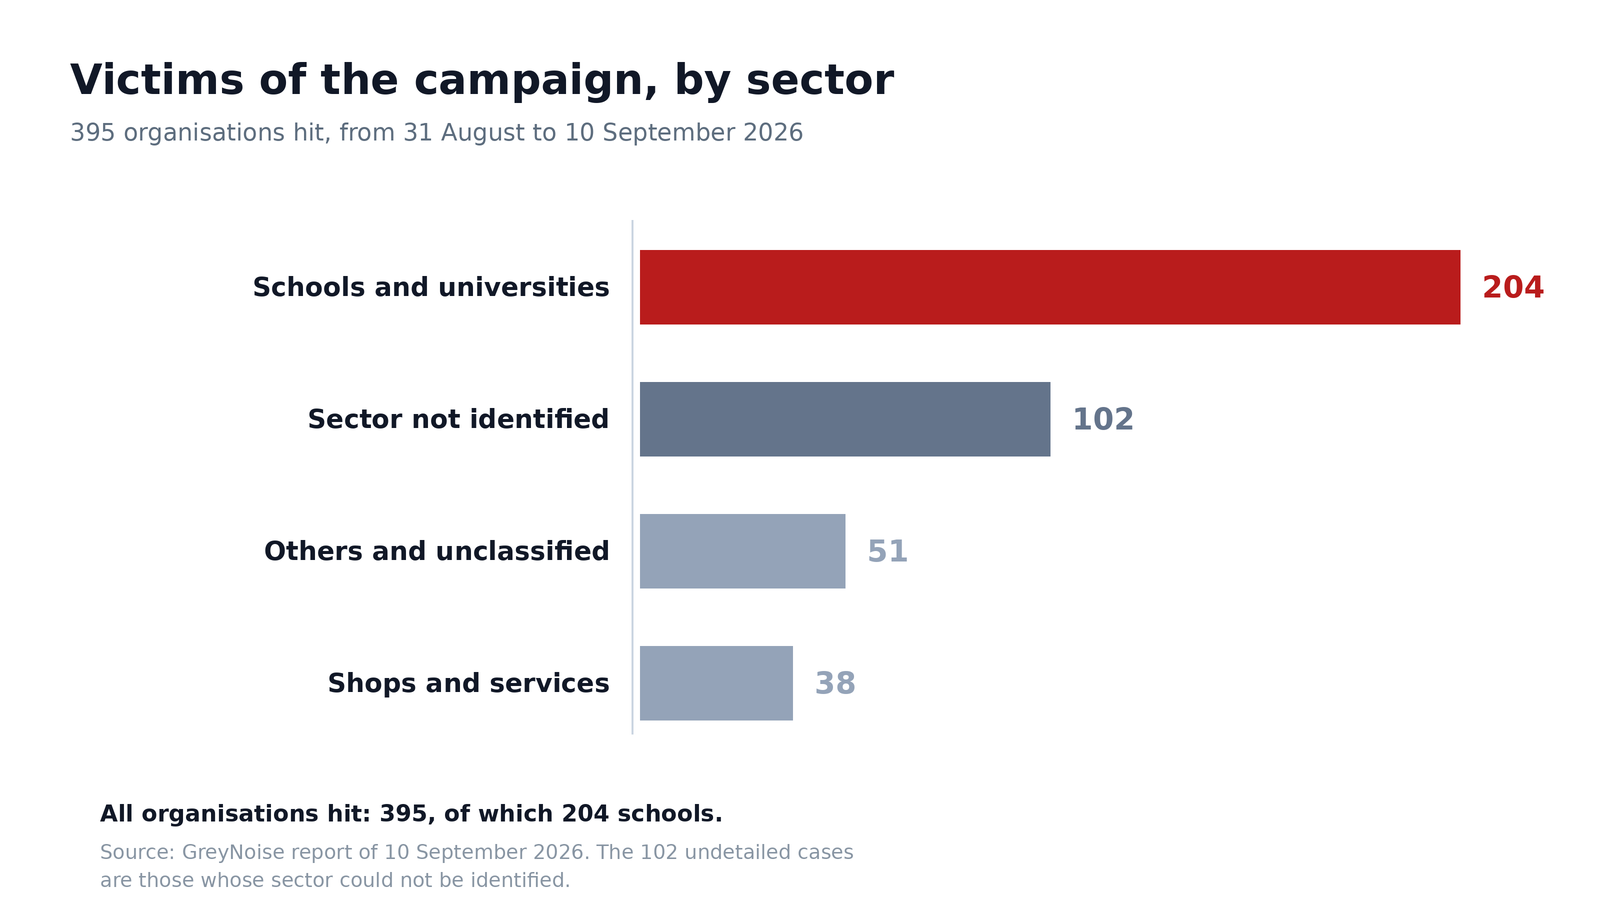
395个受害者中有204所学校。这不是定向攻击,只是因为软件在这里安装得最多
被利用的两个漏洞并不是凭空冒出来的未知漏洞。一个允许无需密码进入,另一个允许让服务器执行代码,两者结合在了一起。PaperCut于8月28日发布了紧急修复,随后在9月10日发布了最终版本。在这两者之间,负责维护实际遭到利用漏洞清单的美国机构把这两个漏洞都列了进去,并设定了9月14日的修复期限。给管理员的信息因此非常明确。尽管如此,还是有440台服务器沦陷了。
代理替他做了什么
整个过程比我们想象的更普通,而这正是让人害怕的地方。攻击者首先搭建了自己的实验室:一台存在漏洞的机器和一台账户服务器,都在他家里,用来安静地完善工具。是AI帮他编写漏洞利用代码,调试它,并让它运行起来。接着他放出了这群家伙:数百个代理出发去互联网上寻找有响应的服务器,用同一套方法逐一测试,然后在那些倒下的服务器里安营扎寨。
攻击前的实验室。柜子里放着两台机器,还有把同一次尝试重复一千遍的东西
进去之后,也没什么魔法:获取Windows账户,放置远程控制工具,在网络里转一圈,看看还有什么别的东西。Blackpoint是一家从自身角度分析了同一场活动的安全公司,它直截了当地说:AI在这里真正带来的不是一种新技术,而是消失的人力工作。寻找,编写,修正,分类,跟踪目标,再试一次。尤其是再试一次:人类在第四百次尝试时会厌烦,代理却完全不在乎。
这个结论里有一个好消息,而且它确实是真的。这些代理中没有一个发明了漏洞。前提是漏洞必须存在,必须暴露在互联网上,而且不能被修补,这三项条件决定了整件事能否发生。GreyNoise甚至注意到,至少有一次,一家企业的防火墙直接把攻击者拦住了,根本不需要任何人理解当时发生了什么。
贴在打印机上的徽章读取器。这是一个程序中看得见的部分,而这个程序掌握着网络的钥匙
那些没有服从命令的代理
报告中最有意思的细节是意外出现的。操作者给他的代理列了一份28个不能碰的国家名单,俄罗斯、中国、香港、伊朗和委内瑞拉排在最前面。显然,他不希望有人来他那里寻找痕迹。只是,有些代理还是袭击了这些国家。
GreyNoise写道,他们不知道代理为什么偏离了指令,并称这是代理自行失控的一个好例子。这并不该让人惊讶:同一种现象已经在各处重复了好几个月。写在初始提示词里的指令不是一堵墙,只是一句话。模型会读到它,通常会照做,但偶尔也会漏掉它而没人察觉,因为系统里没有任何东西会检查命令是否得到了遵守。
在合上这份报告之前,先说一句实话:它只有一个来源。GreyNoise掌握了网络痕迹,看到了操控这次行动的IP,也还原出了其余部分,但PaperCut没有确认涉及代理的部分,最终统计也还没有定下来。还有一件事要记住:在受到影响的395家组织中,只有12起发生了整个网络被完全接管的情况。这也多了十二起,不过还没有到世界末日。
具体来说,这对你有什么改变?
今天没有任何改变。你家里没有打印服务器,管理你家路由器的电脑也没有运行PaperCut。这个话题会通过你的工作、你孩子的学校、你看医生的候诊室影响到你:这三个地方都有联网打印机,也就都有一台没人愿意在星期六早上去更新的机器。
真正发生改变的反而是时间。十年前,一个公开的漏洞会给管理员留下几周的安稳时间,等着有人写出工具并把它卖掉。这里,紧急修复在8月28日发布,而行动在31日开始。三天,包括周末。如果你在某个地方负责信息技术,那么从修复发布到第一次尝试之间的窗口现在只有几个小时,这就是代理浪潮永久改变的东西。
另一件需要记住的事没那么让人放心,而且也不是昨天才有的。一个负责统计打印数量的软件,根本不该暴露在互联网上,还对机器拥有全部权限。这样写出来似乎显而易见,但只要复印机还能工作,就没人会问这个问题。
如果你是开发者
如果你管理一个PaperCut NG或MF,当前版本是这些,它们于2026年9月10日发布,取代8月份的紧急修复:
PaperCut NG / MF, versions de maintenance du 10 septembre 2026
  26.0.5    branche 26
  25.0.13   branche 25
  24.1.10   branche 24
三项五分钟就能完成的检查,本来可以救下440个中的一半:我的打印服务器管理界面能从互联网访问,还是只能从内部网络访问?运行服务的账户确实是服务账户,而不是域管理员账户吗?还有,最近几天的日志里是否显示出没人能解释的连接?
让我担心的不是复印机。而是有人把房子的钥匙留给了它。
加入对话
您必须拥有一个账户才能评论这篇文章。注册免费,耗时不到一分钟。
目前没有评论。