Une IA a trouvé 24 failles dans des applis Android : que faut-il faire ?
Une IA a passé au peigne fin des applis Android et elle en trouve 24 failles. Parmi elles, une appli de cartes téléchargée plus de dix millions de fois, qui pouvait laisser n'importe quelle autre appli de ton téléphone suivre tes trajets. Et l'appli Wikipédia, où un simple lien piégé pouvait faire changer ton compte de main.
C'est le GitHub Security Lab qui l'a raconté le 28 septembre, l'équipe de chasseurs de failles de GitHub, le grand site où les développeurs du monde entier rangent leur code. Et le plus intéressant, ce n'est pas le chiffre. C'est qu'ils donnent leur recette à tout le monde.
Ton GPS te guide, et quelqu'un d'autre prend des notes
Comment ton appli de cartes pouvait raconter où tu vas
L'appli s'appelle OsmAnd. C'est une appli de navigation gratuite, très appréciée des randonneurs et des cyclistes parce qu'elle marche même sans réseau.
Pour comprendre la faille, il faut savoir comment une carte s'affiche sur ton téléphone. Elle n'arrive pas d'un bloc : elle est découpée en petits carrés, des « tuiles », que l'appli va chercher au fur et à mesure que tu bouges. Tu roules vers Namur, l'appli demande les carrés de la route vers Namur. Logique.
Sauf qu'OsmAnd avait laissé une porte entrouverte. Une porte prévue pour importer des réglages, et censée ne s'ouvrir que pour l'appli elle-même. Dans les faits, n'importe quelle autre appli installée sur le téléphone pouvait y glisser des réglages en douce, sans aucune autorisation particulière et sans que tu voies quoi que ce soit. Par exemple celui-ci : « à partir de maintenant, va chercher tes tuiles sur MON serveur ».
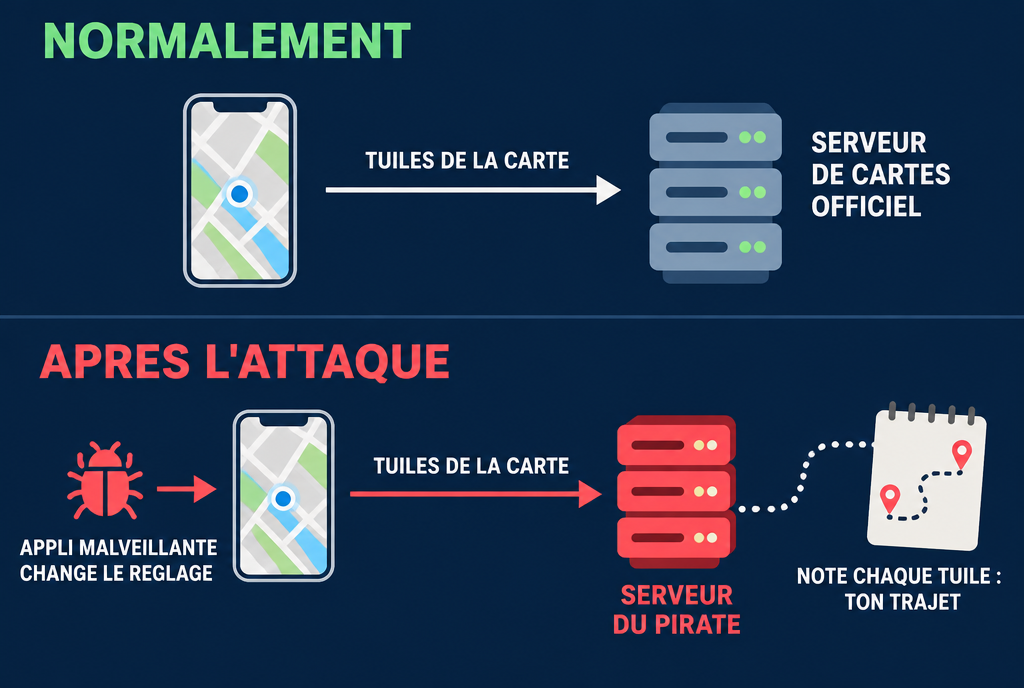
Dis-moi quels morceaux de carte tu demandes, je te dirai où tu es
Et là, c'est imparable : si c'est le serveur du pirate qui te livre les morceaux de carte, il sait lesquels tu demandes, donc où tu es, et par où tu passes. Ton trajet se dessine tout seul dans ses journaux. D'après GitHub, la même faille pouvait aussi dévoiler tes itinéraires, point de départ et arrivée compris. Pendant ce temps-là, toi, tu continues à rouler tranquillement avec une carte qui s'affiche parfaitement. C'est ça qui me fait froid dans le dos : il n'y a rien à voir.
Wikipédia : un lien piégé, et ton compte change de main
Deuxième exemple détaillé, l'appli Wikipédia pour Android. Elle accepte des « liens profonds », ces liens qui ouvrent directement une page dans l'appli au lieu du navigateur. Le problème : elle vérifiait mal l'adresse de destination. En enchaînant deux erreurs de vérification, un pirate pouvait lui faire charger une page à lui, récupérer les petits fichiers qui te gardent connecté (les « cookies ») et prendre la main sur ton compte Wikipédia, et sur les sites cousins de la même fondation.
Bon, un compte Wikipédia volé, ce n'est pas ton compte en banque. Mais pense aux gens qui modifient des articles lus par des millions de personnes. Un compte de contributeur respecté entre de mauvaises mains, c'est une porte ouverte à la désinformation.
L'IA trouve, l'humain trie
Maintenant, la partie qui m'intéresse le plus, en tant que développeur. Le chercheur, Kevin Stubbings, n'a pas collé le code d'une appli dans une IA en demandant « trouve-moi des failles ». Ça, ça donne n'importe quoi. Il a découpé le travail en petites étapes, comme une liste de contrôle : d'abord repérer toutes les portes par lesquelles une autre appli peut entrer, ensuite vérifier chaque porte, une par une, contre une liste de pièges connus sur Android. GitHub appelle ces recettes des « taskflows », et elles sont en libre accès.
Le bilan qu'il en tire est d'une honnêteté rafraîchissante. L'IA est très forte pour trouver. Elle est mauvaise pour juger la gravité. Il raconte qu'elle remontait souvent des failles qui supposaient une situation « presque impossible à rencontrer dans la vraie vie ». Par contre, quand on lui demandait de fabriquer la preuve que la faille existe, le petit programme qui la déclenche, il ne fallait « presque rien retoucher ».
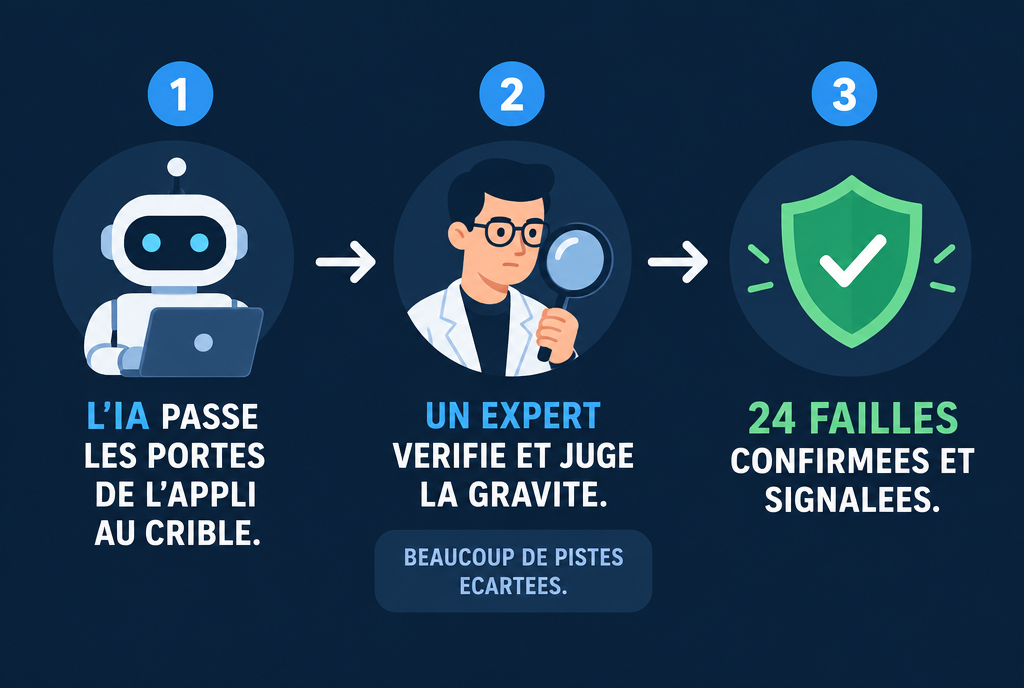
La machine ramène tout ce qui brille, l'expert fait le tri entre l'or et les capsules de bière
Ça compte, pour une raison simple : OsmAnd n'est pas une multinationale. C'est un projet libre, porté par une petite équipe, comme des milliers d'applis que tu utilises sans le savoir. Ces équipes-là ne se paient jamais un audit de sécurité à plusieurs milliers d'euros. Une recette qui tourne en une ou deux heures sur un projet de taille moyenne, avec un abonnement Copilot, l'assistant de programmation de GitHub, c'est un audit à la portée de n'importe qui. Je le disais déjà en août : ces outils sont en train de nettoyer des années de vieux code, et c'est une excellente nouvelle.
Le revers est évident, et GitHub ne le cache pas : une recette publique sert aussi à ceux qui cherchent des failles pour s'en servir. La course est lancée des deux côtés. Autant que les gentils l'utilisent en premier !
Concrètement, sur ton téléphone
Rassure-toi, pour la faille d'OsmAnd, il fallait d'abord qu'une appli malveillante soit installée sur ton téléphone. Personne ne pouvait te pister depuis l'autre bout du monde sans ce complice dans ta poche. GitHub ne donne pas dans son billet les numéros de version corrigés, mais son équipe a pour règle de prévenir les développeurs avant de publier quoi que ce soit, et de leur laisser le temps de réparer.
Trois réflexes, donc, qui valent pour ces deux applis et pour toutes les autres :
- active les mises à jour automatiques dans le Play Store. C'est comme ça que les correctifs arrivent chez toi sans que tu y penses ;
- installe tes applis depuis le Play Store, et pas depuis un fichier trouvé sur un forum ou envoyé par un inconnu ;
- fais le ménage de temps en temps. La lampe torche installée en 2019 et jamais rouverte, c'est exactement le genre d'appli dont personne ne surveille plus ce qu'elle fait.
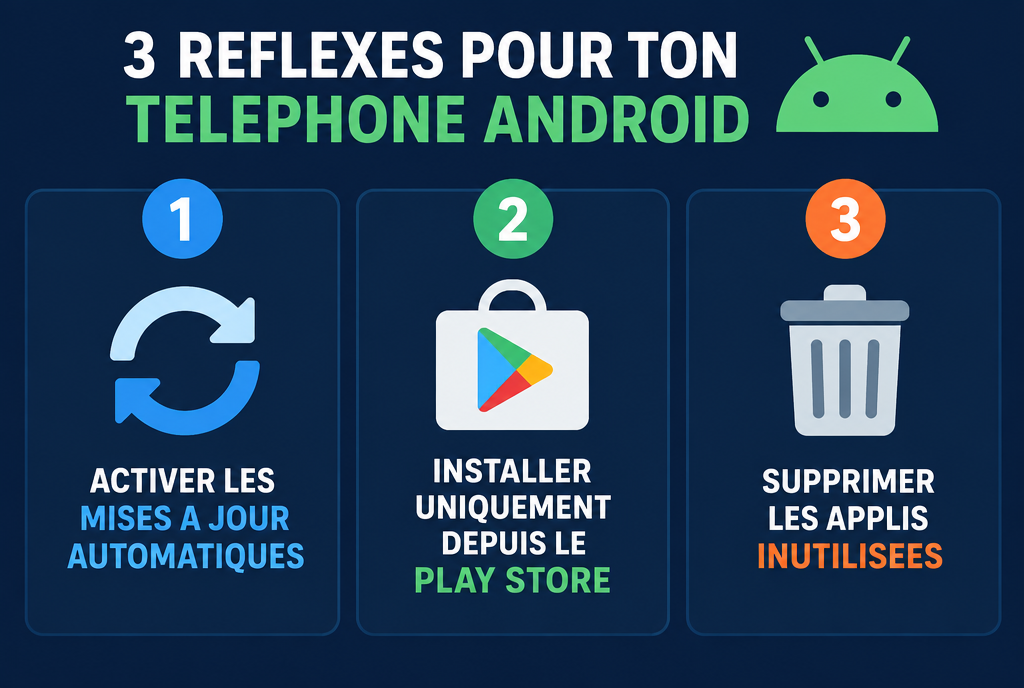
Trois gestes, cinq minutes, et un complice potentiel de moins dans ta poche
Moi, ce que je retiens, c'est qu'on arrive à un moment où une machine relit le code des applis gratuites que personne n'avait le temps de relire. Vingt-quatre failles d'un coup, dans des applis qu'on croyait tranquilles. Allez, va faire le ménage dans ton téléphone ce soir : je parie que tu vas y trouver une lampe torche !
Sources
- GitHub Blog, 28 septembre 2026 : comment nous avons trouvé 24 failles Android avec notre agent de sécurité IA open source
- Help Net Security, 29 septembre 2026 : l'agent IA de GitHub a trouvé 24 failles dans des applis Android
- GitHub Security Lab : les avis de sécurité publiés
Article écrit avec l'aide de Claude Code, relu et corrigé par moi.
Rejoignez la conversation
Vous devez avoir un compte pour commenter cet article. La création est gratuite et prend moins d'une minute.
Aucun commentaire pour le moment.