加密货币:黑客如何一把密钥都没偷,却从 Bitget 盗走了 3.87 亿?
好吧,朋友们,本周这起劫案有点特别:黑客没有撬开保险箱,他们甚至没有偷走保险箱的钥匙,他们只是把一张假支票塞进了那一沓支票里,而签字的恰恰是银行自己。账单金额:3.875亿美元。
这家银行就是 Bitget,一家大型加密货币交易平台,数百万人在那里买卖比特币或其他加密货币。最有意思的还不是金额。而是手法。
保险库撑住了。收银台就没那么走运了
周四晚上十九笔转账
周四9月24日,布鲁塞尔时间20时31分,Bitget的安全系统发现了员工都没有发起的转账。一共十九笔,转往属于黑客的地址。里面有以太币、XRP、Avalanche、BNB以及数字美元(USDT和USDC,本应始终价值1美元的代币),分散在五个不同的网络上。
Bitget老板Gracy Chen最初公布的数字是3.516亿美元。第二天,完整重新统计后,这个数字变成了3.875亿美元。Bitget说明这不是第二次被盗:第一次计算只是漏掉了两个网络。好吧,差了3600万美元,反正也不差这一点了,怎么都已经是一场灾难了!
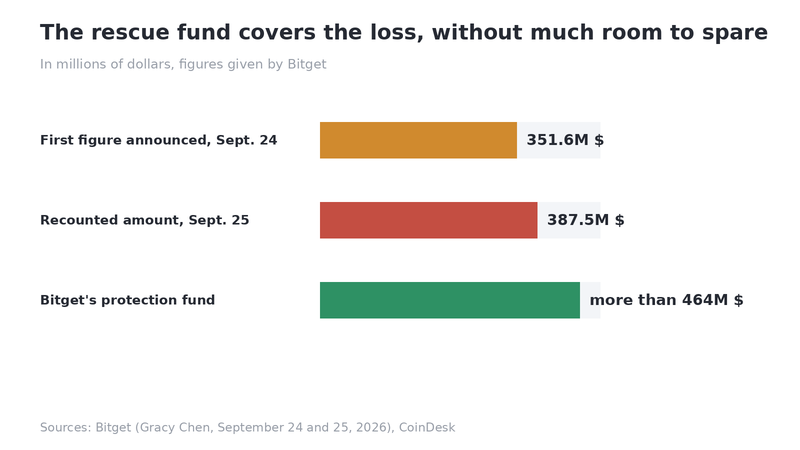
应急资金能够填上这个窟窿。如果它把钱全赔出去,剩下的还不到四分之一
这是2026年交易平台遭遇的最大规模黑客攻击。根据CryptoSlate的统计,连同这起事件,9月全球加密货币领域被盗金额已经超过6.84亿美元。一年中最昂贵的月份,而且这个月还没结束。
热钱包、温钱包、冷钱包:平台如何存放你的钱
要理解哪些东西受到了影响,就得知道平台是怎么存放客户资金的。想象一下大型超市。
收银台就是“热”钱包:它一直连接着互联网,因为它要处理当天的提现。它只放着一小部分资金,正是因为它暴露在外。办公室里的小保险箱就是“温”钱包:它是用来给收银台补充资金的储备。而地下室里的金库就是“冷”钱包:它从不接触互联网,绝大部分资金就放在那里。
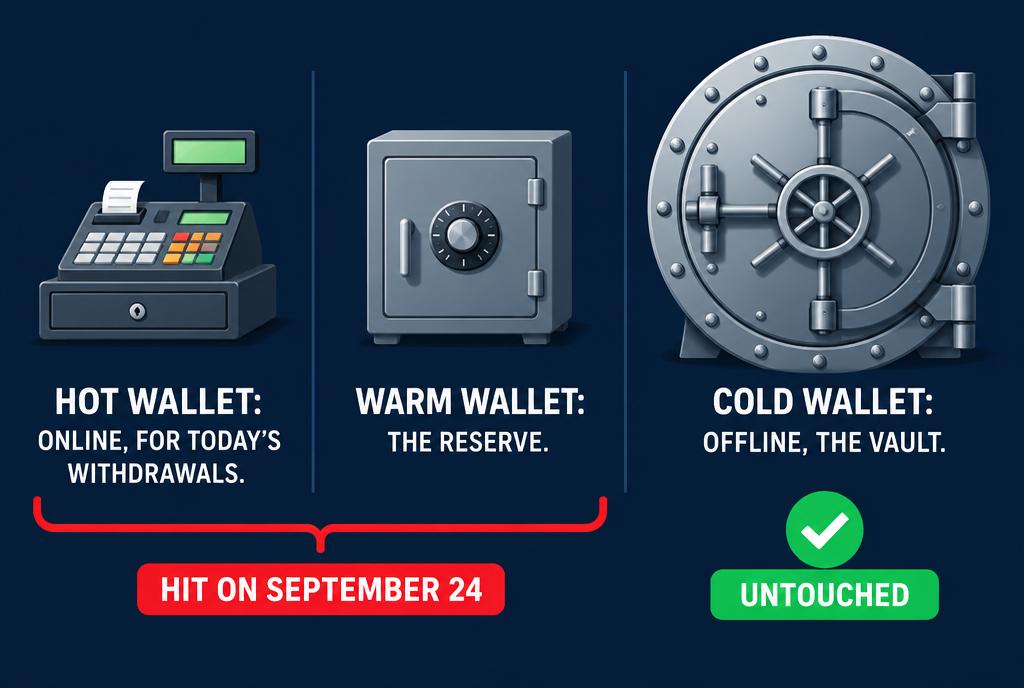
三层楼,而黑客只待在前两层
在Bitget,收银台和小保险箱里的钱有一部分被清空了。金库没有动。这正是我们要这样存放东西的原因,也是Bitget可以说客户的大部分资产没有受到影响的原因。
没有钥匙被偷:签字的是Bitget自己
要从加密货币钱包里取出资金,就需要用秘密密钥生成的数字签名。多年以来,最糟糕的情况就是这把密钥被偷。这一次,Gracy Chen说得很明确:密钥没有被偷。
根据她9月25日发布的消息,事情是这样的,黑客进入了一台负责准备转账的内部电脑(嗯……但这闻起来还是很像某个前员工泄密了,真是这样)。他们从那里伪造了交易数据,并触发了Bitget自己的授权流程。签名系统看到的指令看起来很正常,于是它签了字。出库单是假的,印章是真的。
印章是真的,纸却是假的
这可不是什么新鲜事。2025年2月,Bybit平台就以类似的手法被盗了15亿美元:负责人批准了一笔在屏幕上看起来完全正常的交易,但在屏幕下面,它已经被人篡改了。顺带一提,分析公司Elliptic找回了Bitget部分资金,这些资金所在的地址此前已经与Bybit被盗案有关。
教训和我昨天那篇关于Ledger密钥的文章里说的一样:如今的薄弱环节已经不再是密钥,而是那个向你展示你正准备签署什么的屏幕。如果屏幕在撒谎,世界上最漂亮的签名也没用。Mandiant和SlowMist的调查人员,这两家专门从事此类工作的公司,现在正在查黑客是从哪里进去的,包括通过某个外部供应商的工具进入的可能性。完整报告还得再等。
如果你在Bitget那里有加密货币呢?
好消息是,Bitget表示会用用户保护基金全额覆盖损失,这是一笔超过4.64亿美元的资金,专门为这种糟心事预留。存款和交易仍在继续。取款则被暂停了:Bitget原本要在本周六布鲁塞尔时间早上6点公布恢复计划,Gracy Chen则保证,这“应该不会花上几周”。
在这场寻宝行动中,Bitget向任何帮助冻结或找回资金的人提供追回金额的5%作为奖励。被盗数字美元的发行方Circle和Tether已经冻结了黑客的一个地址,也就是约31.8万美元被冻结。在3.87亿美元面前,这只是九牛一毛。剩下的一部分已经在流向Tornado Cash,这是一个把成千上万用户的资金混在一起的服务,让人再也无法追踪它们的去向。
对于比利时读者来说,还有一个细节很重要。Bitget没有欧洲MiCA许可,也就是欧盟加密货币法规自2026年7月1日起要求平台为欧盟客户提供服务时必须具备的许可:它的申请正在奥地利等待审批,在此期间,该平台已经关闭了在多个国家的服务,包括3月底在法国关闭服务。但在一家获许可的平台那里,如果平台需要为自己负责的黑客攻击向客户退款,这不是商业姿态,而是法规正文中写明的义务(MiCA第75条)。在Bitget这里,救急基金则是公司的承诺。这一次它确实履行了,当然很好,但决定权在它手里。其实我上个月就详细写过当一个平台保管你的代币时,真正保护你的是谁。
实际上,我给自己的总结就是两个动作。一:平台就是商店的收银台,不是你的保险库。你买来或卖出的东西可以放在那里,你打算留上几年的东西不该放在那里,而一个由你自己控制的钱包,不管是在手机上还是在硬件设备里,都不依赖于世界另一头那家公司隔壁的办公室。二:开账户之前,你花两分钟确认一下,这个平台是否出现在由ESMA,也就是欧洲金融市场监管机构,维护的欧洲MiCA获许可服务提供商登记册中。这并不能阻止它被黑,但这决定了事情发生时谁来赔钱。
就我个人而言,最让我感到意外的是这条路径:我们把密钥加固了,把保险库放到了离线环境,结果黑客却从隔壁办公室下手了,就是那个准备文书工作的地方。今天,4.64亿美元的资金池已经够用了,但这肯定很痛,希望这不会从长远来看给Bitget的生存带来其他后果(也不会给它的员工带来其他后果)。
来源
- CoinDesk,2026年9月25日:虚假转账,没有密钥被盗
- Gracy Chen在X上,2026年9月25日:Bitget确认的攻击情况
- CNBC,2026年9月25日:十九笔转账和受影响的网络
- The Crypto Times,2026年9月25日:重新统计的金额和5%的奖励
- CASP Tracker:Bitget的MiCA许可状态
文章在Claude Code的帮助下撰写,由我审阅和修改。
加入对话
您必须拥有一个账户才能评论这篇文章。注册免费,耗时不到一分钟。
目前没有评论。