加密货币:67,000个Trezor客户地址泄露了。不是Trezor干的。
这事可真精彩,讲的完全不是你以为的那回事。
昨天,Trezor确认,八月中旬公布的数据泄露比我们以为的严重得多。又有67,000名美国客户的信息被泄露,包括姓名、电子邮箱、电话号码、送货地址和订单号。订单是在2019年11月至2021年8月之间下的。
对于不了解Trezor的人来说,它是那些把加密货币保存在离线状态的小型塑料密钥设备的大型制造商之一。它的服务器没有受到影响。它的设备没有任何问题。没有任何比特币被动过。
可如果你在2020年订购过一台Trezor,那么现在很有可能有人知道你住在哪里,也知道为什么你的地址比邻居家的更有吸引力。
保险箱一毫米都没动。躺在街上的,是包裹上的标签。
先说好消息,因为它很扎实
这些设备基于一个简单的想法:掌控你资金的秘密绝不能接触连接互联网的电脑。它在那个小盒子里生成,留在那个小盒子里,而你只需要把它抄在一张纸上一次,然后把纸收在某个地方。制造商不知道它。运输商也不知道。除了你,没有任何人知道。
所以,泄露的东西绝对没有任何一样能让人动你的一分钱。这不是一句谨慎的公关说辞,而是机械事实:被盗的文件里没有这个秘密,因为它除了在你这里,根本不在别的地方。
说实话,这正说明了这些东西确实有用。制造商的客户文件被掏空了,它的客户却一欧元都没损失。你试试看用在线账户做出同样的事。这也不总是这么干净:一个月前,我在这里讲过,超过1,800枚比特币是怎么从同类设备里被转走的,没有人打开过其中任何一台,原因是某个竞争对手的编译选项设置错了。这次没有这种事。设备准确地完成了自己的工作。
只是密码可以更换
邮政地址不行。
这就是这次泄露和我们已经习惯的那些泄露之间的全部区别。通常,别人偷走你的登录信息,你把它换掉,骂上二十分钟,事情就解决了。这里被偷走的是你现实生活的一部分:你的姓名、你的家门、你的电话。你不会因为一家仓库被黑而搬家。
尤其是,这些信息还带着一张贴在上面的标签。它们说的不只是“这个人住在这里”。它们说的是“这个人五年前对加密货币产生过兴趣,还花钱把它们存放到了安全的地方”。
左边,是你两分钟就能换掉的东西。右边,是你永远换不掉的东西。
眼下的风险,也是远远最有可能发生的风险,就是量身定做的骗局。一条知道你真实订单号、真实型号、真实地址的信息,让你去一个和正规网站像得令人难以分辨的网站上“验证你的钱包”。当骗子知道你身上三个真实细节时,他就不需要多高明了。
第二种情况不那么常见,但也是最让人害怕的那种,就是包裹。一个你没有订购的替换设备,装在漂亮的包装里送到你手上,而且还被动过手脚。如果这种事发生在你身上,你不要把它接上,甚至不要打开它。
之后,我们还是保持冷静:说的是五六年前买过一台设备的人,而且其中很大一部分人很可能早就没有那台设备了。这不是耸耸肩就算了的理由,也不是恐慌的理由。
没被黑,数据是怎么泄露的
这部分才是我觉得真正有意思的地方,而且它和加密货币完全没有关系。
你在一家卖家那里下单。这家卖家不亲自处理包裹,而是把你的资料交给一家仓库,由仓库替它打包发货。这家仓库为了知道每天按地区发出多少个包裹,会把一个仪表盘软件接到它的客户文件上,一个把一行行数据变成漂亮图表,好让人参加周一会议时使用的东西。这就经过三家了。你只知道其中一家。
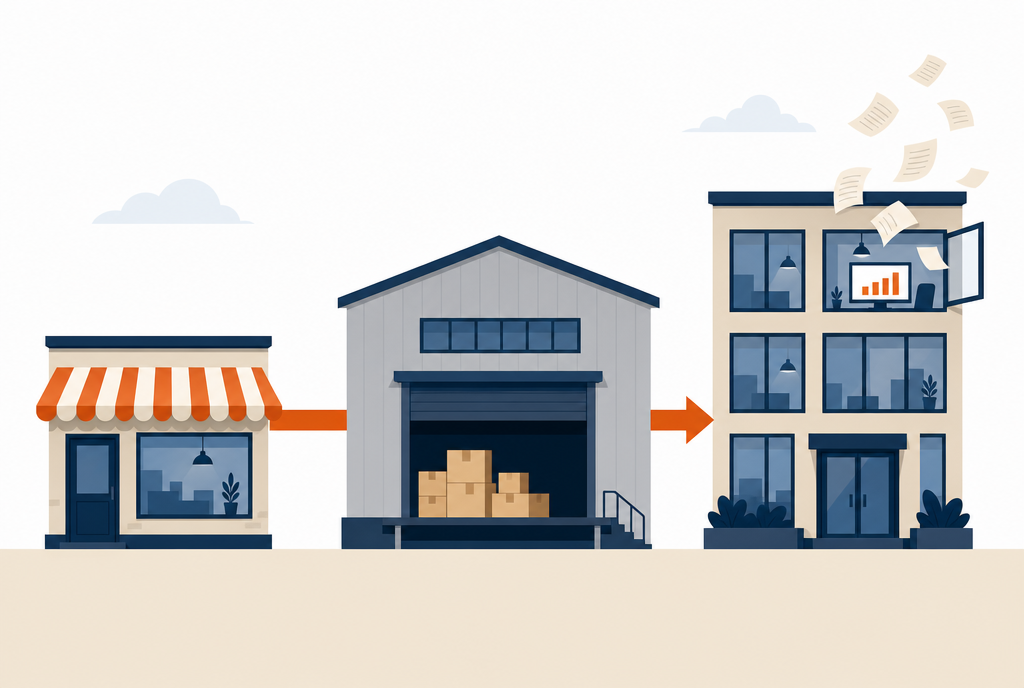
三家公司共享你的地址。你选了其中一家。
是第三家公司把窗户留开了。那家图形软件的开发商在8月6日通知仓库,说有人利用其工具的一个漏洞获取了客户数据。仓库在10日发现了入侵。Trezor在13日通知了客户。
从发现问题到公开宣布只隔了三天,还把分包商的名字明明白白写出来,这值得说一声。全世界一半的公司大概都会写成“某物流合作伙伴”,然后把这事结了。
然后,真正让人难受的细节来了
这些2019年到2021年的订单根本不该还在那里。
Trezor解释说,他们曾多次收到书面保证,说这些旧数据已经被删除,合同和他们自己的保留规则都是这么规定的。它们却一直在那里。五年过去了,舒舒服服地待在一个再也没人查看的数据库里。
这不是什么文书细节,这就是整件事的关键。没有这67,000条幽灵记录,泄露就会止步于那批今年夏天下过单的大约13,000人。造成最大损失的文件,正是那个本来不该存在的文件。
上面是销毁证明。下面是箱子。没有人 ever 掀开过盖子。
就算你这辈子从没碰过加密货币,这也应该引起你的兴趣。合同里勾上的一个选项,通过邮件收到的一份证明,网站上挂出的一套保留政策,这些东西严格来说什么都没有删除。真正能删除数据的,是有人启动删除操作,另一个人去确认删除确实发生了。我昨天正好还在说Anthropic,它花了一个夏天琢磨该把客户一个月的对话存在哪里。两件事真正的问题其实一样:谁掌握着什么,在哪里掌握着,以及已经掌握了多久,却没人知道。
具体来说,你该怎么办
你的设备什么都不用改,它好得很。不过,有四个习惯要养成。
任何厂商,永远都不会向你索要恢复短语的12个或24个单词。不会通过邮件,不会打电话,不会在网站上,不会在更新期间,也不会说“为了确认一切正常”。任何索要这些单词的消息都是诈骗,就这样,不要寻找什么例外。
尤其要提防那种知道你的订单号或你买的确切型号的消息。泄露事件正是把这些信息送到了骗子手里,也正是这些信息让人相信了它。
一个你没有订购、里面还装着设备的包裹,要么退回去,要么扔进垃圾桶。不要把它接上。
还有一个我现在也会遵守的通用习惯:当你买一样会透露你某些信息的东西时,看看有没有自提点。你的地址就不会流入三家你连名字都不知道的公司的文件里。
这件事留给我的东西
设备把自己的工作做得完美无缺,却一点用都没有。
你可以把钱放进全世界最好的保险箱里,如果买过这个保险箱的人的名单连同地址一起躺在街边,你并没有解决问题,只是把问题挪了个地方。而且这种事你根本无能为力:你和Trezor都没有选择让那份2019年的旧文件在2026年还躺在某个地方。
那么,在层层分包商那里,还有多少这样的名单,旁边整整齐齐地放着一份漂亮的销毁证明,装在一个再也没人会打开的文件夹里?说真的,我还是不知道为好!
来源
- Trezor : Recent customer data exposed in shipping provider incident,制造商的官方声明、被暴露数据的性质,以及收到的关于删除旧订单的书面保证
- The Block : Trezor says ShipMonk breach affected another 67,000 customers,2026年9月4日,67,000名美国客户这一数字,以及涉及订单的时间段
- CyberInsider : Trezor says data of another 67,000 US customers exposed in breach,8月13日首次公告的详情、受影响的11,742名和1,947名客户,以及受影响的国家
- Cyber Security News : Trezor confirms ShipMonk data breach,事件的时间线,以及物流服务商使用的分析工具存在的漏洞
Join the conversation
You need an account to comment on this article. Creating one is free and takes under a minute.
No comments yet.