Alors là, mes amis, le casse de la semaine est d'un genre un peu particulier : les pirates n'ont pas forcé le coffre, ils n'ont même pas volé la clé du coffre, ils ont simplement glissé un faux chèque dans la pile, et c'est la banque elle-même qui l'a signé. Montant de l'addition : 387,5 millions de dollars.
La banque en question, c'est Bitget, une des grosses plateformes d'échange de cryptomonnaies, là où des millions de gens achètent et revendent du bitcoin ou d'autres cryptos. Et le plus intéressant, ce n'est pas le montant. C'est la manière.
Le coffre a tenu. La caisse, un peu moins
Dix-neuf virements un jeudi soir
Jeudi 24 septembre, à 20 h 31 heure de Bruxelles, les systèmes de sécurité de Bitget repèrent des transferts qu'aucun employé n'a demandés. Dix-neuf au total, vers des adresses qui appartiennent aux pirates. De l'ether, du XRP, de l'Avalanche, du BNB et des dollars numériques (USDT et USDC, des jetons censés valoir toujours un dollar), éparpillés sur cinq réseaux différents.
Le premier chiffre annoncé par la patronne de Bitget, Gracy Chen, était de 351,6 millions de dollars. Le lendemain, après un recomptage complet, il est passé à 387,5 millions. Bitget précise que ce n'est pas un second vol : le premier calcul avait juste oublié deux réseaux. Bah, 36 millions de différence, on n'est plus à ça près, c'est de toute façon la cata !
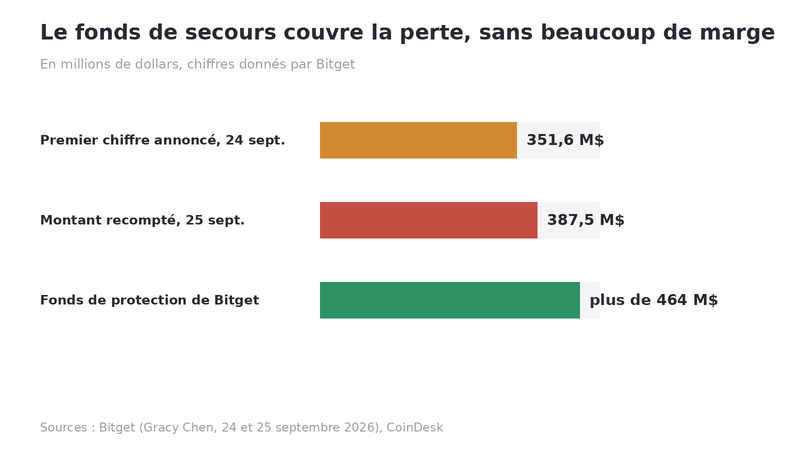
La cagnotte de secours couvre le trou. Si elle paie tout, il lui reste moins d'un quart
C'est le plus gros piratage d'une plateforme d'échange de l'année 2026. Avec lui, septembre dépasse les 684 millions de dollars volés dans le monde de la crypto, d'après le décompte de CryptoSlate. Le mois le plus cher de l'année, et il n'est même pas fini.
Chaud, tiède, froid : comment une plateforme range ton argent
Pour comprendre ce qui a été touché, il faut savoir comment une plateforme range l'argent de ses clients. Imagine une grande surface.
La caisse, c'est le portefeuille « chaud » : il est connecté à Internet en permanence, parce qu'il sert à payer les retraits de la journée. Il ne contient qu'une petite partie de l'argent, justement parce qu'il est exposé. Le petit coffre du bureau, c'est le portefeuille « tiède » : une réserve qui sert à remplir la caisse. Et la salle forte, au sous-sol, c'est le portefeuille « froid » : il ne touche jamais Internet, et c'est là que dort l'essentiel.
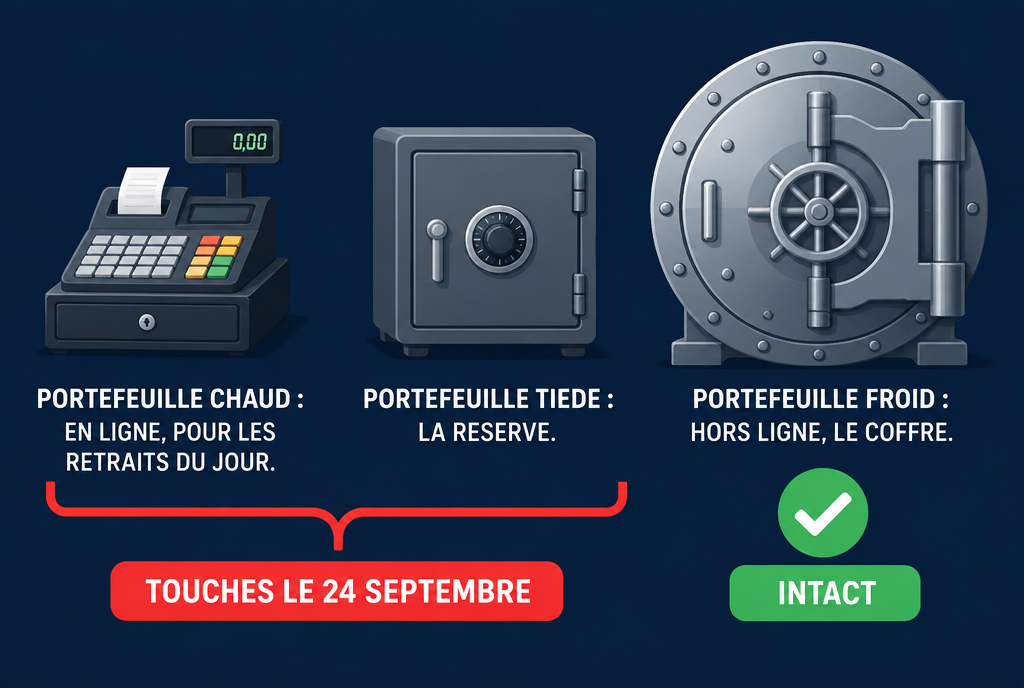
Trois étages, et les pirates sont restés aux deux premiers
Chez Bitget, la caisse et le petit coffre ont été vidés en partie. La salle forte n'a pas bougé. C'est exactement pour ça qu'on range les choses comme ça, et c'est pour ça que Bitget peut dire que l'essentiel des avoirs de ses clients n'a pas été touché.
Aucune clé volée : c'est Bitget qui a signé
Pour sortir de l'argent d'un portefeuille crypto, il faut une signature numérique, fabriquée avec une clé secrète. Pendant des années, le scénario catastrophe, c'était le vol de cette clé. Cette fois, Gracy Chen est formelle : les clés n'ont pas été volées.
Ce qui s'est passé, d'après son message du 25 septembre, c'est que les pirates sont entrés dans un ordinateur interne qui prépare les transferts (hmmm... ça sent quand même la fuite d'un ex-employé, ça). De là, ils ont fabriqué de fausses données de transaction, et ils ont déclenché le circuit d'autorisation de Bitget lui-même. Le système de signature a vu passer des ordres qui avaient l'air normaux, et il a signé. Le bon de sortie était faux, le tampon était vrai.
Le tampon est authentique, c'est la feuille qui ne l'est pas
Et ça, ce n'est pas nouveau. En février 2025, la plateforme Bybit s'était fait voler 1,5 milliard de dollars avec un tour du même genre : les responsables avaient approuvé une transaction qui semblait parfaitement normale sur leur écran, alors qu'en dessous elle avait été trafiquée. D'ailleurs, la société d'analyse Elliptic a retrouvé une partie de l'argent de Bitget sur des adresses déjà liées au vol de Bybit.
La leçon est la même que celle de mon article d'hier sur les clés Ledger : le maillon faible n'est plus la clé, c'est l'écran qui te montre ce que tu t'apprêtes à signer. Si l'écran ment, la plus belle signature du monde ne sert à rien. Les enquêteurs de Mandiant et SlowMist, deux sociétés spécialisées, cherchent maintenant par où les pirates sont entrés, y compris par un outil d'un fournisseur extérieur. On attend encore le rapport complet.
Et si tu avais des cryptos chez Bitget ?
La bonne nouvelle, c'est que Bitget dit couvrir toute la perte avec son fonds de protection des utilisateurs, une cagnotte de plus de 464 millions de dollars mise de côté pour ce genre de coup dur. Les dépôts et le trading ont continué. Les retraits, eux, ont été suspendus : Bitget devait annoncer son plan de reprise ce samedi à 6 heures, heure de Bruxelles, et Gracy Chen a assuré que ça « ne devrait pas prendre des semaines ».
Côté chasse au trésor, Bitget offre 5 % de ce qui sera récupéré à quiconque aide à geler ou à retrouver les fonds. Circle et Tether, les émetteurs des dollars numériques volés, ont bloqué une adresse des pirates, soit environ 318 000 dollars gelés. Sur 387 millions, c'est une goutte d'eau. Une partie du reste file déjà vers Tornado Cash, un service qui mélange les fonds de milliers d'utilisateurs pour qu'on ne puisse plus suivre leur trace.
Et pour un lecteur belge, il y a un détail qui compte. Bitget n'a pas d'agrément européen MiCA, la licence qu'exige depuis le 1er juillet 2026 le règlement européen sur les cryptos pour servir des clients dans l'Union : sa demande est en attente en Autriche, et en attendant la plateforme a fermé ses services dans plusieurs pays, dont la France fin mars. Or chez une plateforme agréée, rembourser un client après un piratage dont elle est responsable n'est pas un geste commercial, c'est une obligation écrite dans le texte (article 75 de MiCA). Chez Bitget, le fonds de secours est une promesse de l'entreprise. Elle la tient cette fois, tant mieux, mais c'est elle qui décide. J'avais d'ailleurs détaillé qui te protège vraiment quand une plateforme garde tes jetons le mois dernier.
En pratique, ce que je retiens pour moi tient en deux gestes. Un : une plateforme, c'est la caisse du magasin, pas ta salle forte. Ce que tu achètes ou revends peut y rester, ce que tu comptes garder des années n'a rien à y faire, et un portefeuille que tu contrôles toi-même, sur ton téléphone ou dans un boîtier, ne dépend pas du bureau d'à côté d'une entreprise à l'autre bout du monde. Deux : avant d'ouvrir un compte, tu vérifies en deux minutes que la plateforme figure dans le registre européen des prestataires agréés MiCA, tenu par l'ESMA, le gendarme européen des marchés financiers. Ça ne l'empêchera pas de se faire pirater, mais ça décide qui paie quand ça arrive.
Perso, ce qui me frappe, c'est la trajectoire : on a blindé les clés, on a mis la salle forte hors ligne, et les pirates sont passés par le bureau d'à côté, celui où l'on prépare la paperasse. Aujourd'hui, la cagnotte de 464 millions a suffi, mais ça doit faire mal, en espérant que cela n'aura pas d'autres conséquences sur la survie de Bitget à la longue (ou sur ses employés).
Sources
- CoinDesk, 25 septembre 2026 : les faux transferts, et aucune clé volée
- Gracy Chen sur X, 25 septembre 2026 : ce que Bitget confirme sur l'attaque
- CNBC, 25 septembre 2026 : les dix-neuf transferts et les réseaux touchés
- The Crypto Times, 25 septembre 2026 : le montant recompté et la prime de 5 %
- CASP Tracker : l'état de l'agrément MiCA de Bitget
Article écrit avec l'aide de Claude Code, relu et corrigé par moi.
Rejoignez la conversation
Vous devez avoir un compte pour commenter cet article. La création est gratuite et prend moins d'une minute.
Aucun commentaire pour le moment.