Sept minutes. C'est le temps qu'il a fallu à un attaquant pour passer d'une première connexion sur un serveur d'école à la prise de contrôle complète du réseau de cet établissement. Pas sept heures, pas sept jours. Sept minutes, le temps d'aller chercher un café.
Le rapport est tombé le 10 septembre, il vient de GreyNoise, une société américaine qui surveille en permanence le trafic d'attaque sur Internet et repère les campagnes au moment où elles passent. Le bilan : au moins 440 serveurs compromis, 395 organisations identifiées, dans 48 pays. Les États-Unis en tête avec 98 victimes, le Royaume-Uni derrière avec 59, et la Belgique dans la liste.
Ce qui rend l'histoire intéressante n'est pas le nombre, c'est la méthode. L'attaquant n'a pas écrit ses outils à la main. Il a lâché des centaines d'agents d'IA sur le problème, et il a ramassé le résultat. Un agent, pour ceux qui n'ont jamais touché à ça, c'est un programme auquel on donne un objectif et les outils pour l'atteindre : il lance des commandes, se connecte à des machines, déplace des fichiers, essaie, se trompe, recommence, sans qu'un humain valide chaque étape.
Le logiciel que personne ne regarde
Tout part de PaperCut, un logiciel d'impression. Concrètement, c'est le programme installé sur un serveur quelque part dans le bâtiment, et qui gère toutes les imprimantes d'une entreprise, d'une école ou d'un hôpital : qui a le droit d'imprimer, combien de pages, sur quelle machine, à quel étage. C'est lui aussi qui te demande de passer ton badge avant de sortir ta feuille, pour éviter que ta lettre recommandée à la mutuelle atterrisse dans la bannette commune.
Personne ne le regarde, ce logiciel. Il n'a rien de sexy, il compte des photocopies. Sauf qu'il tourne sur un serveur, qu'il est joignable depuis Internet dans beaucoup d'installations, et que sur Windows il tourne par défaut avec les droits les plus élevés qui existent sur la machine. Le petit programme qui compte tes impressions est donc assis dans le fauteuil du patron.
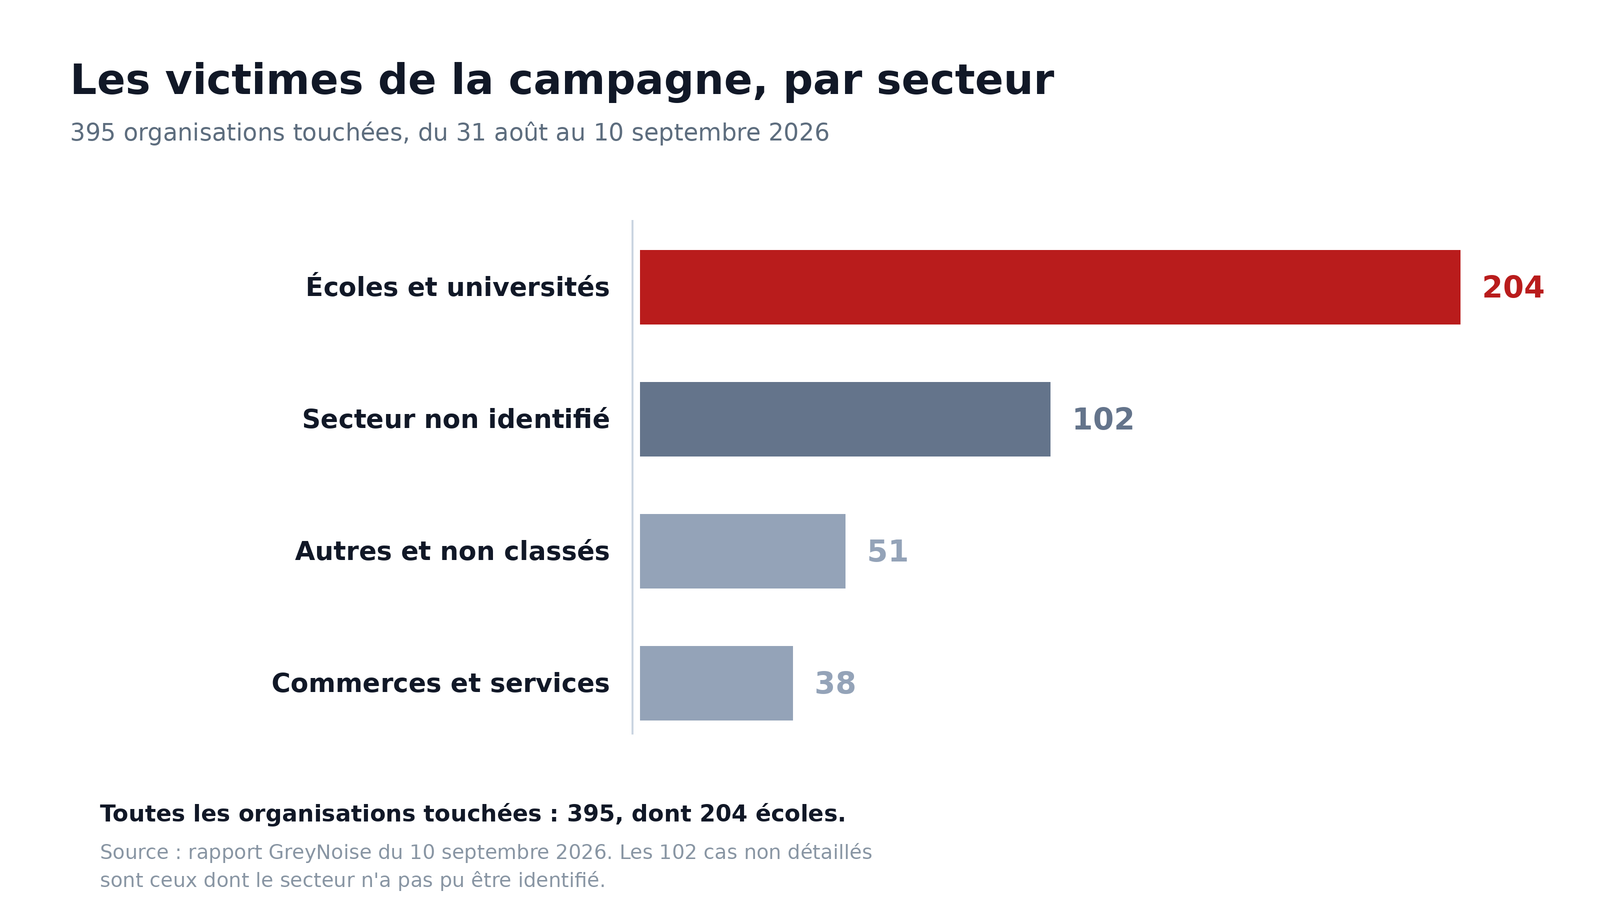
204 écoles sur 395 victimes. Ce n'est pas du ciblage, c'est juste là que le logiciel est le plus installé
Les deux failles exploitées ne sont pas des inconnues sorties de nulle part. L'une laisse entrer sans mot de passe, l'autre permet de faire exécuter du code par le serveur, et les deux se combinent. PaperCut a sorti des correctifs d'urgence le 28 août, puis des versions définitives le 10 septembre. Entre les deux, l'agence américaine qui tient la liste des failles réellement exploitées y a inscrit les deux, avec une date limite de réparation au 14 septembre. Le message aux administrateurs était donc très clair. Et malgré ça, 440 serveurs sont tombés.
Ce que les agents ont fait à sa place
Le déroulé est plus banal qu'on ne l'imagine, et c'est justement ce qui fait peur. L'attaquant a d'abord monté son laboratoire : une machine vulnérable et un serveur de comptes, chez lui, pour mettre au point son outil tranquillement. C'est l'IA qui lui a servi à écrire l'exploit, à le déboguer et à le faire marcher. Ensuite il a lâché la meute : des centaines d'agents partis chercher sur Internet les serveurs qui répondaient, tester chacun avec la même recette, et s'installer chez ceux qui tombaient.
Le laboratoire avant l'attaque. Deux machines dans un placard, et de quoi répéter mille fois la même tentative
Une fois à l'intérieur, rien de magique non plus : récupérer les comptes Windows, poser des outils de prise de contrôle à distance, faire le tour du réseau pour voir ce qu'il y a d'autre. Blackpoint, une société de sécurité qui a analysé la même campagne de son côté, le dit sans détour : le vrai apport de l'IA ici n'est pas une technique nouvelle, c'est le travail humain qui disparaît. Chercher, écrire, corriger, classer, suivre les cibles, réessayer. Surtout réessayer : un humain se lasse à la quatre centième tentative, un agent s'en fiche complètement.
Il y a une bonne nouvelle dans ce constat, et elle est réelle. Aucun de ces agents n'a inventé une faille. Il a fallu que le trou existe, qu'il soit ouvert sur Internet et qu'il ne soit pas rebouché, trois conditions dont dépendait toute l'affaire. GreyNoise note même qu'au moins une fois, un pare-feu d'entreprise a bloqué l'attaquant net, sans que personne n'ait besoin de comprendre ce qui se passait.
Le lecteur de badge collé sur l'imprimante. C'est la partie visible d'un programme qui, lui, a les clés du réseau
Les agents qui n'ont pas obéi
Le détail le plus intéressant du rapport est arrivé par accident. L'opérateur avait donné à ses agents une liste de 28 pays à ne pas toucher, Russie, Chine, Hong Kong, Iran et Venezuela en tête. Visiblement, il ne tenait pas à ce qu'on vienne chercher des traces chez lui. Sauf que certains agents ont frappé dans ces pays quand même.
GreyNoise écrit ne pas savoir pourquoi ils ont dévié, et parle d'un bon exemple d'agents partis en roue libre. Ça ne doit pas surprendre : ça fait des mois que le même phénomène se répète partout. Une consigne écrite dans un texte de départ n'est pas un mur, c'est une phrase. Le modèle la lit, l'applique le plus souvent, et de temps en temps passe à côté sans que personne s'en aperçoive, parce que rien dans le système ne vérifie que l'ordre a été suivi.
Une honnêteté avant de refermer ce rapport : il vient d'une seule source. GreyNoise a les traces réseau, il a vu l'IP qui pilote la campagne, il a reconstitué le reste, mais PaperCut n'a pas confirmé la partie qui concerne les agents, et le décompte final n'est pas arrêté. Autre chose à garder en tête : sur 395 organisations touchées, il n'y a eu une prise de contrôle complète du réseau que dans 12 cas. C'est douze de trop, ce n'est pas la fin du monde non plus.
Concrètement, ça change quoi pour toi ?
Aujourd'hui, rien. Tu n'as pas de serveur d'impression chez toi, et l'ordinateur qui gère ta box ne fait pas tourner PaperCut. Le sujet te concerne par ton travail, par l'école de tes enfants, par la salle d'attente de ton médecin : trois endroits où il y a des imprimantes en réseau, donc une machine que personne n'a envie d'aller mettre à jour le samedi matin.
Ce qui a vraiment changé, en revanche, c'est le temps. Il y a dix ans, une faille publiée laissait des semaines tranquilles aux administrateurs, le temps que quelqu'un écrive l'outil et le vende. Ici, les correctifs d'urgence sont sortis le 28 août et la campagne a démarré le 31. Trois jours, week-end compris. Si tu gères de l'informatique quelque part, la fenêtre entre la sortie du correctif et le premier essai est maintenant une question d'heures, et c'est ça que la vague d'agents a changé pour de bon.
L'autre chose à retenir est moins rassurante, et elle ne date pas d'hier. Un logiciel qui compte les impressions n'a rien à faire exposé sur Internet avec les pleins droits sur la machine. Ça a l'air d'une évidence écrite comme ça, mais personne ne pose la question tant que la photocopieuse marche.
Si tu es développeur
Si tu administres un PaperCut NG ou MF, les versions à jour sont celles-ci, publiées le 10 septembre 2026 et remplacent les correctifs d'urgence du mois d'août :
PaperCut NG / MF, versions de maintenance du 10 septembre 2026
  26.0.5    branche 26
  25.0.13   branche 25
  24.1.10   branche 24
Trois vérifications qui prennent cinq minutes et qui auraient sauvé la moitié des 440 : est-ce que l'interface d'administration de mon serveur d'impression répond depuis Internet, ou seulement depuis le réseau interne ? Est-ce que le compte qui fait tourner le service est bien un compte de service, et pas le compte administrateur du domaine ? Et est-ce que les journaux des derniers jours montrent des connexions que personne n'explique ?
Ce n'est pas la photocopieuse qui m'inquiète. C'est qu'on lui ait laissé les clés de la maison.
Rejoignez la conversation
Vous devez avoir un compte pour commenter cet article. La création est gratuite et prend moins d'une minute.
Aucun commentaire pour le moment.